


AhnLab MDS, 고객별 ‘맞춤형’ 대응 지원한다
최근 발생한 기업 및 기관을 노린 타깃 공격 사례에서 공통적인 모습이 포착됐다. 스피어피싱이나 해킹툴을 이용해 조직 내부에 침투한 후 SMB 취약점, 액티브 디렉토리(AD) 서버를 통해 네트워크 장악을 시도하는 것이다. 여기에서 주목할 부분은 공격자들이 기업이나 기관의 내부 인프라에 대해 이미 상당히 파악한 상태였다는 점이다. 이처럼 지능형 공격은 타깃 맞춤형으로 진화하는 반면, 기업 및 기관의 보안 담당자들은 보안 솔루션이 일방적으로 제공하는 조치로 대응해야 하는 한계가 존재한다. 이와 관련해 안랩은 기업 및 기관의 맞춤형 대응을 위해 자사 지능형 위협 대응 솔루션 ‘안랩 MDS(AhnLab MDS)’의 신규 버전을 배포했다.
안랩은 최근 샌드박스 기반의 지능형 위협 대응 솔루션 안랩 MDS(AhnLab MDS, 이하 MDS)의 업데이트 버전을 배포했다. 이번 업데이트는 각 기업과 기관의 환경에 따라 보안 위협을 효과적으로 탐지하고 맞춤형 대응을 설정하는데 방점을 찍고 있다. 이와 함께 보안 관리자뿐만 아니라 일반 사용자의 사용성을 강화해 전사적인 위협 대응 강화를 꾀했다.
고객사 맞춤형 위협 탐지 및 대응
MDS는 지난해 글로벌 보안 솔루션 인증 기관인 ICSA 랩(ICSA Labs)에서 실시한 지능형 위협 대응(Advanced Threat Defense, ATD) 평가에서 모든 항목을 기준보다 높은 성적으로 통과하고 인증을 획득했다.
안랩은 MDS의 탐지 성능을 더욱 강화하기 위해 사용자 정의 행위 탐지 기능을 추가했다. 보안 관리자는 사용자 정의 행위 탐지 기능을 이용해 사내에서 빈번하게 발생하는 보안 위협을 중심으로 자체적인 정책을 설정하여 운영할 수 있다. 보안 솔루션이 제공하는 일관된 정책 대신 고객사 환경에 따라 더욱 적극적인 위협 탐지가 가능해진 것이다.
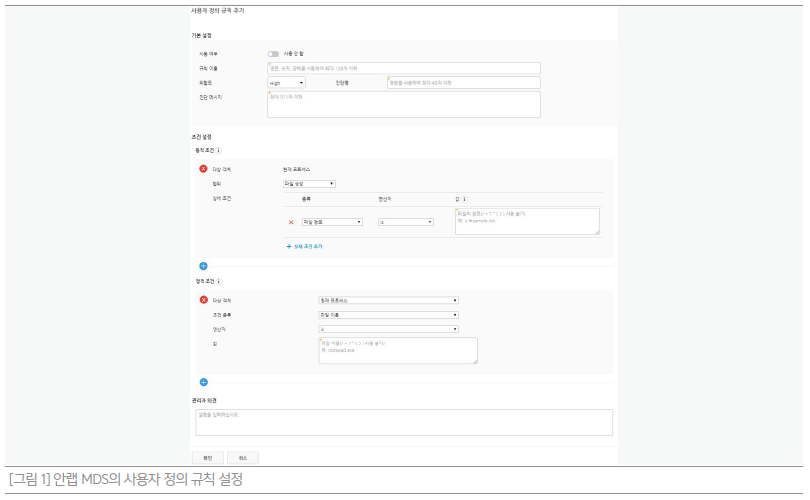
[그림 1]과 같은 ‘사용자 정의 규칙’ 설정 화면에서 보안 관리자가 직접 ‘탐지 룰’을 생성할 수 있다. 탐지 룰을 생성하는 조건은 크게 ▲동적 조건(Action Condition)과 ▲정적 조건(Static Condition)으로 구분된다. ‘동적 조건’ 설정을 통해 파일, 프로세스, 레지스트리의 생성, 수정, 삭제, 네트워크 접속 등 비정상적인 행위를 탐지할 수 있다. 또한 ‘정적 조건’ 설정을 이용해 파일, 프로세스의 세부 속성 값에 대한 조건을 비교함으로써 비정상적인 상태 또는 위협을 탐지할 수 있다.
관리자 편의성 향상을 통한 맞춤형 대응 강화
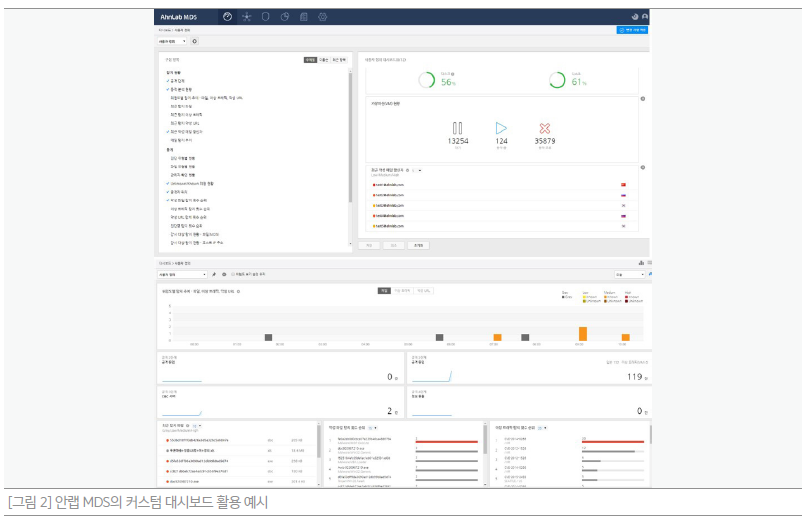
최신 버전의 MDS는 보안 관리의 편의성 향상을 위해 ‘커스텀 대시보드’를 제공한다. 보안 관리자는 커스텀 대시보드의 ‘사용자 정의’ 탭을 통해 원하는 대로 직접 대시보드를 재구성할 수 있다. 화면 상에서 직접 끌어서 옮기는 드래그앤드롭(Drag & Drop) 방식을 지원하기 때문에 손쉽게 대시보드 구성이 가능하다.
또한 기업 및 기관의 맞춤형 대응을 강화하기 위해 ‘사용자 정의 가상머신(Custom VM)’ 기능을 추가했다. 이 기능을 이용해 보안 관리자는 사내 정책에 따라 직접 분석 가상머신(VM)을 생성하고 OS 및 애플리케이션 정책을 설정하여 운영할 수 있다.
사용자 위협 가시성 향상 및 엔드포인트 탐지•대응 영역 확대
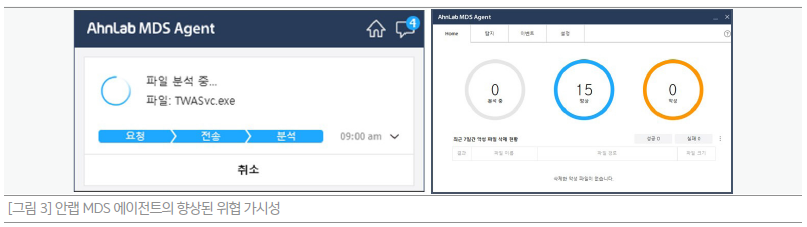
지속적으로 고도화되는 지능형 위협의 피해를 예방하기 위해서는 보안 담당자뿐만 아니라 기업 및 기관의 임직원 전체의 노력이 동반되어야 한다. 그러나 대부분의 임직원들은 자신의 PC가 어떤 보안 위협에 노출되어 있는지 알지 못한다. 그러다 보니 보안 위협에 대해 체감하기 어려운 것이 사실이다. 이와 관련해 안랩은 고객의 피드백을 반영해 사용자 관점에서 에이전트 UI를 대폭 개선해 사용자의 위협 가시성을 향상시켰다.
이전 버전에서는 MDS가 사용자 PC에서 의심스러운 파일을 탐지해 분석을 진행하거나 분석을 완료했을 때 사용자는 이러한 내용을 직관적으로 확인하기 어려웠다. 최신 버전의 MDS는 [그림 3]과 같은 에이전트 화면을 통해 파일 탐지 및 분석 결과를 보다 직관적으로 표시해 일반 사용자들도 쉽게 파악할 수 있게 됐다.
이와 함께 MDS의 엔드포인트 탐지 및 대응 영역을 더욱 확대했다. 기본적으로 안랩 MDS는 에이전트를 통해 엔드포인트에서 실행되는 비정상적인 프로세스를 직접 차단하는 엔드포인트 익스플로잇(Endpoint Exploit) 탐지 기능을 제공한다. 그 중에서 비정상적인 실행 탐지(Abnormal Execution Detection, AED) 기능은 이전까지 파일 중심으로 진단했는데, 최신 버전의 MDS 에이전트는 파일부터 네트워크까지 진단 영역이 확대됐다. 또한 클라이언트 ID 기반의 다중 NAT(Network Address Translation) 환경을 지원하는 등 MDS 에이전트의 기능이 강화됐다.
편리한 솔루션 연계를 통한 능동적 대응
이 밖에도 MDS가 탐지한 위협 정보를 다양한 타사(3rd-party) 솔루션과 연동하여 활용할 수 있도록 표준화된 프로토콜을 지원한다. 최신 버전의 MDS는 HTTPS에서 동작하는 통신 프로토콜인 TAXII 2.0과 TAXII에 의해 전달되는 포맷인 STIX 2.0을 지원한다. 이를 통해 이전 버전부터 제공되고 있는 표준화된 인터페이스를 통해 더욱 편리하게 이기종 솔루션 연동이 가능하다.
또한 자사 특수목적시스템 전용 보안 솔루션인 ‘안랩 EPS(AhnLab EPS)’와의 연동을 통해 민감한 생산시설의 보안을 강화할 수 있다. MDS는 네트워크 미러링을 통해 탐지한 악성 실행 파일(PE)을 EPS 서버에 공유하고, EPS는 에이전트별 악성코드 현황을 보안 관리자에 전달함으로써 탐지된 악성코드에 대한 모니터링 및 조치를 수행한다.
- AhnLab제품기획팀 이건용 차장


