


엔드포인트 위협 대응의 지식과 노하우를 공유하다
찾아가는 보안 전략 세미나 ‘AhnLab ISF SQUARE(이하 AISF 스퀘어)’가 올해도 어김없이 고객을 찾았다. AISF 스퀘어 2019는 5월 22일 은행/카드사를 시작으로 5월 23일과 28일에는 각각 삼성그룹과 증권/보험사의 정보보호최고책임자(CISO) 및 보안담당자를 대상으로 진행됐다. 6월 5일에는 한화그룹의 보안 담당자를 대상으로 진행할 예정이다.
이 글에는 지난 5월 22일과 23일 진행된 AISF 스퀘어 2019 금융과 엔터프라이즈 행사의 모습을 담았다.
AISF 스퀘어는 안랩이 지난 2009년부터 진행해오던 자사의 통합 보안 콘퍼런스 AhnLab Integrated Security Fair(이하 AISF)를 산업별로 세분화하여 개편한 보안 전략 세미나다. 지난 2015년 시작해 올해 다섯 번째 해를 맞이한다. 안랩은 AISF 스퀘어 2019를 통해 각 산업별 보안 담당자를 위한 최신 보안 위협 동향과 새로운 엔드포인트 위협 대응의 패러다임을 소개했다.
권치중 대표이사는 환영사를 통해 안랩이 빠르게 변화하는 비즈니스 환경과 고객의 요구에 대응하기 위해 조직 개편과 선행 기술 확보를 위한 전략적 투자 등 지속적인 혁신을 통한 경쟁력을 키워가고 있음을 설명했다.
권치중 대표이사는 “현재 보안 패러다임은 기존의 차단을 통한 방어에서 탐지 및 대응(Detection and Response)으로 변화하고 있다. 이러한 변화에 맞게 빠르게 탐지하고 대응하기 위해서는 가시성을 확보하는 것이 무엇보다 중요하다”고 전제했다. 이어 “단순히 기존의 제품을 업그레이드하는 것으로 대응의 영역을 커버할 수는 없다. 안랩은 1세대 보안기업으로서 개척한 차단 개념의 안티멀웨어 영역에서 탐지와 대응의 영역인 EDR로 영역을 확대하고 진화해 나가고 있다”고 말했다.
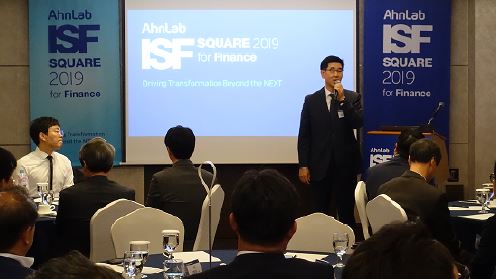
안랩 EPN 사업부를 총괄하고 있는 강석균 부사장은 최근 발표한 AhnLab EPP(Endpoint Protection Platform)와 AhnLab EDR(Endpoint Detection and Response)의 업그레이드 버전에 대해 소개했다. 그는 “기존 EPP 플랫폼 하에서 제공하던 V3, APM(AhnLab Patch Management), EDR에 더해 ESA(Endpoint Security Assessment), APrM(AhnLab Privacy Management)까지 완성된 라인업을 선보이게 되었다”고 설명했다. 강석균 부사장은 “안랩은 30여 년 동안 축적해 온 위협 인텔리전스(Threat Intelligence)를 기반으로 차별화된 위협 분석 능력을 보유하고 있으며, 국내에서 발생하는 공격과 공격자 그룹에 대한 정보는 최고 수준이라고 자신한다. 하지만 여기에 머무르지 않고 고객에게 좀 더 나은(better) 모습을 보여드리기 위해 노력하겠다”고 말했다.
Endpoint is not an End Point: 행위를 수집하고 위협을 사냥하라
ASEC 분석연구팀 이명수 책임연구원은 포렌식 분석가로서 경험한 침해사고 사례 발표를 통해 최신 공격 기법과 이를 역추적하는 방법을 공개했다. 그는 “보안 침해사고가 발생한 기업에서 침해 사실을 알아차리기까지 전 세계 평균 170일가량 소요되며, 실제로 상당수의 사고는 이미 데이터가 모두 유출된 이후에 침해 사실을 인지하고 있다”고 설명했다. 그 원인으로 악성코드 탐지 시 원인 파악 없이 시스템 포맷, VDI 초기화 등 증상만 치료하는 것과 내부망 침해 시에는 악성코드보다는 LOLBins(Living Off the Land Binaries)와 같은 정상 프로그램을 악의적으로 활용한다는 점 등을 꼽았다. 이와 함께 조직 내부에서 침해 인지를 위한 활동(Threat Hunting)을 하지 않는다는 것도 원인 중의 하나라고 덧붙였다.
이명수 책임연구원은 침해사고 분석 시 제약 사항은 ▲디스크 대용량화로 인해 디스크 이미지 복사 등에 많은 시간이 소요되는 점 ▲공격자의 안티포렌식 기법 사용 ▲SSD 사용 보편화로 삭제된 데이터의 복구 가능성 희박 ▲흔적이 남지 않는 공격 기법 사용 등이라고 설명했다.
그는 “공격자가 흔적을 남기지 않는 공격 기법을 사용하기 때문에 어려움이 있지만 기업 내부에 존재하는 로그가 부족한 점도 문제”라며 “침해사고에 대비하기 위해서는 위협 사냥과 사고 분석에 활용할 수 있는 정보를 안정적으로 상시 수집하는 것이 필요하다”고 강조했다. 이명수 책임 연구원은 대응 방안으로서 범죄 현장에 CCTV를 설치하듯이 기업의 엔드포인트에 EDR을 설치하는 것이 도움이 된다고 조언했다.
공격자에게 있어서는 아주 중요한 기반이 되는 시작점”이라고 강조했다.
Endpoint as the last line of Defense: 보안에서의 ‘대응(Response)’의 의미와 실체
최근 EPP와 EDR 시장의 성장과 융합으로 인해 고객은 EDR에 어떻게 접근해야 할지 혼란을 겪고 있다.EP사업기획실 이상국 상무는 고객과의 소통 과정에서 느낀 EDR에 대한 오해와 진실, 그리고 위협 대응(Response)의 발전 방향에 대해 소개했다.
이상국 상무는 “EDR의 범주가 넓다 보니 EDR을 다른 보안 솔루션을 대체하는 만병통치약으로 오해하는 경우가 있지만 EDR은 가시성(Visibility)을 제공하는 툴이라는 점을 명확하게 인식해야 한다”고 강조했다. 그의 주장은 EDR은 ▲포렌식 툴 ▲엔드포인트의 로그 분석기 ▲사용자 행위 및 키스트로크 모니터링 솔루션 ▲안티바이러스나 엔드포인트 프로텍션 솔루션이 아니라는 것이다.
상호보완적인 역할 분담으로 위협 대응의 시너지를 극대화할 수 있다”고 설명했다.
그럼 EDR은 어떤 툴일까. 이상국 상무는 “과거 여기에서 무슨 일이 벌어졌는지(What happened here?)를 이해 할 수 있게 해주는 역할을 하는 것이 EDR이다. 데이터의 증적을 마련해 보안 이벤트의 유효성(Validation), 보안 모니터링과 사건 발생 시 응급 대응순위(Triage)를 판단할 수 있는 가시성을 제공하는 것”이라고 EDR의 역할을 설명했다. 즉 ▲침해 사고 발생에 따른 비용을 줄여주고 ▲엔드포인트에서 위협 탐지를 더 잘할 수 있게 하며 ▲엔드포인트의 가시성을 제공하는 것이 EDR이라고 정의했다. 또한 EDR이 가시성을 제공하기 위해서 집중해야 하는 것은 이른바 FOCUS, 즉 File, Operation, Compatibility, Unified Management, Services 등 5가지이며, 도입 시에는 이를 제대로 지원하는지를 판단 기준으로 삼아야 한다고 설명했다.
이상국 상무는 “지금까지 보안의 역사에서 공격자와 방어자의 싸움은 방어자가 불리한 상황이었다. 그러나 방어자가 공격자를 추적하는 능력을 가진다면 헤게모니는 바뀔 수 있다. 드디어 방어자가 승리하는 시대가 온 것이다. 이를 가능하게 하는 것이 위협 사냥(Threat Hunting)이며, 현재 가장 효과적인 위협 사냥 툴이 바로 EDR”이라고 말했다. 이어 그는 “EDR은 모든 것이 갖춰진(Set-up) 솔루션이 아닌 고객과 벤더가 함께 학습하며 창의적인 방법으로 키워나가는(Build-up) 솔루션임을 잊지 말아달라”고 당부했다.
디지털 트랜포메이션이 가져올 보안 위협의 변화
ASEC 대응팀 박태환 팀장은 올해 1분기 보안 위협 동향을 기반으로 IoT 타깃 공격, 이모텟(Emotet)의 현재, 애용되는 공격 도구, 정상 같은 비정상 공격, 크립토재킹의 쇠락 등 최근 주목해야 할 보안 위협 트렌드를 소개했다. IoT 기기를 공격에 이용하는 대표적인 악성코드인 미라이(Mirai)가 지난해 10월 중순 이후부터 증가해 2019년 5월 현재까지 상승세를 지속하고 있으며, IoT 기기의 보안에 대한 심각성을 인지해야 한다. 지난해 눈에 띄었던 이모텟도 금융정보 유출과 더불어 민감정보 수집, 랜섬웨어 유포로 확장되고 있으며, 광범위한 영역에서 움직임이 포착되고 있다. 또 공격자들이 애용하는 도구들은 AD(Active Directory), RDP(Remote Desktop Protocol), 공유 폴더, SMB(Server Message Block) 등이다.
코발트 스트라이크(Cobalt Strike), 메타 스플로잇(Meta Sploit), 미미카츠(Mimikatz), 작업 스케줄러 등 정상 프로그램을 악용한 공격도 벌어지고 있으며, 이미지에 악성코드를 숨기는 스테가노그라피(Steganography)기법도 더욱 정교화되고 있다. 암호화폐를 겨냥한 악성코드인 크립토재킹은 코인하이브의 폐쇄로 잠시 쇠락 추세를 보였으나 후발 업체들의 성장으로 인해 다시 상승하는 국면을 보이고 있다.
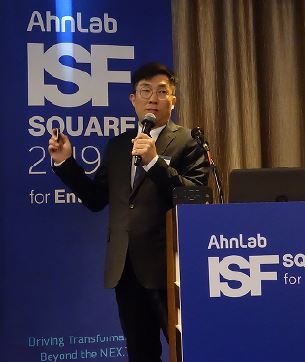
박태환 팀장은 “정상 같은 비정상 공격을 비롯해 공격자들은 자신을 잘 숨길 수 있는 다양한 기능을 활용하고 있다. 우리의 눈을 속이고 숨기는 공격자에게 맞서기 위해서는 보안 위협에 대한 인사이트를 기반으로 시스템과 프로세스 전반에 걸쳐 확장된 보안 기능을 적용해야 한다”고 말했다.
보안의 시작, 모든 접근을 의심하고 점검하고, 모든 행위를 조사하라
ASEC 분석팀 양하영 팀장은 현재 가장 활발하게 활동 중인 코인 마이너(Coin Miner), 랜섬웨어(Ransomware), Anti-VM/Anti-Sandbox, 문서파일 악성코드에 대한 분석 정보를 상세히 소개했다. 코인 마이너는 SMB 취약점, 코인업체 타깃 공격, MBR을 감염시키는 부트킷 형태 등의 공격 방식을 이용하고 있다.
올해 1분기에도 위력을 떨쳤던 랜섬웨어는 개인 사용자를 타깃으로 광범위하게 유포되었던 기존 방식과는 달리 기업 사용자를 타깃으로 한 공격이 증가하는 추세다. 대표적으로 애미(Ammyy) 해킹툴과 클롭(CLOP)랜섬웨어를 활용한 공격은 기업 사용자들이 호기심을 일으키는 제목의 이메일과 첨부파일 다운로드를 통해 유포되고 있다.
올해 1분기 가장 피해를 많이 입힌 최악의 랜섬웨어인 갠드크랩(GandCrab) 역시 이메일의 첨부파일이나 URL 링크 클릭을 통한 유포 방식으로 전파되었다. 특히, 일부 랜섬웨어는 V3의 탐지를 회피하기 위해 안랩 제품과 관련된 폴더를 암호화하지 않는 대상으로 정해 놓기도 하고, V3 제품 사용 여부에 따라 차별화된 실행 방식을 사용하는 사례도 발견되었다. 이는 암호화를 시도하다가 탐지되는 것을 방지하기 위함으로 보인다. 또한 최근에는 유포 경로 및 방식은 동일하나 갠드크랩에서 블루크랩으로 랜섬웨어를 교체하는 변화를 보여주고 있다.
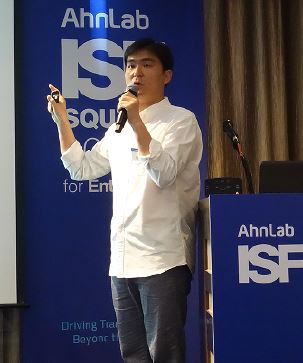
양하영 팀장은 “수많은 랜섬웨어 변종이 쏟아지고 이들 랜섬웨어는 안랩 제품의 삭제와 회피를 시도하고 있지만 자사 제품에 다양한 행위 기반 탐지를 반영하고 있어 이러한 시도를 차단한 상태다. 제품뿐만 아니라 ASEC 블로그를 통해 최신 악성코드의 동향과 공격 기법에 대한 분석 정보를 공개하고 있다”고 소개했다.
Threat Hunting과 MDR의 실체는?
안랩 제품기획팀 김봉필 부장은 ▲가시성(Visibility) ▲EDR(Endpoint Detection and Response) ▲위협 사냥(Threat Hunting) ▲MDR(Managed Detection and Response) ▲SOAR(Security Orchestration and Automation) 등 현재 보안 분야에서 가장 핫한 키워드를 중심으로 위협 대응의 트렌드에 대해 알기 쉽게 설명했다. 김봉필 부장은 “이 키워드들은 서로 연결되어 있는 개념”이라고 설명했다.
EDR이 엔드포인트 영역에 대한 가시성을 확보해 내부에 존재하는 위협을 탐지하고 대응하는 기술 또는 솔루션이라면, 위협 사냥은 내부로 유입된 위협의 흔적을 찾아내 조치 방안을 수립하는 것이다. MDR은 기업의 위협 대응 및 위협 사냥을 도와주는 서비스, 그리고 SOAR는 대응 프로세스를 자동화해주는 도구이다.
이어서 각 솔루션에 대한 오해와 진실에 대해 설명했다. EDR은 자동으로 방어(Prevention)하거나 업무를 줄여주는 솔루션이 아니며, 분석을 통한 대응 능력 향상을 목적으로 한다는 점을 명확히 인지하고 도입해야 한다. 위협 사냥은 분석(Analysis)과 추적(Trace)이 목적이며, 룰 기반(Rule-based detection) 탐지나 EDR이 자동으로 해주는 영역이 아니라는 점이다. SOAR는 SIEM이 아니며 플레이북(Playbook)과 TI(Threat Intelligence)가 핵심이다.
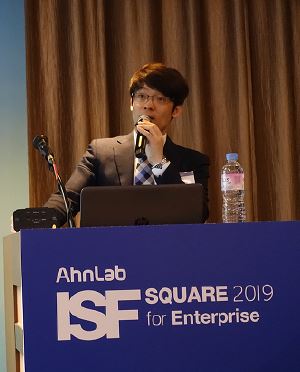
"도입하고자 하는 목적에 맞는 업체를 선택하는 것이 중요하다"고 조언했다.
김봉필 부장은 “EDR이 MDR 서비스의 필수 요소는 아니다”라면서도 “EDR이라는 툴을 이용한 MDR 서비스가 가장 효과적인 보안 관제를 제공할 수 있다. 더불어 EDR과 MDR은 SOAR의 분석 능력을 향상시키기 위한 도구”이다. 이어 “안랩은 EPP 플랫폼 기반의 EDR과 디지털 포렌식 서비스, 프로페셔널 서비스 연계를 통해 더 나은 탐지와 위협 대응력을 제공할 것”이라고 전했다.
보안 관리자를 위한 혁신적인 EPP 운영 전략
EP기술지원1팀 원남호 팀장은 실제 고객 사례를 통해 효과적인 랜섬웨어와 SMB 취약점을 이용한 악성코드에 대응할 수 있는 기능을 소개했다. 그는 “A사는 망분리 환경이며 V3와 APC(AhnLab Policy Center)를 설치했는데도 불구하고 갠드크랩 랜섬웨어에 감염되었다. 확인 결과 V3의 행위/평판 기반 진단 기능을 오프(OFF) 상태로 사용하고 있었다”며 “효과적으로 랜섬웨어에 대응하기 위해서는 파일의 행위, 평판, 디코이를 반드시 사용해야 한다”고 설명했다.
이어 운영 관리자의 일손을 덜어주고 보안성을 높이기 위한 각 제품의 일별/주별/월별 점검 항목들을 소개했다. APC에서는 V3 미설치 에이전트 존재 여부, V3 엔진 버전 및 실시간 검사 동작 상태 확인, 악성코드 감염 PC 모니터링 및 후속 조치 등은 매일 점검하는 항목으로, EMS 서버 디스크 상태와 DB 백업 상태 확인은 주별 점검사항으로 제안했다. APM에서는 에이전트 별 패치율 확인, 패치 실패 에이전트 안리포트 수집 및 분석 요청, 권장/금지 SW 설치 여부 확인은 매일 점검해야 하는 항목이다. 더불어 EPP에서 제공하는 연계 정책은 엔드포인트에 설치된 보안 제품들 간의 설정과 조치를 자동화함으로써 각 고객사 환경에 맞는 최적의 보안 운영이 가능하다. 즉 엔드포인트 시스템의 취약 상태 여부, 의심 행위 등에 대한 개별 및 연계 정책 설정이 가능하고 보안 정책 위반 시스템에 대한 보안 관리자의 주도적, 능동적 조치가 가능해지는 것이다.
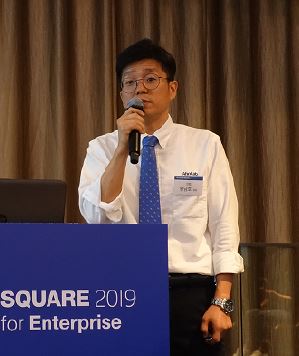
모든 보안 관리자가 꿈꾸는 '저녁이 있는 삶'을 도와주는 역할을 하고 싶다”고 말했다.
원남호 팀장은 “EPP과 EDR의 연계 정책을 통해 그동안 관리자들이 각 제품별로 수작업으로 하던 것들을 자동화 할 수 있게 되었다”며 “고객들이 EPP 제품을 효율적으로 운영할 수 있도록 현장에서 적극 지원하겠다”고 밝혔다.
지능형 보안 위협 대응, 새로운 도전 과제 제시
EP컨설팅팀 오상언 팀장은 실제 고객사 사례를 통해 효과적인 지능형 위협 대응 체계 구축에 대해 소개했다. A 그룹의 경우, 비즈니스 부문별로 사이버 테러, 기술 유출, 신용정보 유출, 개인정보 유출 등의 사이버 위협이 존재했다. 특히 임직원 및 서버망 해킹을 목적으로 한 악성코드 공격이 빈번하게 발생했다. 공격 유형으로는 워터링홀 공격, 해킹메일 공격, 인프라취약점 공격, SW 취약점 공격 등이 주를 이루었다.
A 그룹은 기존 해킹 방어 체계가 ▲APT 악성코드의 다양성으로 기존 패턴기반 솔루션의 한계 ▲기존 APT 솔루션의 기술적 한계를 이용한 공격 지속 실시 ▲네트워크 레벨 탐지 ▲제한적 전문인력으로 사전 차단의 한계가 존재한다는 점에서 미흡하다고 지적했다. 결국 공격자의 최종 목표 지점이 엔드포인트 단말이라고 판단, 이에 대한 방어를 고도화하는 방안을 수립했다. 그러나 엔드포인트 방어 체계를 고도화함에 있어 임직원들의 업무 효율성 유지 문제와 머신러닝, 인공지능 등 최신 기술의 낮은 기술적 성숙도 등이 난제였다.
A 그룹은 현실적으로 가장 효과적인 방법은 결국 행위 분석이라는 결론을 내렸고 샌드박스 상에서 멀티 엔진을 적용해 촘촘하게 확인할 수 있는 방법을 찾아 다계층 대응을 실현하는 방향으로 방어 체계 고도화를 추진했다. 이것이 바로 A 그룹의 자체 시스템 및 서비스 노하우와 안랩 MDS를 활용한 악성코드교차분석시스템(Malware Cross Analysis System)이다. A 그룹은 해킹 방어 체계를 고도화를 위해 향후에는 EPP 기반으로 패치 관리 등 공격 표면 최소화, 강건화를 추진하고 EDR 기반으로 행위 분석 로그를 축적해 위협 사냥을 위한 체계로 확대해나갈 계획이다.
오상언 팀장은 “A 그룹의 사례에서 확인했듯이 지금 이 순간 벌어지는 사이버 공격은 하나의 보안 솔루션으로 다 해결되지 않는다”고 전제하며 “EPP, 지능형 위협 대응 솔루션, EDR은 비슷한 역할을 하는 것으로 보이지만 각자 영역이 다르기 때문에 이들 제품을 연계해서 사용하는 방안을 고민해야 한다”고 제안했다.
만나고 듣고 나누는 소통의 장
AISF 스퀘어 2019는 안랩의 강연을 듣는 것만이 아니라 현장에서 느낀 어려운 점을 보안 전문가들에게 전달하고 함께 해결책을 모색해 나가는데 그 의미가 있다. 더욱이 같은 산업군이지만 각기 다른 환경을 가지고 있는 동종업계 종사들이 공감할 수 있는 지식과 경험을 공유하는 자리이기도 하다.
또, 보안 담당자를 위한 행사에서는 전시 부스를 마련해 안랩 EPP, 안랩 EDR을 비롯해 지능형 위협 대응 솔루션 안랩 MDS, 특수목적 시스템 전용 보안 솔루션 안랩 EPS의 데모 시연이 진행됐다.
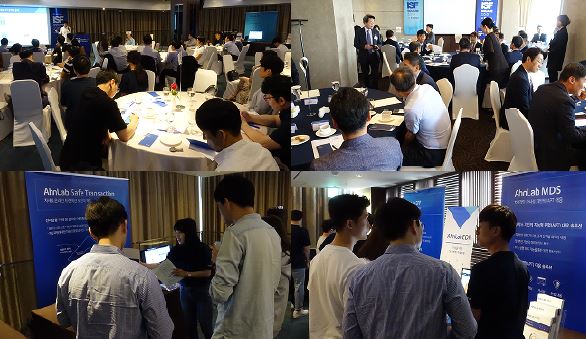
안랩은 산업군별 정보보호책임자 및 보안담당자를 대상으로 네 차례의 AISF 스퀘어 2019를 진행하는 한편, 자사 공인 파트너와 함께 지역별 고객사의 실무자를 대상으로 하는 ‘파트너와 함께하는 AISF 스퀘어 2019(AISF SQUARE 2019 with Partners)’도 진행할 예정이다. 올해는 서울•경기 지역은 물론 전주, 광주, 대전 지역의 파트너와 함께 7차례에 걸쳐 고객과 소통의 자리를 마련한다. 또한 오는 9월 25일 각 기업 및 기관에서 실무를 담당하고 있는 보안 담당자를 위한 ‘통합 보안 콘퍼런스 AISF 2019’를 개최할 계획이다.
- AhnLab콘텐츠기획팀