


국지전 양상으로 돌아선 랜섬웨어 Top 10
안랩 시큐리티 대응센터(ASEC, AhnLab Security Emergency response Center)는 수집한 샘플 및 감염 보고 건수를 토대로 지난 2018년 악성코드 통계를 집계했다. 그 결과, 마이너 악성코드(일명 암호화폐 채굴 악성코드)와 랜섬웨어가 압도적인 비중을 차지했다. 그러나 2018년을 대표하는 이들 두 악성코드는 기존과는 상당히 다른 양상을 보였다.
이와 관련해 월간 安 2019년 2월호에서는 '통계로 확인한 2018 악성코드 지형 변화’라는 주제로, 2018년 암호화폐 채굴 악성코드와 랜섬웨어 동향을 상세히 살펴봤다.
<월간 安 2019년 2월호 Special Report 목차>
통계로 확인한 ‘2018 악성코드 지형 변화’
1부_거침 없는 확장세 마이너가 노린 암호화폐 Top 4 (☞바로가기)
2부_국지전 양상으로 돌아선 랜섬웨어 Top 10
최근 몇 년 동안 기승을 부리던 랜섬웨어의 전체적인 세력은 2018년에 다소 약화되었다. 2018년 한 해 동안 안랩에 접수된 샘플 수는 2017년 비해 18.3% 감소한 수치를 보였으며, 감염 보고 수는 1.5% 정도 소폭 증가한 것으로 집계되었다. 또한 2018년 최악의 랜섬웨어는 갠드크랩으로, 한 해 동안 발견된 전체 랜섬웨어 가운데 53% 가량을 차지했다.
이 글에서는 안랩 시큐리티 대응센터(ASEC)가 분석한 2018년 랜섬웨어 트렌드와 주요 특징을 소개한다.
2018년 한 해 동안 안랩에 접수된 랜섬웨어 샘플 수는 120만건으로, 이는 2017년의 147만건에 비해 18.3% 감소한 수치다. 다만, 감염 보고 건수는 84만5천건으로 전년의 83만2천건보다 1.5% 정도만 증가했다. 감염 비율이 소폭 증가한 원인은 2018년 상반기에 케르베르(Cerber), 매그니베르(Magniber), 갠드크랩(GandCrab) 등의 랜섬웨어로 인한 피해를 야기한 것으로 분석된다.
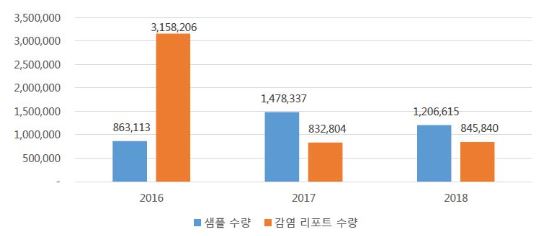
[그림 1] 연도별 랜섬웨어 샘플 및 감염 리포트 건수
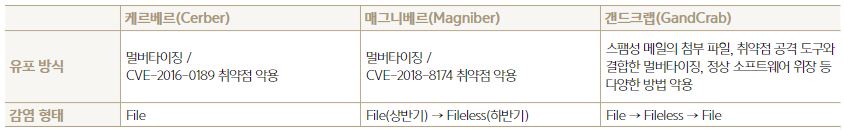
케르베르(Cerber)와 매그니베르(Magniber)는 멀버타이징(Malvertising)으로 유포되며 보안 업데이트를 적용하지 않은 취약한 IE(Internet Explorer)를 사용하는 경우에 사용자의 개입 없이도 감염된다. 매그니베르(Magniber)는 상반기에 파일 형태로, 하반기에는 파일리스 형태로 유포되었다. 특히 이 랜섬웨어는 우리나라 사용자를 타깃으로, 한국어 윈도우에서만 실행되도록 하고 있어 각별한 주의가 요구된다.
갠드크랩(GandCrab)은 대표적인 RaaS(Ransomware-as-a-Service) 형태로, 다양한 방법으로 유포되고 있다. 취약점 공격도구인 익스프로잇킷(Exploit Kit)을 통해 유포가 되기도 하며, 사용자들이 인터넷에서 많이 검색하는 파일명으로 위장해 유포되는 경우도 많았다. 또한 악성코드 유포를 위해 한국어로 된 위장 메일을 사용하기도 했다. 더욱이 랜섬웨어 제작자와 안랩간의 팽팽한 창과 방패의 싸움을 벌였고 현재까지도 진행 중이다. 2018년 이슈가 된 케르베르, 매그니베르, 갠드크랩 랜섬웨어의 유포 방식과 감염 형태 등의 주요 특징은 [표 1]에서 확인할 수 있다.
랜섬웨어 vs. 마이너 악성코드, 승자는?
랜섬웨어의 감소 원인은 악성코드 제작자들이 지난 해 암호화폐 채굴과 관련이 있는, 일명 마이너(Miner)라고 불리는 악성코드의 제작과 유포에 치중했기 때문인 것으로 보인다. 실제로 2018년은 랜섬웨어보다는 ‘마이너 악성코드의 해’라고도 할 수 있다. 마이너 악성코드 샘플은 2018년 한 해 동안 299만894건이 보고 되었는데, 이는 2017년의 12만7306건보다 월등히 높은 숫자이다([그림 2] 참고).
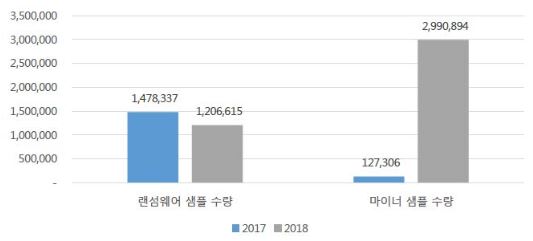
[그림 2] 연도별 랜섬웨어와 마이너 샘플 수량 비교
2018년 4분기 샘플 건수는 3분기 대비 43.5% 증가한 42만8천건으로 집계되었다. 반면, 감염 보고 건수는 7만6천건으로 3분기 12만6천건에 비해 39.6% 감소했다. 샘플 건수의 증가 원인은 바이러스 증상을 갖는 나부커(Nabucur) 랜섬웨어 변형이 증가했기 때문이다. 더불어 감염 보고 건수가 없거나 매우 적은 ‘기타’로 분류된 랜섬웨어군의 샘플이 증가한 것도 원인으로 작용했다([그림 3] 참조).
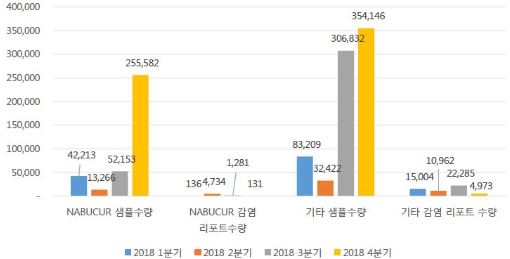
[그림 3] 나부커 및 기타 랜섬웨어 샘플 수량 및 감염 리포트 수량
4분기 랜섬웨어 감염 보고 건수는 7만6천건으로, 2016년부터 통계를 집계한 이후로 가장 낮은 수치를 기록했다. 특히 2018년 12월은 8천6백건으로, 5만8천건인 전년 동월에 비해 무려 85% 감소한 것으로 나타났다. 2018년 감염 리포트 건수는 매월 평균 7만건씩 발생했으나, 12월에는 1만건도 못 미치는 수치가 보고되었다.
일반적으로 매년 12월은 연말연시 특수로 인하여 악성코드 유포와 감염이 증가하는 것으로 알려졌다. 그런데 2018년 12월의 경우, 랜섬웨어는 급격히 줄어들었다. 그 이유가 무엇일까? 인과관계가 명확하지는 않지만 서두에도 언급했듯이 마이너 악성코드의 갑작스러운 증가가 일부 원인으로 추정된다. 마이너 악성코드 유형은 2017년 말과 2018년 1분기 폭발적으로 증가했다. 그리고 2018년 3분기 대비 4분기에도 샘플 수와 감염 보고 건수가 증가하였는데 유독 12월에 집중되어 있었다. 그러나 랜섬웨어의 공격 양상이 국지적으로 나타나고 있기 때문에 안심해서는 안된다. 국내에서는 매그니베르와 갠드크랩이 끊임 없이 활동하고 있으며, 지난 2018년 3분기에 처음 보고된 류크란(Ryukran) 랜섬웨어는 12월에 미국 지역에서 피해가 발생한 것으로 알려졌다.
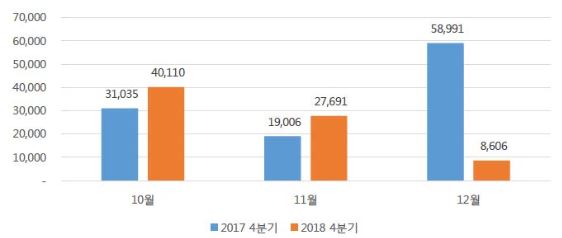
[그림 4] 랜섬웨어 감염 보고 추이 (2017 4분기 vs. 2018 4분기)
2018년 4분기에도 가장 많은 샘플 및 감염 보고 건수를 차지하는 랜섬웨어는 갠드크랩으로 확인됐다. 그러나 샘플 수와 감염 보고 건수는 모두 3분기 대비 각각 81.4% 와 4.3% 감소한 것으로 파악되었다. 아래 [그림 5]에서 볼 수 있듯이 2018년 4분기 감염 건수가 샘플 건수보다 약간 높은 곳에 위치 하기 때문에 감염된 시스템이 많은 것으로 나타나고 있다.
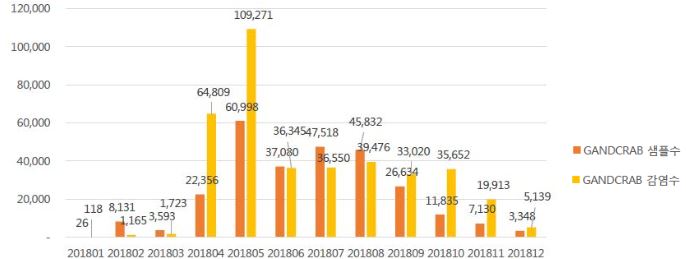
[그림 5] 갠드크랩 샘플 및 감염 보고 추세(2018.01 ~ 2018.12)
해당 랜섬웨어는 다양한 유포 방식을 사용하는 만큼 웹으로부터 파일을 다운로드 받거나 메일을 통해서 첨부된 파일 실행 시 주의가 필요하다. 최근에는 V3 Lite 를 비롯하여 국내 무료 백신(Anti-Virus) 제품을 정상적으로 사용하지 못하도록 하는 무력화를 계속 시도 중에 있다. 따라서 메일 내 의심스러운 첨부파일이 있는 경우에 악성 유무를 확인하고 싶다면 안랩닷컴(www.ahnlab.com) 내 악성코드 신고센터로 파일을 보내면 된다.
2018년 최악의 랜섬웨어는 ‘갠드크랩’
다음은 2018년 수집된 랜섬웨어 Top10이다. 이 자료에는 나부커를 포함하여 감염 보고 건수가 현저히 낮아 ‘기타’로 분류되는 랜섬웨어군은 제외하고 있음을 밝힌다.
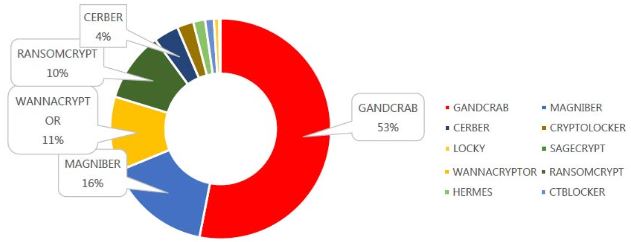
[그림 6] 2018년 랜섬웨어 Top 10 샘플 비율
2018년 최악의 랜섬웨어는 갠드크랩으로 확인되었다. 갠드크랩은 2018년 1월 처음 등장했고, 한 해 동안 발견된 랜섬웨어 가운데 53% 정도의 비율을 차지한 것으로 집계되었다. 2위로는 파일리스(Fileless) 형태로 은밀하게 활동하는 매그니베르가 그 뒤를 이었다. [그림 6]에서의 특이사항으로는 지난 2017년 5월 세계적으로 큰 이슈가 되었던 워너크립터(Wannacryptor, 일명 워너크라이) 랜섬웨어가 Top3 에 포함된 것이다. 특히 3분기 대비 4분기에 큰 폭으로 샘플과 감염 보고 건수 모두 증가했다.
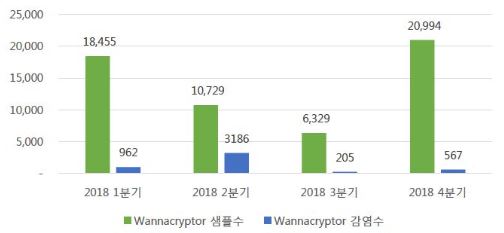
[그림 7] 2018년 분기별 워너크립터 샘플 및 감염 보고 건수
워너크립터는 윈도우 취약점(MS17-010)을 이용하여 네트워크로 자기 자신을 전파한다. 이러한 유포 방식을 보았을 때 여전히 보안 패치를 적용하지 않는 시스템이 많은 것으로 보인다. 대부분의 악성코드가 사용자의 호기심에 의한 클릭이 아니라면 취약점을 이용하여 감염되므로 윈도우를 비롯한 사용하는 모든 소프트웨어는 항상 최신 버전으로 유지할 필요가 있다.
2018년에는 마이너 악성코드의 폭발적인 증가로 인해 랜섬웨어가 주춤한 것으로 보이지만 랜섬웨어 위협이 사라진 것은 아니다. 오히려 초기 불특정 다수를 대상으로 무작위로 배포하던 방식에서 특정 국가와 기업 등을 겨냥한 치밀하게 계획된 랜섬웨어 공격이 진행되고 있다. 또한 윈도우 PC 중심에서 리눅스 서버로 공격 범위가 확대되고 있다. 따라서 2019년에도 여전히 파괴력 있는 보안 위협이라는 점을 인지하고, 랜섬웨어에 대한 경계심을 늦추지 말아야 한다.
- AhnLab분석연구팀 정진성수석연구원


