


AhnLab MDS, 관리 편의성 향상으로 ‘대응’ 효과 높인다
지난 2018년에도 국내 기업 및 기관을 겨냥한 표적 공격은 끊임없이 발생했다. 특히 문서 파일과 같은 비실행형 파일을 이용한 공격이 크게 증가했으며, 주로 스피어피싱, 워터링홀, 드라이브-바이-다운로드 방식을 이용해 침입을 시도했다. 또 공격자들은 악의적인 목적에 필요한 기능들을 모듈화하는 등 최신 보안 솔루션에 잡히지 않기 위해 더욱 발전된 기술로 겹겹이 무장했다. 이렇게 중무장한 공격이 조직의 곳곳에서 동시다발적으로 전개되다 보니 기업 및 기관의 보안에 있어 가시성(Visibility) 확보가 급선무가 되었다. 안랩은 이미 지난 해 초에 자사 지능형 위협 대응 솔루션인 안랩 MDS의 가시성을 대폭 강화했으며, GS인증 1등급을 획득했다. 이어 지난 연말에는 보다 능동적인 위협 대응의 관점에서 관리 편의성을 개선한 MDS의 신규 버전을 배포했다.
안랩은 최근 샌드박스 기반의 지능형 위협 대응 솔루션 안랩 MDS(AhnLab MDS, 이하 MDS)의 새 버전을 배포했다. 이번 업데이트의 핵심은 MDS의 신•변종 위협 탐지 성능 및 대응력 강화와 관리 편의성의 개선이다. 구체적으로는 ▲행위 분석 정보 공유 ▲머신러닝 기반의 탐지 엔진 적용 ▲악성 URL DB 강화 ▲행위 엔진의 고도화 ▲의심 파일 수집 범위 확대 ▲자동화된 대응 강화 ▲조직 정보 연동 확대 등이다.
효율적인 위협 대응을 위한 ‘행위 분석 정보 공유’
최신 버전의 MDS는 행위 분석 결과를 공유할 수 있는 옵션을 제공한다. [그림 1]과 같이 네트워크 구간을 비롯해 이메일 구간, 망연계 구간 등 다중 구간에 MDS를 도입한 조직에 유용한 기능으로, MDS 장비를 통합 관리하는 MDS 매니저(MDS Manager)를 통해 행위 분석 결과를 장비간에 상호 공유하는 방식이다.
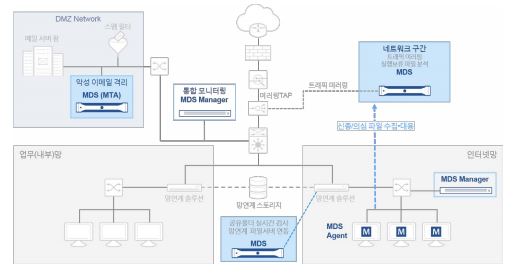
어떤 구간에 새로운 위협이 유입되면 이를 최초로 탐지한 MDS 장비에서 파일 정보와 함께 행위 분석 결과 리포트를 MDS 매니저에 전송한다. 이후 다른 구간에 위치한 MDS 장비가 동일한 파일을 탐지하면 MDS 매니저에서 해당 파일을 최초 탐지했던 MDS의 호스트명과 행위 분석 리포트를 수신함으로써 별도의 분석을 거치지 않고 해당 파일을 즉시 위협으로 분류하고 대응한다.
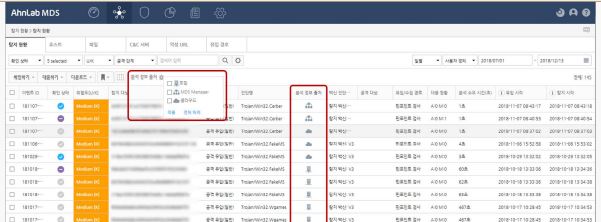
이로써 새로 유입된 위협에 보다 신속하게 대응할 수 있으며, MDS 장비의 중복 분석을 최소화함으로써 하드웨어 리소스를 더욱 효율적으로 활용할 수 있다. 특히 그룹사와 계열사, 중앙행정부처와 산하 기관 등 일정 규모 이상의 조직에서 유기적인 위협 대응을 기대할 수 있다.
머신러닝 엔진 등 탐지 기술의 고도화
최근 정교한 사회공학기법을 이용한 스피어피싱과 비실행형 파일, 즉 악성 문서 파일을 결합한 공격이 지속적으로 증가하고 있다. 악성 비실행형 파일이 양적으로 크게 증가함에 따라 안랩은 이번 MDS 신규 버전에 머신러닝 기반의 탐지 엔진을 추가로 적용했다.
안랩은 이미 MDS에 머신러닝 기술을 일부 적용한 바 있다. 앞서 엔드포인트에서의 의심 파일 수집과 관련해 머신러닝 기술을 적용했던 것에 이어 이번에는 MDS 분석 장비의 엔진 자체에 머신러닝을 적용해 분석 및 탐지 성능을 강화한 것. 이를 통해 기존에 MDS에 적용되어 있는 콘텐츠 분석 엔진(DICA, Dynamic Intelligent Content Analysis)과 함께 비실행형 파일 기반의 공격에 더욱 신속하고 효율적으로 대응할 수 있게 됐다.
이와 함께 행위 분석 엔진을 고도화해 샌드박스 기반의 탐지 회피를 시도하는 공격에 더욱 적극적으로 대응한다. 또한 사용자를 웹사이트로 유인해 악성코드를 감염시키는 워터링홀 공격, 드라이브-바이-다운로드(Drive-bydownload) 공격을 사전에 방지하기 위해 웹사이트 블랙리스트를 확대, 악성 URL 데이터베이스를 강화했다.
위협 수집 범위의 확대를 통한 신•변종 공격 대응 강화
공격자들은 공격 대상의 내부에 침투하기 위해 다양한 경로를 탐색하고, 결국 가장 취약한 지점을 찾아낸다. 엔드포인트를 통해 유입되는 위협이 지속적으로 증가하는 이유도 이 때문이다. 결국, 나날이 고도화되는 최신 위협을 방어하기 위해서는 네트워크뿐만 아니라 엔드포인트 영역에서의 유기적인 대응이 동반되어야 한다. 이것이 바로 안랩 MDS가 각광받는 이유다.
최신 버전의 MDS는 엔드포인트 영역에서의 위협 수집 범위를 확대했다. 기존에는 필요하다고 판단될 때 단발적으로 의심 파일 수집 명령을 실행했던 반면, 이제는 실시간 및 예약 기능을 추가해 보다 적극적으로 사전에 위협을 탐지하고 대응할 수 있게 됐다.
자동화된 대응 강화로 대응 가속화…분석 서비스 연계도 간편하게
안랩 MDS는 유입 경로별, 공격 단계별 정보를 직관적으로 파악할 수 있도록 공격 흐름도를 제공하며, 효율적인 대응을 지원하기 위해 위협 등급 체계를 세분화했다. 특히 탐지 경로와 위협 유형, 악성 등급별로 파일 삭제나 블랙리스트 추가, 시스템 격리 등 세부적인 대응을 자동으로 관리할 수 있는 통합 메뉴를 제공한다. 따라서 보안 관리자는 공격 흐름도에서 탐지된 위협을 확인하는 즉시 클릭 한 번으로 해당 위협에 대한 최적의 조치를 취할 수 있다. 또한, 신종 위협이나 의심스러운 파일에 대해 안랩의 악성코드 분석 전문가 서비스가 필요할 경우, 전용 메뉴를 통해 장비단에서 바로 서비스를 요청할 수 있게 됐다.
조직 정보 연동 범위의 확대로 효율적인 위협 관리 가능
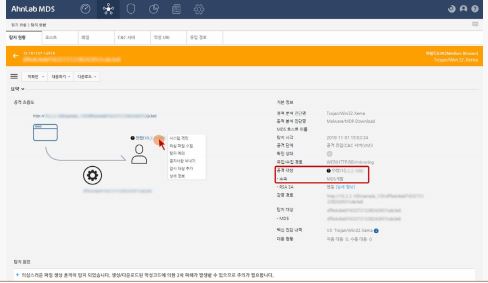
MDS의 조직 정보 연동도 개선됐다. AD(Active Directory) 연동만 지원했던 기존 버전과 달리 신규 버전에서는 인사 DB 연동으로 범위를 확대해 탐지 대상에 대한 식별력을 높였다. 특정 호스트 시스템에서 위협이 탐지되면 해당 시스템의 IP 정보뿐만 아니라 [그림 3]과 같이 해당 시스템 사용자의 인사 정보, 즉 사용자 계정(이메일)과 소속 그룹(팀)까지 한 눈에 파악할 수 있어 즉각적으로 적절한 조치를 취할 수 있다. 이와 함께 CSV 연동도 추가로 제공해 별도의 인사 DB가 없는 소규모 조직에서도 효율적인 위협 관리가 가능하다.
가시성 기반의 위협 대응을 넘어 유기적인 대응으로
올해 MDS는 가시성 기반의 위협 대응을 넘어 유기적인 대응에 주력할 예정이다. 이를 위해 네트워크, 이메일, 엔드포인트 등 공격 유입 경로별 위협 수집 기능을 고도화하고 분석 프로세스를 개선해 더욱 신속하고 효과적인 대응을 제공할 계획이다. 또한 기존의 멀티엔진에 새로운 탐지 엔진을 지속적으로 추가하는 등 위협의 탐지 및 분석 범위를 확장하고 표준화된 연동 규격을 적용해 제3자 솔루션 연계를 강화함으로써 다양한 기업 환경에 최적화된 위협 대응 체계를 제공할 계획이다.
- AhnLab제품기획팀 이지은 대리


