


원격제어 프로그램으로 위장한 가상화폐 채굴 악성코드 등장
사용자 몰래 PC의 리소스를 이용해 가상화폐(암호화폐, Cryptocurrency)를 채굴하는, 채굴하는, 이른바 마이너(Miner)류의 악성코드가 잇따라 발견되고 있는 가운데, 최근 원격제어 프로그램으로 위장한 채굴 악성코드가 나타났다. 개인 사용자뿐만 아니라 기업 및 기관에서도 각별한 주의가 요구된다.
지난 8월 1일부터 유포되기 시작한 것으로 확인된 이 가상화폐 채굴 악성코드는 주로 국내에서 PC에 원격으로 접속하기 위해 사용하는 터미널 연결 프로그램으로 위장했다. [그림 1]과 같이 프로그램의 ‘등록정보’ 내용을 기존 터미널 연결 프로그램인것처럼 위장해 사용자들이 알아채기 어렵다.
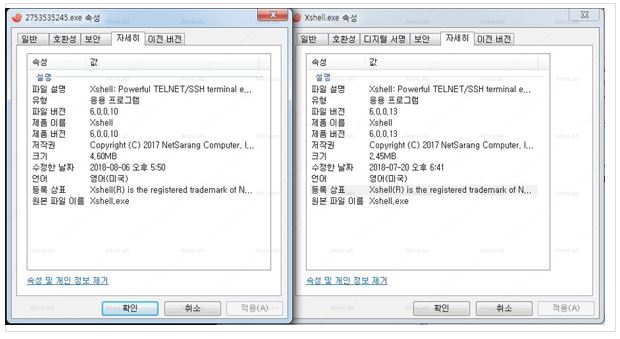
[그림 1] 정상 프로그램(오른쪽)처럼 위장한 악성 프로그램(왼쪽)
이 가상화폐 채굴 악성코드는 알려진 OLE취약점이나 매크로 등을 이용해 감염을 시도하며, 윈도우 운영체제의 기본 프로그램인 wscript.exe를 이용해 다운로드된다. 또한, 정상 프로그램의 설치 파일(Installer)을 실행할 때 생성되는 PE 프로그램 일부를 리소스 섹션에 포함하고 있는데, 이는 백신 등 보안 제품에 탐지되는 것을 방지하기 위한 것으로 보인다.
또한 악성코드 내부에 가상화폐 채굴을 위한 감염 시스템들의 리소스를 집합시키는 마이닝 풀 (mining pool) 주소와 가상화폐 채굴에 사용할 알고리즘(초기값: cryptonight) 등이 포함되어 있다.
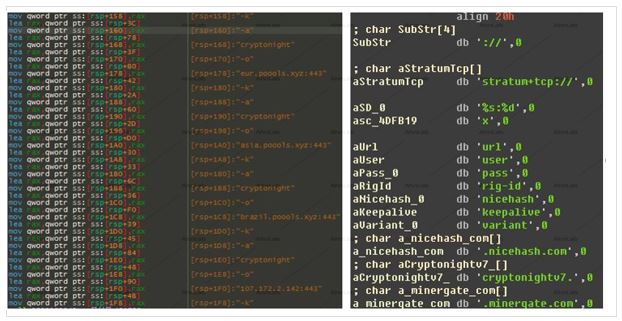
[그림 2] 악성코드 내부에 포함된 마이닝 풀 주소(왼쪽)과 특징적인 문자열(오른쪽)
V3 제품군에서는 해당 가상화폐 채굴 악성코드를 행위 기반 분석 기술로 탐지했으며, 현재 아래와 같은 진단명으로 탐지하고 있다.
<V3 제품군 진단명>
Trojan/Win64.CoinMiner
이번 악성코드는 컴퓨터 장애 해결이나 특정 장소에 있는 PC를 외부에서 연결하여 사용해야 할 때 주로 이용되는 원격제어 프로그램으로 위장하고 있어 개인뿐만 아니라 기업에서도 각별한 주의가 필요하다. 또한 알려진 취약점을 이용해 유포되고 있는 만큼 사용 중인 운영체제 및 애플리케이션(소프트웨어)의 최신 보안 업데이트를 꼼꼼히 적용해야 한다.
- AhnLabASEC 분석팀


