


안다리엘 공격 그룹의 타깃 변화, 왜?
안랩은 지난 5월 23, 24 양일간 미국 포틀랜드에서 열린 ‘제12회 인터내셔널 CARO 워크샵(12th international CARO Workshop)’에서 안다리엘(Andariel) 공격 그룹에 관한 상세한 분석 내용을 발표해 큰 관심을 모았다. 안다리엘 그룹은 현재 국내에서 가장 활발하게 활동하고 있는 공격 그룹으로, 지난 2015년부터 국내 주요 기관 및 기업에 대한 지속적인 공격을 전개하고 있다. 최근에는 기관 및 기업뿐만 아니라 일반 개인 사용자에 대한 공격도 포착되었다. 안랩 시큐리티대응센터(ASEC)가 추적, 분석한 안다리엘 그룹의 주요 공격 사례 및 공격 방식을 살펴보고, 공격 대상의 변화에 대해 알아본다.
안다리엘은 라자루스(Lazarus) 공격 그룹의 하위 그룹으로, 지난 2015년부터 활동이 확인되었다. 이 그룹은 지난 2014년부터 2015년 사이에 발생한 사이버 공격 ‘오퍼레이션 블랙 마인(Operation Black Mine)’과 관련이 있다. 오퍼레이션 블랙 마인은 2008년 한국 군사 기관 공격과 2013년 3.20 전산망 장애(일명 다크서울, DarkSeoul)와 연관된 것으로 알려져 있다.
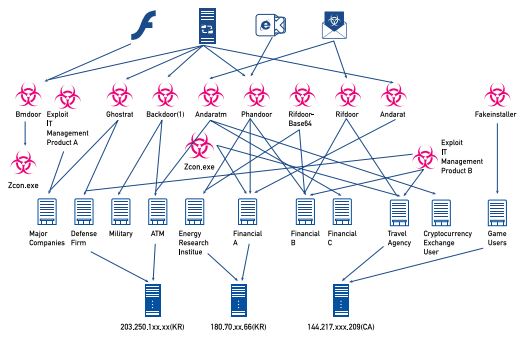
안다리엘은 한국에서 활동하고 있는 위협 그룹 중 가장 왕성히 활동하고 있는 그룹이다. 초반에는 주로 군사와 관련된 정보를 획득하기 위해 공격을 전개했지만, 2016년 말부터 금융사, 여행사, 온라인 게임 이용자 및 가상화폐 거래소 이용자 등 공격 대상을 다각화하고 있다. 특히, 공격 대상(target)이 사용하는 소프트웨어의 취약점을 이용한 공격이 빈번한 점 등으로 미루어 한국의 IT 환경에 대해 상당히 파악하고 있는 것으로 보인다. 기업 및 기관의 각별한 주의가 요구되는 지점이다.
안다리엘 그룹의 주요 공격 방식
안다리엘 그룹이 주로 사용하는 공격 기법은 크게 ▲스피어 피싱(Spear Phishing) ▲워터링홀(Watering-hole) ▲자산 관리 시스템 취약점 공격 ▲공급망(Supply Chain) 공격 등으로 구분할 수 있다. 각 공격 기법이 실제 사례에 어떻게 이용되었는지 상세히 살펴본다.
1. 매크로를 이용한 스피어 피싱
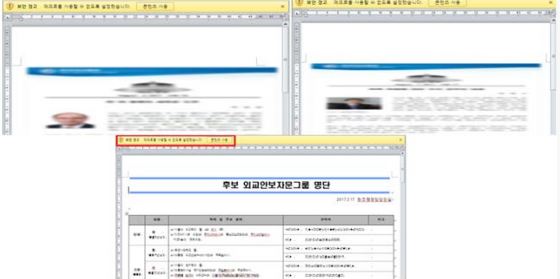
안다리엘 그룹은 공격 대상과 관련된 내용으로 위장한 문서가 첨부된 이메일을 발송하는 스피어 피싱 공격 기법을 이용했다. 첨부된 문서 파일에는 매크로(Macro)가 포함되어 있으며, 메일 수신자가 매크로 기능을 활성화하도록 유도한다. 매크로 기능 활성화를 유도하는 방식은 활동 초반인 2015년에 비해 점차 발전적인 모습을 보인다. [그림 1]은 2017년 이후 발견된 안다리엘 그룹의 문서 파일로, 문서 본문을 흐릿하게 처리하여 수신자의 매크로 활성화를 유도하고 있다.
한편, 안다리엘 그룹이 국내 소프트웨어의 취약점을 주로 이용하고 있음에도 불구하고, 2018년 5월 현재까지 안다리엘 그룹이 한글파일(HWP)을 공격에 이용한 사례는 확인되지 않았다.
2. 액티브X 취약점을 이용한 워터링홀
안다리엘 공격 그룹은 공격 대상이 방문할 만한 웹사이트를 해킹, 취약점 공격 코드를 숨겨 해당 웹사이트에 접속하면 악성코드에 감염시키는 워터링홀 기법을 사용했다. 특정한 IP주소에서 접속할 경우에만 악성코드 감염되는, 타깃 공격을 짐작케하는 사례도 있다.
안다리엘 그룹은 주로 액티브X 취약점 공격 코드를 웹사이트에 숨겨둔다. 사용자가 특정한 액티브X가 설치된 인터넷 익스플로러 브라우저를 통해 해당 웹사이트에 접속하면 취약점 공격이 진행되는 방식을 이용하고 있다.
3. 중앙관리 솔루션 취약점 공격
안다리엘 공격 그룹은 공격 대상인 기관 또는 기업에서 사용하는 중앙관리 솔루션을 파악한 후 이를 분석하여 취약점을 찾아 공격에 이용하고 있다. 중앙관리 솔루션 공격은 크게 관리 서버 계정을 이용한 공격과 클라이언트 에이전트 취약점을 이용한 공격으로 구분할 수 있다.
관리 서버를 이용한 공격은 공격 대상의 관리자 페이지 계정을 탈취하여 정상 파일 대신 악성코드를 배포하는 방식이다. 관리자 계정의 보안 관리가 강조되는 이유가 바로 이 때문이다. 관리 서버는 상용 소프트웨어의 보안 업데이트 파일을 외부(소프트웨어 제작사)에서 받아와 조직 내부에 배포하는 역할을 한다. 이때 외부 업데이트 서버의 파일이 해킹 등에 의해 변조되었을 경우, 악성코드가 포함된 업데이트 파일이 중앙관리 서버를 통해 기업 및 기관에 배포되는 상황이 발생할 수 있다.
중앙관리 솔루션의 클라이언트 에이전트를 이용한 공격은 중앙관리 서버로부터 전달된 명령이나 파일의 적합성을 검사하는 에이전트의 기능을 우회하는 방식으로, 관리 서버인것처럼 가장해 에이전트에 명령을 전송한다.
4. 공급망 공격
안다리엘 그룹은 다양한 공급망(Supply Chain)을 이용한 공격을 시도했다. 소프트웨어 설치판에 악성코드를 포함시켜 해당 소프트웨어의 공식사이트를 통해 배포하는 방식과 소프트웨어 업데이트 과정을 통해 악성코드를 감염시키는 방식을 주로 이용한다. 일부 공격 사례에서는 해당 소프트웨어를 사용하는 모든 사용자를 감염시키는 것이 아니라 접속하는 IP 주소를 확인해 원하는 시스템만 감염시키는 방식을 사용했다. 이 밖에도 특정 산업 분야에서 사용되는 시스템과 관련된 소프트웨어의 취약점을 이용한 공격을 진행했다.
주요 공격 사례 및 공격 대상의 변화
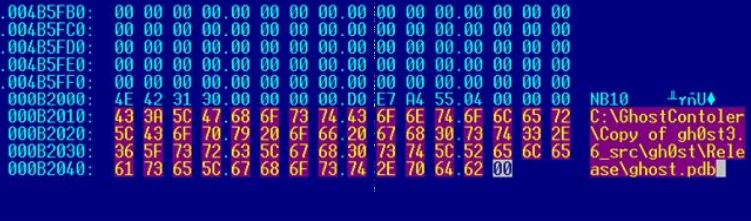
안다리엘 그룹의 초기 공격 목표는 군사 기관과 방위산업체였다. 안다리엘 그룹의 활동 초반인 2015년에는 한국에서 개최된 국제 방위산업 전시회(Seoul International Aerospace & Defense Exhibition, ADEX)에 참가한 업체에 대한 공격이 있었다. 안다리엘 그룹은 행사 관련 내용으로 위장한 문서를 첨부한 메일을 참가 업체에 발송, 매크로 기능을 이용해 변종 리프도어(Rifdoor) 악성코드의 다운로드를 시도했다.
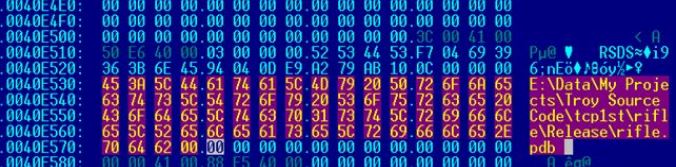
[그림 2] 리프도어(Rifdoor) 악성코드 변종의 PDB 정보
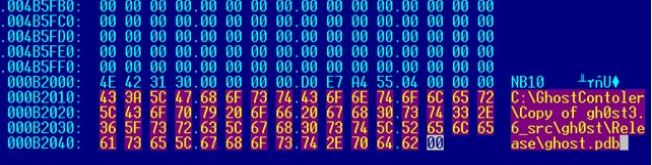
이후 안다리엘 그룹은 주로 방위산업체에 대한 공격을 지속적으로 전개했다. 대표적으로 2016년 2월, 국내 보안업체가 해킹돼 전자 인증서가 유출됐다. 2016년 4월에는 방위산업체, 해양 서비스 업체, ICT 기업 등이 중앙관리 솔루션의 취약점을 이용한 고스트랫(Ghostrat) 악성코드에 감염됐다.
고스트랫은 중국에서 제작된 백도어류 악성코드로, 안다리엘 그룹은 이 악성코드를 2015년부터 2016년 사이에 전개한 공격에 사용했다.
안다리엘 그룹의 공격 대상에 변화가 감지된 것은 2016년이다. 2016년 8월에는 백신 관리 프로그램의 취약점을 이용해 군사 관련 기관 내부를 공격해 군사 정보를 유출했으며, 2016년 말부터는 군사 정보 유출에서 금전적 이익 획득으로 공격을 확장한다. 그러나 2016년 10월, 모 소프트웨어 제작사 홈페이지를 해킹, 정상 설치 파일을 악성코드가 포함된 파일로 바꿔치기하여 온라인 도박 게임에서 상대방의 패를 몰래 엿보는 악성코드를 배포한다. 2017년 에는 PC방 관리 프로그램을 이용해 불특정 다수를 대상으로 악성코드를 유포했다.
그리고 2017년 3월, 국내에서 ATM 기기가 해킹되어 신용카드 정보가 유출되는 사건이 발생했다. 2016년 11월부터 공격을 시도한 것으로 보이며, 공격에 사용된 악성코드는 2016년 군사 관련 기관의 자료 유출에 사용된 악성코드와 유사했다. 또한 2017년 5월부터 7월까지는 금융권을 집중 공격했다. 금융사 노조의 홈페이지를 통해 악성코드를 유포하거나 금융 기관에서 사용되는 시스템의 취약점을 이용해 공격을 시도했다.
2017년 10월, 국내 유명 여행사가 해킹 당해 개인정보가 유출되었다. 같은 해 12월에는 또 다른 여행사 해킹이 확인되었다. 2017년 12월, 안다리엘 그룹은 ERP 솔루션 업데이트 파일을 변조해 악성코드를 유포했다. 그러나 해당 ERP 솔루션을 사용하는 모든 업체가 아닌 특정 기업에만 악성코드가 유입되었다.
안다리엘 그룹은 2017년 12월부터 가상화폐 거래소 사용자를 대상으로 공격을 전개했다. 또한 2018년 1월에는 악성코드가 포함된 원격 지원 프로그램을 배포했으며, 2018년 2월에는 국회의원실을 사칭한 이메일 공격을 시도하는 등 다양한 공격 양상을 보였다. 국회의원실을 사칭한 메일에 포함된 악성코드는 2017년 ATM 해킹에 사용된 악성코드의 변형으로, 또 다른 변형이 6월 금융권 공격에 사용되었다.
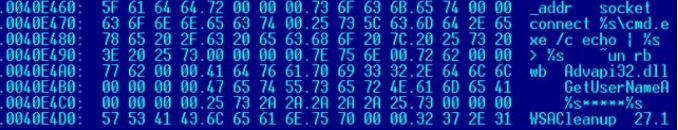
[그림 4] ATM 및 금융사 공격 등에 사용된 악성코드
기관 및 기업 노린 중앙관리 솔루션 공격
앞서 살펴본 것처럼 안다리엘 그룹은 국내에서 많이 사용되는 중앙관리 솔루션을 이용한 다수의 공격을 전개했다. 일정 규모 이상의 기관 및 기업에서는 대부분 PC 등 조직 내 다수의 시스템을 중앙관리 솔루션에 연결하여 관리한다. 안다리엘 그룹을 비롯한 일부 공격자들이 중앙관리 솔루션을 노리는 이유는 중앙관리 솔루션에 연결된 모든 내부 시스템에 대한 원격제어가 가능하기 때문이다.
안다리엘 그룹은 국내에서 많이 이용되는 중앙관리 솔루션들을 이용해 공격을 시도했다. 안다리엘 그룹이 3개사 중앙관리 솔루션의 클라이언트 에이전트 취약점을 이용해 악성 파일을 전송한 사례를 살펴보자.
1. 중앙관리 솔루션 A 공격
지난 2015년 중앙관리 솔루션 A의 취약점을 공격하는 악성코드가 발견됐다. 이 악성코드가 실행되면 지정된 IP 주소를 통해 중앙관리 솔루션 A의 관리 서버에 연결된 에이전트에 악성코드가 포함된 실행 파일 v3pscan.exe를 전송하고 실행한다.
2. 중앙관리 솔루션 B 공격
중앙관리 솔루션 B의 취약점을 이용한 공격은 2015년부터 2017년까지 확인됐다. nc.exe, nt.exe, n5lic.exe, nc5rt2.exe, Bin.exe 등 다양한 악성코드가 사용됐다. 또한 vs1.vbs, winrm.vbs 등의 VB 스크립트 파일을 생성해 악성 파일을 다운로드한다.
2015년부터 2017년 사이에 발견된 변형은 서버 IP, 타깃 시스템 IP, 다운로드 주소, 원격 실행 파일 경로 등을 인자로 받아 취약점 공격에 성공한 시스템 상에서 악성코드를 다운로드하는 스크립트 파일을 생성한다. 해당 스크립트는 인자로 입력된 주소로부터 파일을 다운로드한 후 5바이트를 복구한다.
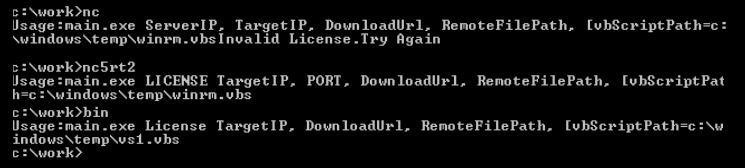
[그림 6] 중앙관리 솔루션 B 공격 도구
3. 중앙관리 솔루션 C 공격
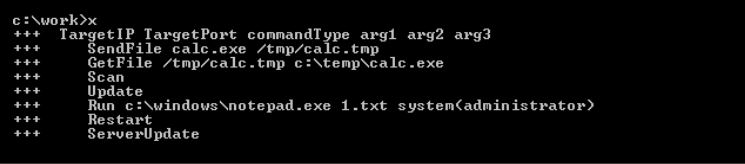
중앙관리 솔루션 C의 취약점을 이용한 악성코드는 2016년 9월에 처음 발견되었으며, 파일 전송 및 실행 등을 수행한다.
안다리엘 그룹 관련 공격 사례
안다리엘 그룹은 다양한 악성코드를 사용하여 다수의 공격을 전개했다. 안랩의 상세 분석 결과, 다수의 공격 사례에서 안다리엘 그룹과 연관성을 보이는 요소가 확인됐다.
안다리엘 그룹과 오퍼레이션 블랙 마인의 공격 방식 등이 비슷한데, 특히 zcon.exe 파일을 공통적으로 사용했음이 확인되었다. 오퍼레이션 블랙 마인이 안다리엘 그룹과 연관된 것으로 추정되는 이유다. 유사한 악성코드로 다양한 목표를 공격했으며, 일부 악성코드는 동일한 C2를 사용했다. 매크로를 이용한 공격의 경우에도 2015년과 2017년의 매크로 코드와 큰 차이가 없다.
또한 안다리엘 그룹에서 제작한 악성코드는 [그림 9]와 같이 유사한 암호화 방식을 사용하고 있다.
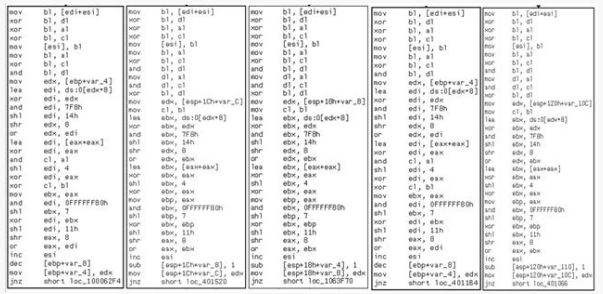
[그림 9] 안다리엘 그룹 악성코드의 암호화 방식
최신 공격 대비 내부 인프라에 대한 모니터링 강화해야
안다리엘 그룹의 공격 사례에서 확인한 것처럼 기업 및 기관의 중앙관리 솔루션 또한 언제든 공격의 경로가 될 수 있다. 중앙관리 솔루션을 이용한 공격은 조직 전반에 걸쳐 막대한 피해를 야기할 수 있어 더욱 각별한 보안 관리가 요구된다.
우선, 중앙관리 솔루션의 관리 서버에 대한 보안 정책이 중요하다. 정해진 시스템에서만 관리 서버 접근이 가능하도록 제한하는 것은 물론, 관리 서버의 로그인 정보(관리자 계정)를 자주 변경하고 시스템에 저장하지 않는 등의 기본적인 보안 정책이 지켜질 수 있도록 적절한 관리가 필요하다. 또한 주기적인 로그 확인을 통해 비정상적인 파일이 관리 서버를 통해 배포되지 않았는지 확인해야 한다. 또한 관리 서버를 통하지 않고 클라이언트에 설치된 에이전트 취약점을 이용하는 공격 사례도 있어 중앙관리 솔루션이 사용하는 포트 번호에 대한 스캐닝 등이 발생하지 않는지 모니터링이 필요하다.
무엇보다 공격자는 다양한 방법으로 기업과 기관의 내부로 침투를 시도하고 있다. 대부분 외부와의 접점에 대한 보안에 집중하기 쉬우나 중앙관리 솔루션 이용 공격과 같이 내부 인프라에서 발생하는 이벤트에 대한 모니터링 또한 간과해서는 안된다.
안다리엘 공격 그룹에 관한 상세한 분석 보고서는 아래 전문 보기 링크를 통해 다운로드할 수 있다.
- AhnLab분석연구팀 차민석 수석연구원


