


악성 한글 파일 공격 그룹 ‘레드아이즈’의 시선, 어디로 향하나
안랩 시큐리티대응센터(ASEC)가 장기간 추적, 분석한 바에 따르면 탈북자, 북한 인권 운동가 등에 대한 사이버 공격이 지속적으로 발생하고 있는 것으로 확인됐다. 이 가운데 지난 5년 여의 기간 동안 발생한 공격 사례 중 일부는 특정한 공격 그룹에 의한 것으로 밝혀졌다. 일명 ‘레드아이즈(Red Eyes)’라고 불리는 공격 그룹이다. 이 글에서는 국내에서 가장 활발하게 활동 중인 공격 그룹 중 하나인 레드아이즈의 공격 기법 및 특징, 그리고 다른 공격 그룹 및 공격 사례와의 연관성에 대해 자세히 살펴본다.
레드아이즈(Red Eyes) 공격 그룹이 처음 알려진 것은 지난 2017년으로, 시스코(Cisco)에서 이 그룹에 대한 분석 정보를 공개한 이후 국내외 주요 보안 업체의 관심을 받고 있다. 이 공격 그룹은 또한 금성121(Geumseong121), 그룹 123(Group 123), 스카크러프트(ScarCrurf), APT37, 리퍼(Reaper), 물수제비 천리마(Ricochet Chollima) 등으로도 알려져 있다.
지난 2016년 가을부터 2017년 말까지 레드아이즈 공격 그룹에서 제작한 것으로 보이는 악성코드가 지속적으로 발견되었으며, 악성코드 유형은 문서 파일, 드롭퍼, 백도어 등이다. 지금까지 확인된 공격 대상과 관련 문서 파일의 내용으로 미루어 볼 때, 이 그룹의 주요 공격 대상은 탈북자, 북한 인권 운동가, 북한 연구가, 언론인 등 북한과 관련된 단체 또는 사람이다. 군사 관련 문서를 이용한 공격 사례도 확인되었다.
레드아이즈 공격 그룹의 주요 공격 방식
레드아이즈 공격 그룹은 주로 목표 대상에게 메일을 통해 악성코드가 포함된 문서를 발송하는 방식을 사용한다. 2018년 3월에는 모바일 메신저를 통해 모바일 악성코드를 전송하는 방식도 사용했던 것으로 알려졌다.
이 공격 그룹은 주로 한국에서 널리 사용되는 한글 파일(HWP)의 EPS 취약점을 이용하거나 실행 가능한 VBS, EXE 등의 파일을 삽입하는 방식을 이용한다. 한글 파일 뿐만 아니라 MS오피스 문서도 공격에 사용한다. 2017년 10월에는 MS워드 문서의 DDE(Dynamic Data Exchange)를 이용했으며, 2018년 1월 말에는 플래시플레이어 제로데이(CVE-2018-4878) 취약점을 이용한 MS오피스 문서를 사용한 것으로 확인됐는데, 실제로 이를 공격에 이용한 것은 이보다 앞선 2017년 11월로 알려져 있다.
레드아이즈 공격 그룹이 한글 문서에서 처음으로 EPS를 이용한 것은 2016년 가을 경으로, 해당 문서는 북한 학술 대회, 북한 소식, 탈북자 등과 관련된 내용을 담고 있다. 2017년 1월에는 북한 신년사 내용을 담고 있는 한글 파일이 발견되었다. 이때 첨부된 HWP.exe 파일은 다른 악성코드를 메모리에서 실행하는 로더(Loader) 역할을 한다. 2017년 2월에는 이력서로 가장한 한글 문서에서 이 그룹의 새로운 백도어 악성코드가 발견되었으며, 2017년 10월 말과 11월에는 DDE를 이용한 공격이 확인됐다.
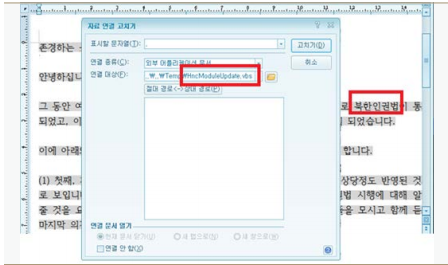
[그림 1] 가짜 문서로 위장한 한글 파일 내부에 존재하는 VBS 파일
[그림 1]은 2017년 11월 발견된 한글 파일로, 북한 인권 관련 시민 단체와 관련된 내용으로 위장하고 있다. 이 파일은 본문이 VBS 파일에 연결되어있어 본문을 클릭하면 HncModuleUpdate.vbs가 실행된다.
2017년 1월에는 ‘북한 신년사’로 위장한 한글 문서 파일이 확인되었는데, 실행 파일이 문서처럼 삽입되어 있어 사용자가 문서의 내용을 보기 위해 클릭하면 악성코드가 실행된다. [그림 2]는 해당 파일에 삽입된 객체 파일로, 이를 통해 원본 파일의 경로와 악성코드 제작자에 대한 단서를 얻을 수 있다.
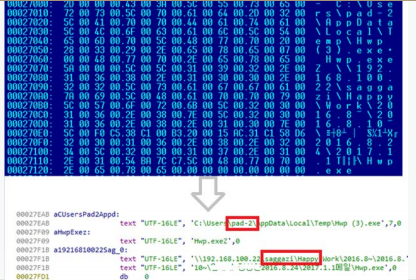
[그림 2] 악성 한글 문서 파일 내 포함된 첨부 파일 경로
[그림 2]의 파일 정보에 따르면 허위 한글 파일 내부에 삽입된 객체 파일은 사용자 이름이 pad-2인 시스템에서 생성되었으며, 폴더 경로에 ‘saggazi’라는 표현과 ‘메일’이라는 한글 등이 포함되어 있는 것으로 미루어 악성코드 제작자가 한국어에 익숙한 사람임을 짐작할 수 있다. 또한 [그림 2]에서 ‘Happy’라는 문자열을 볼 수 있는데, 레드아이즈 그룹이 사용하는 악성코드는 내부에 ‘Happy’, ‘First’, ‘Work’ 등의 문자열을 포함하는 특징을 갖고 있다.
레드아이즈 공격 그룹의 주요 악성코드
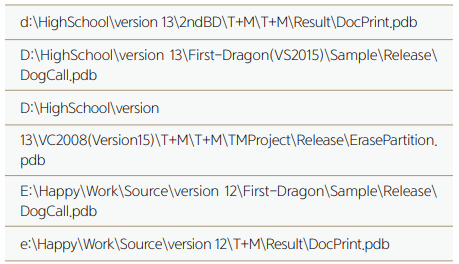
[표 1]은 레드아이즈 공격 그룹의 악성코드 내부에 포함되어 있는 특징적인 PDB(Program Database) 문자열로, 이를 통해 이 공격 그룹의 악성코드 버전, 악성코드 종류 등을 짐작할 수 있다.
레드아이즈 공격 그룹이 사용하는 악성코드 유형은 다음과 같이 크게 4가지로 분류할 수 있다.
1. 리로더(Reloader) 또는 DocPrint
리로더(Reloader)는 DocPrint로도 불리며, 다른 악성코드를 메모리에서 실행하는 역할을 한다. wscript.exe를 이용해 암호화되어 있는 다른 악성코드를 메모리에서 실행한다. 이후 나타난 변형에서도 유사한 암호 해제 코드를 사용하고 있는 것으로 확인됐다.
2. 리로덕스(Reloaderx)
리로덕스(Reloaderx)는 2017년 북한 신년사 내용으로 위장한 HWP 파일에 포함된 DocPrint 파일에 의해 메모리에서 실행된다. 이 악성코드는 컴퓨터 이름, 사용자 이름, 실행 경로, BIOS 모델 등의 시스템 정보를 수집하고 악성코드를 추가로 다운로드하는 역할을 한다. 2016년 11월에 리로덕스 변형이 발견되었다.
3. 레드도어(RedDoor)
레드도어(RedDoor)는 2017년 2월에 발견되었으며, 2018년 3월 현재까지 자주 사용되고 있는 백도어 악성코드다. 도그콜(Dogcall), 로크랫(Rokrat) 등으로도 알려져 있으며, 로더 역할을 하는 리로더가 실행하는 악성코드다. 2017년 1월에 발견된 리로더는 리로덕스를 실행했지만 2017년 2월 이후에는 레드도어를 실행한다.
4. 와이퍼(Wiper)
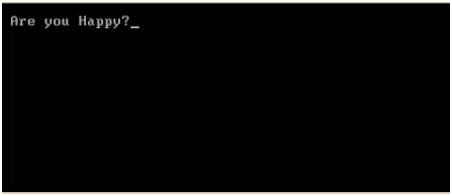
레드아이즈 공격 그룹이 사용하는 악성코드에는 하드디스크 내용을 파괴하는 것도 존재한다. 해당 악성코드는 실행되면 하드디스크 내용을 파괴하고 시스템을 재부팅한 후 화면에 [그림 3]과 같이 ‘Are you Happy?’라는 메시지를 출력한다.
다른 공격 그룹 및 공격 사례와의 연관성
앞서 [그림 2]의 한글 파일 정보를 통해 악성코드 제작자의 시스템 계정은 pad-2이며 악성코드 제작자는 파일 경로에 ‘First’, ‘Happy’, ‘Work’ 등의 문자열을 사용하는 특징이 있음을 확인했다. 지난 2015년과 2016년에 발생한 공격에서도 이와 유사한 특징을 찾을 수 있다.
· 오퍼레이션 프로감스바이미와의 유사성
오퍼레이션 프로감스바이미(Operation Progams-ByMe)는 2015년 7월부터 2016년 4월 사이에 발생한 공격으로, 악성코드 내부에 영어 단어 ‘program’의 오타로 보이는 ‘ProgamsByMe’라는 문자열을 포함하고 있는 것이 특징이다. 또한 이 공격에서 사용된 악성코드 중 일부에서 레드아이즈 그룹의 악성코드에서 발견된 ‘First’, ‘Happy’, ‘Work’와 같은 문자열이 확인됐다.
오퍼레이션 프로감스바이미 공격 그룹은 한글 문서 취약점을 이용하거나 유명 프로그램 업데이트 파일로 가장해 공격 대상에게 메일을 발송했다. 또 특정 액티브엑스(Active-X) 설치 파일에 악성코드를 포함하여 배포하기도 했다. 지난 2015년 5월에는 ICT 기업에 대한 공격을 시도했으며, 2015년 12월에는 한글 문서 소프트웨어인 한컴 오피스 제품군의 보안 업데이트(악성코드 제거 및 패치 업데이트) 파일로 가장해 공격을 시도하기도 했다.
이후 2016년 1월에는 ‘북 수소폭탄 게임의 진실과 대응책.hwp’이라는 악성 파일을 배포했며, 2016년 2월에는 경찰청을 사칭하거나 불법복제 프로그램 조사 프로그램으로 위장한 악성코드를 제작해 배포했다. 또 2016년 3월에는 언론사를 공격했으며, 키로거를 추가로 설치하기도 했다.
한편, 오퍼레이션 프로감스바이비 공격 그룹이 2015년 8월에 집중적으로 사용한 드롭퍼의 오류 메시지에서 어색한 한국어 표현이 확인됐다. [그림 4]의 회색으로 표시된 부분에서 볼 수 있는 것처럼, 한국에서 사용하는 ‘연결’이라는 표현이 아닌 ‘련결’이라는 표현을 볼 수 있다.
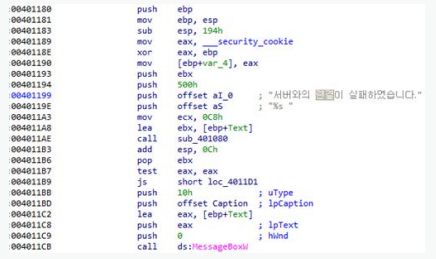
[그림 4] 오퍼레이션 프로감스바이미의 드로퍼 오류 메시지
· ‘pad-1’ 계정의 시스템에서 제작된 악성코드와의 유사성
지난 2017년 북한 신년사 관련 내용으로 위장한 문서 파일이 유포된 바 있다. 레드아이즈 공격 그룹이 제작한 것으로 확인된 해당 파일의 분석 결과, 내부에 삽입된 파일은 사용자 이름이 pad-2라는 시스템에서 제작됐다. 그런데 이보다 앞선 2016년 12월에서 2017년 1월에 발견된 악성 파일을 분석한 결과, 사용자 이름이 pad-1인 시스템에서 제작된 것으로 확인됐다.
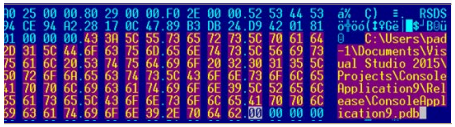
[그림 5] 사용자 이름이 pad-1인 시스템에서 제작된 악성코드 정보
pad-1 계정의 시스템에서 제작된 악성코드의 변형이 ‘i***.com’라는 주소의 웹사이트에서 다운로드된 것으로 확인됐다. 해당 웹사이트 주소는 레드아이즈 그룹이 2017년 1월과 3월 공격에 사용한 주소와 동일하다.
한국 넘어 활동 영역 넓혀가는 레드아이즈
지금까지 살펴본 것처럼 레드아이즈 공격 그룹은 다양한 공격 방식을 사용하고 있으며, 악성코드 내부에 ‘First’, ‘Happy’, ‘Work’ 등의 문자열을 포함하는 특징을 보인다. 이 특징적인 문자열과 일부 파일에서 확인된 악성코드 제작자의 시스템 정보로 미루어보아 레드아이즈 공격 그룹은 2015년 오퍼레이션 프로감스바이미의 공격 그룹과 동일한 그룹이거나 직•간접적으로 연관되었을 가능성이 높다. 이는 곧 레드아이즈 공격 그룹이 2015년, 혹은 그 이전부터 한국을 타깃으로 활동해온 것으로 짐작할 수 있다. 그러나 현재 레드아이즈 공격 그룹은 한국뿐만 아니라 다른 나라에도 공격을 시도하고 있어 향후 이 공격 그룹의 움직임을 지속적으로 주시할 필요가 있다.
한편, 레드아이즈 공격 그룹이 주로 한글 파일의 취약점을 이용해 공격을 시도하는 만큼 이에 의한 피해를 최소화하기 위해서는 한컴 오피스의 최신 보안 패치를 적용하는 것이 필수다. 이와 함께 V3의 엔진 버전을 최신으로 유지하는 것이 필요하다. V3 제품군에서는 레드아이즈 공격 그룹의 악성코드를 다음과 같은 진단명으로 탐지 및 치료하고 있다.
<V3 제품군 진단명>
Trojan/Win32.Agent (2017.02.07.00)
Trojan/Win32.Backdoor (2015.08.01.00)
Trojan/Win32.Reloaderx (2016.11.06.00)
레드아이즈 공격 그룹에 관한 상세한 분석 보고서는 아래 전문 보기 링크를 통해 다운로드할 수 있다.
- AhnLab분석연구팀 차민석 수석연구원


