


평창 동계올림픽 사칭 악성코드 공격 주의
2018 평창 동계올림픽대회가 2월 9일부터 2월 25일까지 17일 동안 개최된다. 대규모 국제스포츠 행사에 세계인의 관심이 쏠리면서 이를 겨냥한 악성코드도 기승을 부리고 있어 사용자들의 주의가 요구된다. 이 글에서는 최근 발견된 평창올림픽 관련 악성코드 공격 사례를 소개한다.
평창 동계올림픽 ‘짝퉁 파일’ 주의보
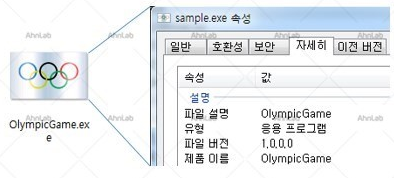
[그림 1] 올림픽 이벤트 프로그램으로 위장한 악성코드
이번에 발견된 평창 동계올림픽 사칭 악성코드는 [그림 1]과 같이 올림픽 오륜기 이미지를 아이콘으로 사용하며 OlympicGame.exe 라는 파일명으로 위장했다.
해당 파일을 실행하면 [그림 2]와 같이 평창 동계올림픽을 사칭하는 복권 가입 신청서가 나타나며 사용자의 이름과 이메일 주소를 요구한다. 조금만 자세히 살펴보면 평창 동계올림픽과 전혀 무관한 로고 이미지 등 수상한 점을 발견할 수 있지만, 적지 않은 사용자들이 이를 눈치채지 못해 낭패를 겪고 있다.
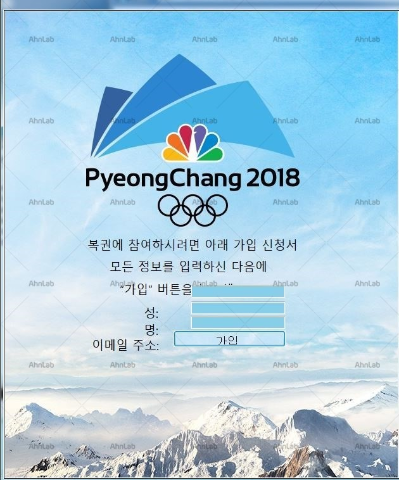
[그림 2] OlympicGame.exe 실행 화면
[그림 2]의 입력 상자에 이름과 메일 주소를 입력하고 ‘가입’ 버튼을 클릭하면, 입력된 정보가 공격자에게 전송된다. 만일 전송 과정에서 오류가 발생할 경우 [그림 3]과 같은 응용 프로그램 오류 창이 발생하기도 한다.
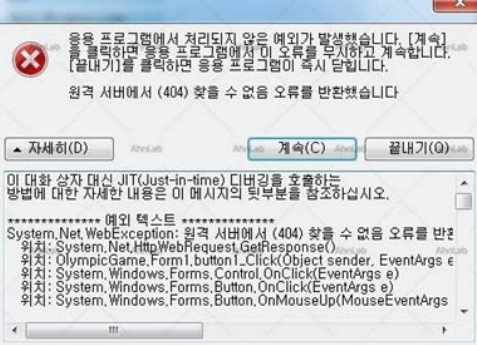
[그림 3] 악성코드 서버 접속 불가 시 오류 창 발생
OlympicGame.exe는 사용자 정보를 공격자에게 전송할 뿐만 아니라 PC 내부에서도 악성 행위를 한다. 악성코드 실행 시 임시경로에 추가로 생성된 winupdate.exe 파일은 시작프로그램이나 예약 작업에 악성코드를 등록하여 자동 실행시키는 역할을 한다. 또한 악성 파일은 C&C 서버로부터 추가 악성코드를 다운로드한다.
평창 동계올림픽 사칭 악성 메일 주의
최근 유포되고 있는 이메일은 정부 기관에서 발송한 것으로 위장하고 있으며 [그림 4]와 같이 동계올림픽 관련 문서로 위장한 악성 파일을 첨부하고 있다.
[그림 4] 평창 동계올림픽 관련 문서로 위장한 악성코드
해당 파일을 열면 [그림 5]와 같이 문서 상단에 보안 경고 메시지가 나타난다. 경고 메시지 내용에 따라 [콘텐츠 사용] 버튼을 클릭하면 악성 매크로가 활성화된다.
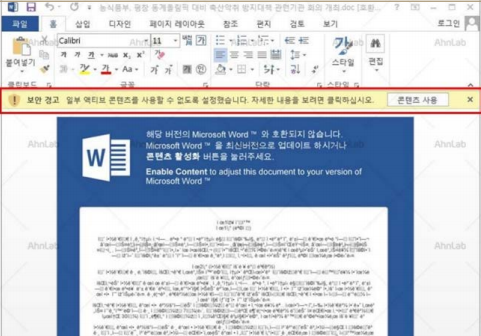
[그림 5] 가짜 문서 화면에 나타난 보안 경고
활성화된 매크로는 파워쉘(PowerShell)을 실행한다. 파워쉘은 특정 URL로 접속하여 사용자의 PC에 추가 악성파일을 다운로드하는 등의 악의적인 동작을 수행하는 것으로 보인다.
사람의 호기심 또는 사회•정치적 이슈를 이용하는 사회공학기법(Social Engineering)은 고전적인 공격 기법이지만 여전히 유효하다. 평창 동계올림픽 기간 동안 위의 사례와 같은 보안 위협이 지속적으로 나타날 것으로 전망돼 더욱 각별한 주의가 필요하다.
- AhnLabASEC대응팀


