랜섬웨어 예방을 위한 ‘현실적인’ 패치 관리 방안
전 세계 150여 개국의 시스템 30만대를 감염시킨 워너크라이, 지난 10월 유럽 15개국에 번진 배드래빗을 비롯한 수많은 랜섬웨어가 OS나 웹 브라우저 등 애플리케이션의 취약점을 이용하고 있다. 최근 들어 패치 관리가 더욱 강조되는 이유다. 하지만 아무리 사내 공지를 올린다 한들 일반 직원들의 실천까지 이어지기는 쉽지 않다. IT와 관련된 직군이나 산업 분야가 아니라면 보안 패치를 어떻게 적용하는지 모르는 직원들도 많다. ‘컴맹’이라도 보고 따라 할 수 있을 정도의 가이드를 작성해 공유해도 결과에는 큰 차이가 없다. 게다가 보안 관리자로서는 직원들이 실제로 보안 패치를 적용했는지 확인하는 것도 쉽지 않다. 사내 패치 관리와 관련된 어려움을 짚어보고 이를 해결할 수 있는 현실적인 방안을 알아본다.
워너크라이(일명 워너크립터) 랜섬웨어, 배드래빗(일명 디스크코더) 랜섬웨어 등 최근의 굵직한 랜섬웨어 공격 사례를 살펴보면 전통적인 스팸메일을 이용한 방식 외에도 드라이브-바이-다운로드(Drive-by Download)나 멀버타이징(Malvertising) 등 OS 및 주요 애플리케이션의 취약점을 이용한 공격 방식을 주로 사용하고 있다. 그러다 보니 국내외 모든 보안 업체들의 ‘랜섬웨어 가이드’를 보면 항상 첫머리에 등장하는 것이 ‘사용 중인 백신의 최신 엔진 버전 적용’과 ‘OS 및 주요 애플리케이션의 최신 보안 업데이트 적용’이다. 문제는 수십, 수백 명의 직원들이 각기 다른 업무를 담당하는 만큼 사용 중인 OS나 프로그램의 종류는 물론 버전도 각기 다르기 때문에 이를 파악하는 것부터 쉽지 않다는 점이다.
접근 방식 다양해도 결국 ‘사람’에 달려있어
보안 관리자가 사내에서 사용 중인 모든 OS 및 애플리케이션의 종류나 버전을 파악하고 있다 하더라도 그에 따른 수많은 패치를 각 시스템에 설치하기까지 또 다른 난관들이 존재한다. 우선, 애플리케이션마다 보안 패치를 제공하는 방식이나 적용 방식이 조금씩 차이가 있다. [표 1]은 현재 국내에서 주로 사용되는 대표적인 상용 애플리케이션의 패치 적용 방식을 요약한 것이다.
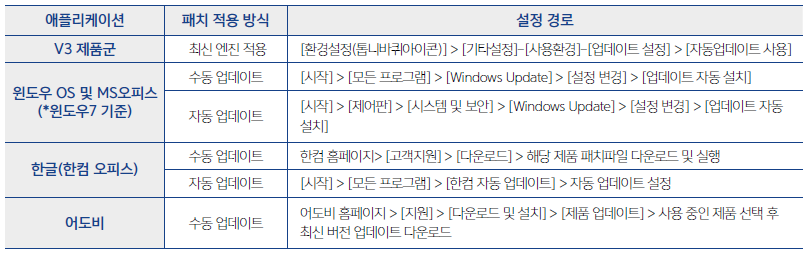
[표 1] 주요 상용 애플리케이션별 최신 패치 적용 방식
[표 1]과 같이 애플리케이션마다 패치 파일이 전달되는 방식도, 이를 적용하는 방법도 조금씩 차이가 있다 보니, 사내에서 사용되는 모든 프로그램에 대한 패치 방법을 직원들에게 가이드하기가 쉽지 않을뿐더러 충분한 효과를 거둘 수 없다. 일부 기업에서는 임직원들의 편의를 위해 보안 관리자가 주요 애플리케이션의 최신 보안 패치 파일을 확보해 자료실 등을 통해 공유하기도 한다. 그러나 그것이 곧 직원들의 행동으로 이어지는 것은 아니며, 다수의 패치 파일이 공유될 경우 일부 직원들은 어떤 것을 다운로드해야 할지 혼란스러워하거나 누락하기도 한다. 게다가 시스템 충돌 등 비즈니스 안정성을 고려해 자동 업데이트 설정을 권고할지에 대한 사전결정도 필요하다.
결국 어떤 방식으로 접근하든 마지막 단계에서는 보안 패치를 ‘설치’하는 직원들의 직접적인 행위가 필요하며, 직원들이 얼마나 쉽게 행동으로 옮길 수 있는지가 패치 관리의 성패를 좌우한다.
얼마나 패치를 적용했는지 확인하는 것이 또 다른 과제
보안 관리자에게는 직원들의 참여 외에 한 가지 과제가 더 있다. 실제로 패치 업데이트를 한 직원들이 얼마나 있는지, 여전히 적용하지 않은 직원들은 누구인지를 파악하는 것이다. 그렇다고 한창 일하고 있는 직원들의 자리로 찾아가 일일이 PC를 확인할 수도 없는 노릇. 이럴 때 쉽고 간편하게 전사 패치 적용 현황을 한눈에 확인하고 필요 시 알림 메시지를 보낼 수 있는 ‘안랩 내PC지키미’를 활용할 수 있다.
안랩 내PC지키미는 수십, 수백 대 이상의 업무용 PC의 보안 상태를 중앙에서 점검하고 필요 시 자동 또는 관리자가 강제 조치까지 할 수 있는 ‘PC 취약점 점검 및 자동 조치 솔루션’이다. 안랩 내PC지키미는 취약점 이용 공격 예방은 물론, 주요 컴플라이언스 준수와 관련된 72개 보안 점검 항목 및 조치를 제공한다. 패치뿐만 아니라 ▲화면 보호기 설정 여부 ▲비밀번호 설정 여부 ▲액티브 X 설치 여부 ▲CMOS 패스워드 설정 여부 등도 점검할 수 있으며, 기업 및 기관의 필요에 따라 관리자가 점검 항목을 추가할 수 있다.
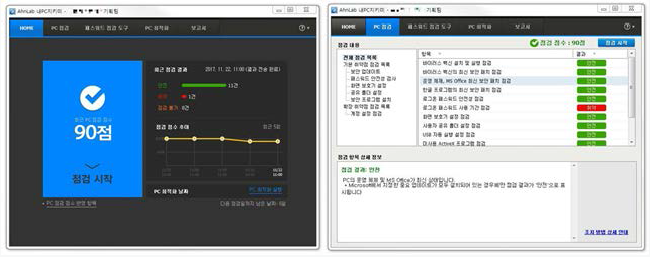
[그림 1] 안랩 내PC지키미 사용자 화면
[그림 1]은 업무용 PC 사용자가 볼 수 있는 안랩 내PC지키미 화면으로, 백신 설치 및 최신 엔진 사용 여부를 비롯해 운영체제, MS 오피스, 한글 프로그램 등의 최신 보안 패치 적용 여부를 손쉽게 확인할 수 있다.
안랩 내PC지키미가 각광받는 가장 큰 이유는 보안 관리자는 물론 PC 사용자도 거의 아무것도 하지 않아도 된다는 점이다. 최신 보안 패치가 적용되어있는지 확인하기 위해 안랩 내PC지키미를 실행하지 않아도 지정된 날짜나 일정한 기간마다 자동으로 PC의 패치 적용 여부를 검사한다.
점검 결과 최신 패치가 적용되어 있지 않으면 [그림 1]의 오른쪽 화면과 같이 해당 항목이 ‘취약’으로 표시되고 사용자의 조치를 유도한다. 사용자가 해당 항목을 클릭하면 화면 하단에 구체적인 조치 방법에 대한 안내와 함께 해결하기 버튼이 나타난다. 이 버튼을 한번만 클릭하는 것만으로 소프트웨어 제조사의 보안 패치 지원 페이지 등으로 즉시 연결된다.
보안 관리자가 전사 또는 특정 PC에 대해 패치 적용 여부를 점검할 수도 있다. 관리자는 [그림 2]와 같은 관리자 화면에서 패치 검사 또는 그 외 원하는 점검 항목을 선택한 후 ‘내PC지키미 검사’를 클릭하면 된다. 검사 결과 패치 적용이 취약한 상태로 확인된 PC에 대해서는 알림 메시지를 발송하여 사용자의 조치를 유도할 수 있다.
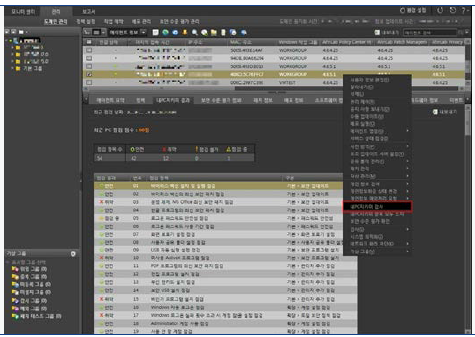
[그림 2] 안랩 내PC지키미 관리자 화면
더 효과적인 전사 패치 적용을 고민한다면 PMS 연동
해결하기 버튼을 통해 이동하여 패치를 다운로드하는 것도 번거롭다고 느낄 수 있다. 이럴 때 패치 관리 솔루션인 ‘안랩 패치 매니지먼트(AhnLab Patch Management, APM)’를 사용 중인 기업 및 기관이라면 더욱 간단한 패치 적용이 가능하다.
안랩 패치 매니지먼트가 연동되어 있는 경우, ‘취약’으로 표시된 항목에 대해 사용자가 해결하기 버튼을 클릭하면 적용해야 할 패치 리스트를 즉시 확인 및 다운로드 할 수 있다. 마찬가지로 중앙에서 보안 관리자가 패치 여부를 점검 후 취약한 PC에 대해 강제로 패치 적용을 실행할 수 있다. 백신(V3)과 윈도우 운영체제뿐만 아니라 MS 오피스 제품군, 인터넷 익스플로러(Internet Explorer), 한글, 어도비(Adobe), 자바(Java) 등의 최신 패치를 자동 또는 수동으로 적용해 사내 PC를 항상 ‘안전’ 상태로 유지할 수 있다.
안랩 내PC지키미와 안랩 패치 매니지먼트를 연동했을 때의 가장 큰 장점은 패치를 ‘자동’으로 적용할 수 있다는 점이다. 일부 패치 관리 제품(Patch Management System, PMS)은 보안 관리자가 소프트웨어 제공사의 웹사이트나 PMS 업체를 통해 패치를 다운로드 또는 전달 받아 사내 서버나 관리자 페이지 또는 공유 폴더에 올려야 사내 배포가 가능하다. 반면 안랩은 자사 서버를 통해 패치 파일을 자동으로 고객사의 서버로 전달하고 고객사 정책에 따라 각 시스템에 패치를 자동으로 다운로드한다. 말 그대로 ‘자동 패치’를 제공하기 때문에 별도의 조작이 필요하지 않아 관리자뿐만 아니라 사용자도 거의 부담이나 불편함을 느끼지 않는다.
또한 안랩은 자체 패치 랩을 통해 MS 오피스 등 상용 프로그램의 최신 패치와 고객사에서 사용하고 있는 ERP시스템, 사내 메신저 등과의 호환성을 사전에 확인하는 패치 안정성을 제공한다. 일부 기업에서는 사내에서 사용 중인 그룹웨어 호환성 문제 등을 우려해 즉각적인 최신 패치 적용을 부담스러워하는 경우가 있다. 이와 관련해 안랩 패치매니지먼트는 ‘테스트 그룹’ 설정 기능을 제공한다. 업무 중요도나 민감도에 따라 부서 또는 팀 단위, 또는 적용 시간대 단위로 순차 적용 및 차등 적용을 할 수 있어 시스템 충돌 및 업무 장애 등을 미연에 방지할 수 있다.
이 밖에도 패치 적용 시 네트워크 과부하를 방지하는 ‘네트워크 대역폭 설정’ 기능, 국정원 권고 패치 관리와 불법 소프트웨어 사용 현황까지 점검 및 조치가 가능하다는 것도 안랩 패치 매니지먼트의 차별점이다.
강제 조치부터 임직원 보안 인식 개선 효과까지
랜섬웨어를 비롯한 각종 악성코드 감염 피해를 예방하는 첫 걸음은 ‘패치 관리’다. 그러나 아무리 엄격한 보안정책을 적용하고 수시로 PC 보안 관리의 중요성을 강조한들 업무로 바쁜 임직원들에게 패치 적용은 번거롭고 우선순위가 낮은 일로 치부되기 십상이다. 게다가 사내에서 사용 중인 수많은 프로그램의 종류와 버전도 다양하기 때문에 보안 관리자로서는 이를 파악하는 것부터도 쉽지 않다.
안랩 내PC지키미와 안랩 패치 매니지먼트의 연동을 통해 보안 관리자는 물론 보안이나 컴퓨터 관련 이해가 적은 사용자들도 부담 없이 손쉽게 패치 적용 여부를 확인하고 조치할 수 있어 기업의 랜섬웨어 피해 예방 및 궁극적인 보안 수준을 한 단계 업그레이드 할 수 있다. 쉽고 간편한 조치와 더불어 PC의 보안 상태를 점수와 직관적인 UI로 보여준다는 점 때문에 임직원들의 보안 인식 개선 효과까지 기대할 수 있다.
- AhnLab콘텐츠기획팀


