


보안, 클라우드 도입 장애물에서 혜택으로
안랩은 2016년 1월 국내 최초로 클라우드 원격 보안 관제 서비스를 출시했다. 현재 국내 클라우드 보안 관제 서비스업체로서는 가장 많은 수의 고객사를 확보하고 있으며, 다양한 산업군의 고객사에서의 운영 노하우를 기반으로 최적의 서비스를 제공하고 있다. 또한 이러한 관제 기술력을 인정 받아 2017년 7월 국내 보안 업계 최초로 아마존 웹 서비스(Amazon Web Service, AWS) 어드밴스드 기술 파트너(Advanced Technology Partner)로 선정되었다.
이 글에서는 클라우드 보안 관제 서비스의 필요성과 성공 사례, 그리고 도입 효과에 대해 소개한다.
클라우드 컴퓨팅은 이제 미래가 아닌 현재의 기술이다. 라이트스케일(Right-Scale)의 ‘2016 클라우드 현황(2016 State of the Cloud) 보고서’에 따르면, 전 세계적으로 클라우드를 도입했거나 도입 중인 기업이 80%이며, 클라우드 도입률은 지속적으로 증가하고 있다.
국내 역시 클라우드를 이미 도입하거나 검토 중인 기업이 증가하는 추세이다. 최근 시장조사업체 IDC가 발간한 보고서(Cloud Going Mainstream)에 따르면, 2016년 국내 기업의 클라우드 도입률은 전년 대비 1.7배 증가한 63%인 것으로 나타났다.
보안, 국내 수요자에게 가장 큰 클라우드 도입 장애 요소
국내 수요자 입장에서는 최근 클라우드 도입에 대한 인식 변화가 나타나고 있지만, 여전히 클라우드 도입에 있어서 보안을 가장 어려운 요소로 지목한다.
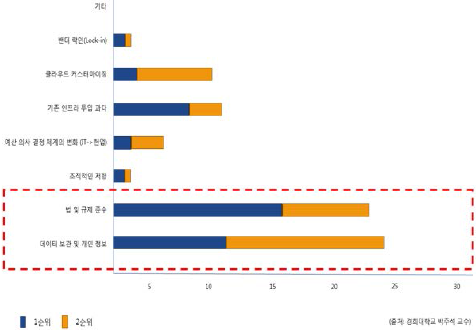
[그림 1] 클라우드 도입 부진 이유 설문조사 (*출처: 경희대학교 박주석 교수 2016.07)
클라우드 도입 부진 이유와 관련된 최근 설문조사 결과를 보면, 어떠한 항목보다도 데이터 보관 및 개인정보, 법 및 규제 준수 등과 같은 보안과 관련된 이슈가 압도적으로 많았다([그림 1] 참고). 이를 통해 응답자의 다수가 클라우드 도입의 장애요소로 ‘보안’을 꼽고 있다는 사실을 확인할 수 있다.
클라우드 보안 책임 공유 모델
대부분의 클라우드 환경상의 보안 모델은 클라우드 컴퓨팅 제공사간 운영과 책임이 분산되어 있다. 클라우드 컴퓨팅 제공사는 데이터베이스, 스토리지 등 클라우드 인프라단의 보안의 책임을 지고, 클라우드 이용 고객은 클라우드 인프라단에 설치한 고객사의 내부 서버, 데이터 등의 내부 보안을 직접 운영해야 한다.
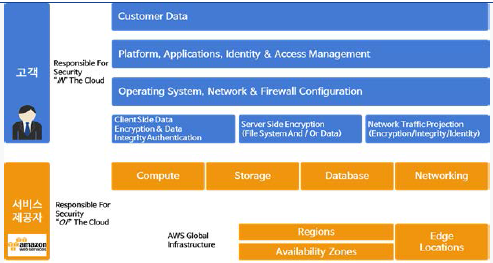
[그림 2] AWS 보안 책임 공유 모델
이러한 클라우드 보안의 책임 공유 개념에 따라 오롯이 기업이 담당해야 하는 부분이 존재한다. 그러나 보안 위협이 고도화됨에 따라 기업이 자체적으로 대응하는 데에는 한계가 있다. 가장 큰 문제는 보안 인프라와 전문 인력이 부족하기 때문에 폭발적으로 증가하는 보안 위협에 즉각적인 대응이 힘들다는 것이다.
기업이 모든 트래픽과 로그를 분석할 수 있는 인프라나 CERT(Computer Emergency Response Team)와 같은 보안 전문 인력을 갖추려면 상당한 초기 비용이 발생한다. 또한, 비정기적인 보안 정책 고도화 관리나 보안 위협에 대한 선제적 대응 불가, 관리 미흡에 따른 비용 증가, 효율성 감소 등 충분한 보안 체계를 갖추기가 어렵다.
클라우드 보안 위협에 가장 현명한 대처 방안, 안랩 클라우드 원격 보안 관제 서비스
이러한 고민에 대한 해법은 있다. 풍부한 인프라와 전문 인력을 갖춘 안랩의 클라우드 원격 보안 관제 서비스가 바로 그것. 보안 시스템 도입부터 운영까지 전문가에 의한 책임 관리를 받을 수 있고, 숙련된 보안 전문가에 의한 정밀 진단 및 최적의 대응 방안이 제시된다. 기업은 이러한 전문 보안 관제 서비스를 활용함으로써 보안 사고를 예방하고 신속하게 위협을 탐지 및 대응하여 사고 확산을 방지하는 탄탄한 사이버 공격 대응 체계를 갖출 수 있다.
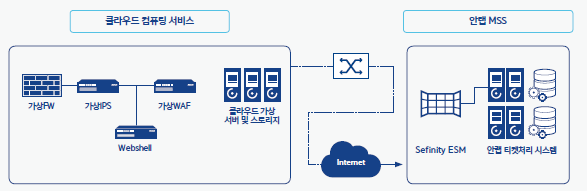
[그림 3] 안랩 클라우드 원격 보안 관제 서비스 구성도
안랩의 클라우드 원격 보안 관제 서비스는 [그림 3]과 같이 클라우드 환경에 설치된 보안 솔루션을 통해 수집된 로그 데이터를 안랩의 보안관제 플랫폼인 세피니티 ESM(Sefinity ESM)에서 상관 분석을 실시한다. 또한 대시보드를 통해 내부 보안 현황을 실시간 제공하며, 안랩 보안 관제 전문가가 실시간 보안 위협에 대해 신속하게 분석 및 대응한다. 아울러, 클라우드 컴퓨팅 환경의 관제 업무에 최적화된 포털 화면, 정기 · 비정기 보고서 등 보안 관리에 필요한 정보를 고객사에 제공한다.
현재 안랩은 AWS, 마이크로소프트 애저(Microsoft Azure), IBM 클라우드 플랫폼에서 클라우드 원격 보안 관제 서비스를 제공하고 있다.
안랩 클라우드 원격보안관제 고객 도입 사례
안랩의 클라우드 원격 보안 관제 서비스는 클라우드 컴퓨팅 이용 기업에 책임이 있는 영역 중에서 네트워크 보안 운영에 특화되어 있다. 네트워크 보안 정책 설정, 네트워크 보안 솔루션 설치 및 유지보수, 네트워크 보안 솔루션 모니터링, 기업 네트워크 침입 시도 탐지 및 대응, 시그니처 최적화 등이 여기에 포함된다. 실제 안랩의 서비스를 이용하고 있는 고객 사례를 통해 클라우드 원격 관제 서비스의 도입 효과를 살펴보자.
첫 번째 도입 사례는 AWS를 이용 중인 미디어 분야의 고객인 A사이다.
A사는 한류 붐으로 인해 증가하고 있는 해외 고객에게 자사 콘텐츠 서비스를 제공하기 위해 EC2(AWS 서버) 100여 대를 사용 중이었다. 특히 주말에 이벤트 발생 빈도가 높아져 안랩에게 IPS(침입방지시스템) 원격 관제 서비스를 신청했다.
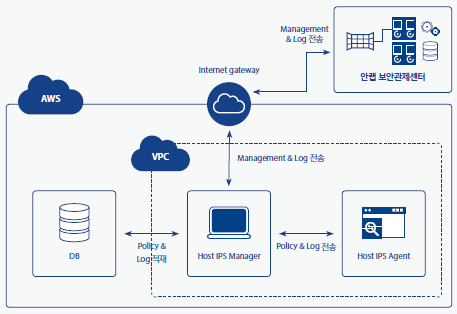
[그림 4] AWS 이용 중인 A사의 원격관제 서비스 구성도
일반적으로 IPS/IDS 솔루션은 서버에 에이전트와 매니저를 설치하는 방식으로 구성된다. 에이전트 상에서 정해진 규칙에 따라 탐지된 로그들은 매니저에 적재되며, 이 매니저를 통해 안랩의 ESM으로 로그가 전송된다. ESM으로 들어온 로그들은 안랩 CERT가 분석한다. 여기서 주목할 점은 매니저에 적용되는 각각의 규칙들이 고객사에 맞춤화된다는 점이다.
두 번째 도입 사례는 웹 공격을 방어하는 웹 애플리케이션 방화벽(Web Application Firewall, 이하 WAF)을 도입한 O2O(Online to offline) 서비스 기업인 B사다.
클라우드 환경상, 클라우드 서비스를 도입한 기업의 고객이 해당 기업의 웹사이트에 접속하면 웹 서버로 직접 들어가게 된다. 기존의 내부 설치(on premise) 환경에서는 반드시 장비를 거쳐야만 해당 서버에 접속할 수 있지만 클라우드 방식에서는 그렇지 않은 것이다.
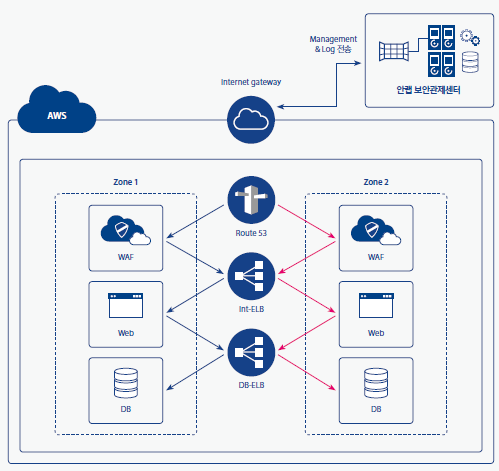
[그림 5] AWS 이용 중인 O2O 서비스 기업 B사의 원격 관제 구성도
WAF는 이러한 클라우드의 단점을 보완해 웹 공격으로부터 클라우드로 운영되는 웹 서비스를 보호한다. WAF는 웹 서버로 가기 전에 강제적으로 웹 방화벽을 통과하도록 우회시키는 프록시 방식을 사용한다. 이러면 웹 공격이 바로 웹 서버로 들어가기 전에 방화벽에서 탐지할 수 있다.
프록시 방식으로 작동하기 위해서 클라우드 DNS 서비스를 이용한다. 기업의 웹 서비스 도메인을 WAF 정책에 넣어서, 방문자들이 해당 도메인으로 접속하면 웹 방화벽을 거쳐 웹 서버에 들어가도록 유도한다. 또 웹 방화벽에서 수집된 이벤트와 로그들은 안랩의 ESM으로 전송되어 분석된다. IPS/IDS와 마찬가지로 모든 이벤트를 CERT가 분석하는 것이 아니라 시나리오를 적용해서 조건에 부합하는 정탐만 분석해 대응한다.
안랩은 일반적으로 기업에 웹 트래픽만 있는 경우 WAF를, 그 외의 트래픽이 있으면 IPS/IDS를 도입해 네트워크 전체를 점검하는 구성을 권하고 있다.
이외에도 안랩은 웹쉘 보안 관제 서비스도 제공하고 있다. 이 서비스는 IPS/IDS나 WAF에는 웹쉘에 대한 규칙이 미약한 부분을 보완하기 위한 것이다. 이 역시 에이전트 방식이기 때문에 환경에 크게 영향을 미치지 않아 손쉽게 추가할 수 있다. 웹쉘 솔루션은 각 서버에 에이전트를 설치하고 매니저를 둔다. 이 솔루션을 처음 배치하면 전체 시스템을 스캔해서 웹쉘이 있는지 없는지를 확인한다. 이후 이런 공격이 들어오거나 웹쉘이 발견되면 실시간으로 탐지해 매니저에 경고가 뜬다. 그러면 안랩의 CERT가 이를 격리시키거나 삭제하는 등 적절하게 조치한다.
특히 업데이트가 잦은 게임 업체나 커뮤니티 서비스 업체에서 많은 관심을 보인다.
보안, 이제는 클라우드 도입의 장애물이 아니다
클라우드 컴퓨팅이 국내에서 빛을 보지 못할 수도 있다는 예상은 깨졌다. 이미 많은 기업이 클라우드를 도입했고, 또 더 많은 기업이 도입을 검토 중이다. 특히 클라우드 도입의 가장 큰 장애물로 여겨졌던 보안은 다소 과장된 우려였다는 것이 증명되고 있다. 기업이 내부에서 데이터센터를 운영하는 것보다 대형 클라우드 제공업체들이 운영하는 것이 투자, 인력, 기술력, 역량 측면에서 더 낫다는 평가도 있다.
그러나 클라우드의 보안 공동 책임이라는 특성상 여전히 클라우드 도입 기업이 직접 책임을 져야 하는 영역이 존재한다. 최근의 사이버 공격은 기업이 자체적으로 방어하기에 어려운 수준에 이르렀다. 따라서 기업들은 공동 책임 개념을 이해하고 필요한 부분은 전문 업체에게 맡기는 유연한 보안 전략이 필요하다.
안랩은 16년간의 관제 서비스 경험과 풍부한 전문 인력을 바탕으로, 클라우드 이용 기업에 네트워크 보안 관제서비스를 제공하고 있다. 클라우드 제공업체에서 제공하는 보안과 안랩의 앞선 클라우드 보안 관제 경험을 더하면 더욱 안전하고 안정적으로 클라우드의 혜택을 누릴 수 있다.
- AhnLab서비스사업기획팀 김준호 과장


