


PC 부팅 불가 랜섬웨어, 공격자의 실수 혹은 예고?
최근 시스템 파일과 부팅 관련 파일이 포함된 폴더까지 암호화는 랜섬웨어가 확인돼 사용자의 각별한 주의가 요구된다. 해당 랜섬웨어에 감염되면 정상적으로 부팅을 할 수 없게 돼 이용 자체가 불가능해질 수 있다. 그런데, 이 랜섬웨어 제작자는 부팅 관련 파일까지 암호화할 의도는 없었던 것으로 추측돼 랜섬웨어 제작자의 단순 실수인지, 혹은 곧 변종으로 이어질 것인지 우려를 낳고 있다.
이번에 발견된 랜섬웨어는 감염 후 암호화한 파일의 확장자명을 .scarab으로 변경해 ‘스캐럽(Scarab) 랜섬웨어’로 불린다. 이 랜섬웨어는 PC에 유입되면 특정 경로에 파일을 자가 복사한 후 삭제한다. 자가 복제한 파일은 시작프로그램 레지스트리 경로에 등록하여 시스템이 시작될 때 마다 자동 실행되도록 한다.
이렇게 시작프로그램 레지스트리 등록까지 마친 후 실행 파일(.exe)까지 포함하여 파일 암호화를 진행한다. 암호화 후 파일의 확장자를 [그림 1]과 같이 .scarab으로 변경하며, 파일명 또한 Base64 형태의 문자열로 변경하고 제작자의 이메일 주소를 추가한다.
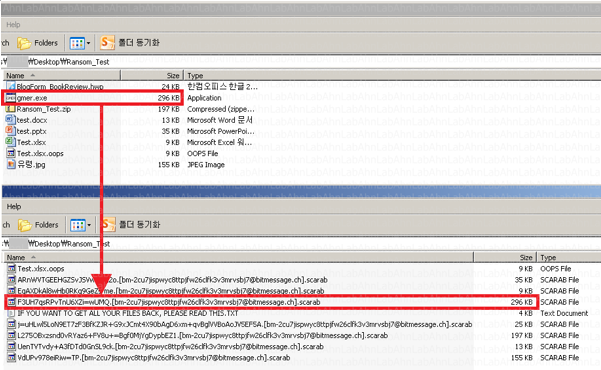
[그림 1] 암호화 시 확장자명과 파일명 변경
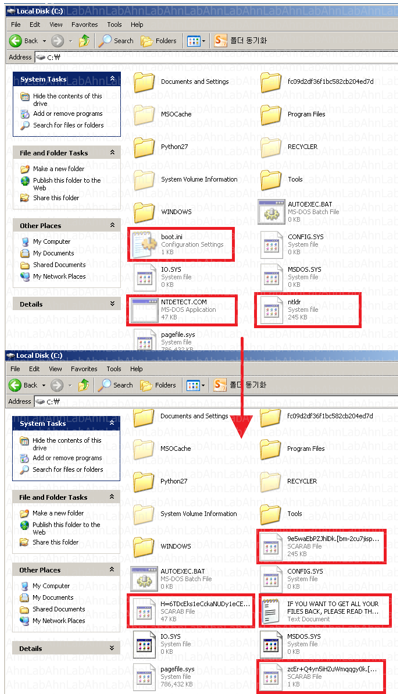
이 랜섬웨어가 암호화하는 대상에는 시스템 파일까지 포함되어 있다. [그림 2]에서 볼 수 있는 것처럼, 시스템의 최상위 C 드라이브의 윈도우(Windows) 시스템 부팅 관련 파일인 boot.ini, ntldr, NTDETECT.COM이 암호화된다. 이들 파일이 손상되면 시스템이 정상적으로 시작되지 않는다. 따라서, 앞서 시스템 시작 시 재실행하기 위한 목적으로 자신의 복제 파일을 시작프로그램 레지스트리에 등록한 것도 무의미해진다.
일반적으로 랜섬웨어는 Windows, Program Files, Program Files (x86), ProgramData 등과 같이 시스템 파일 및 부팅 관련 파일들이 포함된 폴더는 암호화 대상에서 제외한다. 시스템이 정상적으로 동작해야 사용자가 복구 비용을 지불할 가능성이 높아지기 때문이다.
스캐럽 랜섬웨어는 파일 암호화를 마친 후 [그림 3]과 같이 감염 여부를 알리는 랜섬노트를 출력하는 동시에 윈도우 시스템을 종료시키는 shutdown.exe 명령을 수행한다. 이후 시스템을 재시작하면 [그림 4]와 같이 부팅 정보를 확인할 수 없다는 오류 메시지가 나타나며, 정상적인 부팅이 이루어지지 않는다.
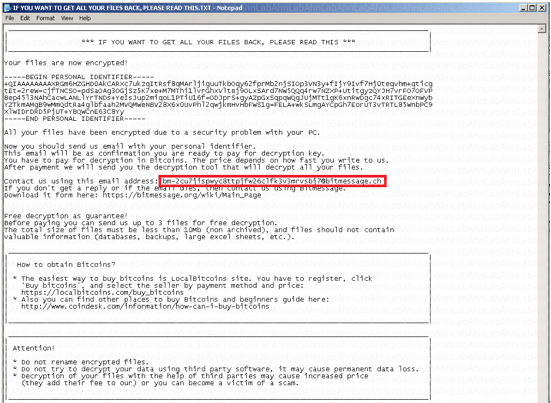
[그림 3] 스캐럽 랜섬웨어의 랜섬노트
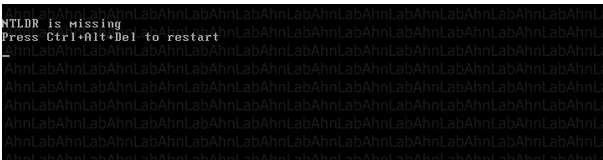
[그림 4] 시스템 재시작 시 발생하는 오류 메시지
한편, [그림 3]의 랜섬노트를 살펴보면, 정작 파일 복구의 대가로 요구하는 비용은 표시되어 있지 않다. 또 파일 3개까지 무료로 복구해준다고 되어있지만, 어차피 PC가 정상적으로 실행되지 않기 때문에 무료로 복구를 해준들 사용자는 이들 파일을 이용할 수 없다. 이런 점으로 미루어 스캐럽 랜섬웨어가 부팅 관련 파일까지 암호화하는 것은 제작자의 의도치 않은 실수로 추정된다.
V3는 이 랜섬웨어를 아래와 같은 진단명으로 탐지하고 있다.
<V3 제품군 진단명>
Trojan/Win32.Globeimposter
랜섬웨어 제작자의 실수이든 아니든, 스캐럽 랜섬웨어에 감염되면 부팅이 정상적으로 이루어지지 않아 PC를 이용할 수 없다는 점은 변함없다. 결국 시스템을 포맷해야 하는데, 평소 백업을 해두지 않았다면 피해가 클 수 있다. 이처럼 일단 랜섬웨어에 감염되면 복구할 수 있는 방법이 거의 없기 때문에 평소 감염되지 않도록 주의하고, 중요 파일에 대한 백업 등을 생활화하는 것이 중요하다.
- AhnLabASEC대응팀


