


가시성, 고도화된 위협 대응의 시작과 끝
안랩은 지난 5월 말부터 한 달여에 걸쳐 산업군별 정보보호최고책임자 및 보안책임자 대상의 초청 세미나 ‘안랩 ISF Square 2017(이하 AISF 2017)’과 보안 실무자를 위한 ‘파트너와 함께 하는 AISF 2017’을 총 15차례 진행했다. 올해 행사에서 안랩은 전세계를 강타한 랜섬웨어 사태를 비롯해 인공지능, 인더스트리 4.0 등 급변하는 IT 환경 속에서 각 산업군별 보안 이슈와 그에 따른 대응 전략을 제시했다. 이전과는 비교할 수 없는 속도로 급격하게 다변화•고도화되는 위협 속에서 실효성 있는 대응을 구현하기 위한 안랩의 차세대 보안 전략을 소개한다.
전세계 150여 개국에 피해를 입힌 워너크립터(일명 워너크리이), 국내 웹호스팅 업체를 파산 직전으로 몰고 간 에레버스, 페트야 등 신•변종 랜섬웨어가 잇따라 등장하고 있다. 한국인터넷진흥원이 발표한 '2017년 2분기 사이버 위협 동향 보고서'에 따르면, 지난 2분기 동안 국내에서 유포된 랜섬웨어 수는 지난 1분기 대비 14.5% 증가한 것으로 나타났으며, 랜섬웨어 피해는 전년 대비 3배에 한했다. 또한 한국인터넷진흥원은 3분기에는 정보탈취형 악성코드를 이용한 지능형 공격(APT)이 증가할 것으로 전망했다. 이처럼 신•변종 악성코드와 지능형 공격이 증가함에 따라 기업의 보안 관리자들은 그 어느 때보다 ‘알려지지 않은(unknown)’ 위협을 고민하고 있다.
‘알려지지 않은 위협’은 비단 신종 공격만을 의미하는 것은 아니다. 위협 대응의 관점에서 알려지지 않은 위협은 기존 방식으로는 확인하기 어려운 것, 즉 보이지 않기 때문에 대응할 수 없는 위협이라 할 수 있다. 워너크립터 사례에서 확인한 것처럼 기존의 공격 방식이나 취약점을 이용한 공격이 여전히 유효한 것도 이 때문이다. 이와 관련해 안랩은 위협 관리 및 대응 중심으로 엔드포인트 보안 플랫폼 기반의 강력한 위협 가시성(Visibility)과 즉각적이며 실효성 있는 대응을 강조하고 있다.
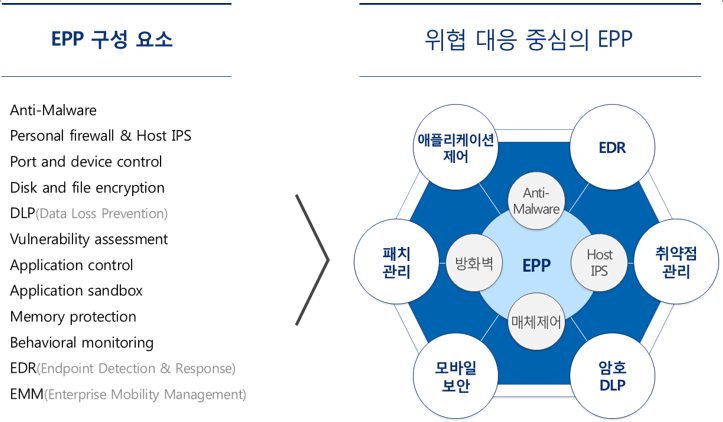
[그림 1] 대응 중심의 엔드포인트 보안 플랫폼 개념도 (*참고: 가트너)
엔드포인트 보안 플랫폼(EPP) 기반의 시큐리티 하드닝
지난 AISF 2017에서 ‘사전 대응을 위한 엔드포인트 가시성 확보 전략’에 대해 발표한 안랩 제품기획팀 백민경 부장은 “최근 고객사의 보안 관리자들을 만나면 가장 많이 듣는 질문이 ‘혁신적인 새로운 보안 솔루션’이 없을까에 관한 것이다”라고 귀띔했다. 이어 “그러나 최근의 국내외 보안 침해 사고를 살펴보면 솔루션의 부재가 원인이라기 보다 위협에 대한 가시성 부족에 의한 경우가 많다”고 단언했다. 또한 “포인트 별로 대응을 하다 보면 전체적인 관점에서는 놓치는 부분이 발생할 수 밖에 없다”며 “전체를 한 눈에 파악하고 대처할 수 있는 가시성 확보가 시급하다”고 지적했다.
이와 관련해 백민경 부장은 기업의 위협 가시성 확보 방안으로 ‘엔드포인트 보안 플랫폼(Endpoint Protection Platform, EPP)’을 제안했다. EPP는 엔드포인트의 다양한 정보를 수집하고 분석하고 모니터링하고 대응하는 방식으로, 백신부터 패치 관리, 취약점 관리, 샌드박스 분석 및 대응 등 복잡다단한 엔드포인트의 위협 요인과 이에 따른 보안 기술을 종합적으로 고려해 다수의 보안 기능을 단일화된 플랫폼에서 유기적으로 운용함으로써 대응력을 강화한다.
안랩은 EPP 관점에서 자사 엔드포인트 보안 솔루션 및 보안 관리 솔루션의 유기적인 통합 운용을 제공하고 있다. V3 기반의 알려진 악성코드 대응부터 MDS를 통한 신종 악성코드 분석 및 대응, 그리고 패치 관리와(AhnLab Patch Management), 취약점 관리 및 조치(AhnLab 내PC지키미)를 단일화된 플랫폼(AhnLab EMS)에서 연계하여 운용함으로써 종합적이고 실효성 있는 보안을 구현한다. 안랩은 자사 제품의 유기적인 연계를 통한 EPP 전략으로 올해 초 국내 보안 업체로는 유일하게 글로벌 리서치 기관인 가트너(Gartner)의 매직 쿼드런트 엔드포인트 보안 플랫폼 부문(Magic Quadrant for EPP)에 등재됐다.
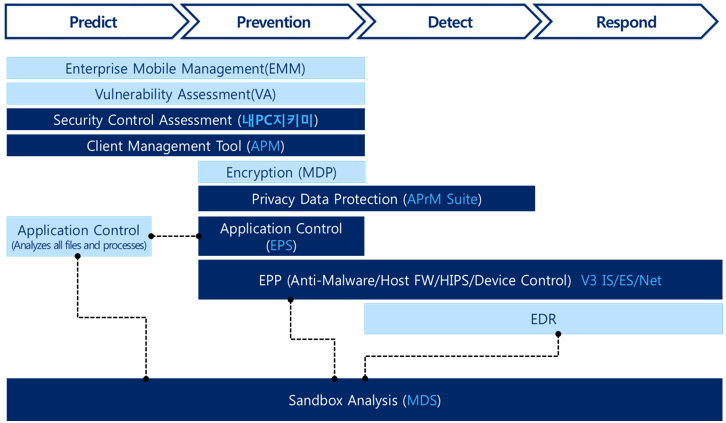
[그림 2] 안랩 엔드포인트 보안 플랫폼 전략
안랩은 한발 더 나아가 사전 대응을 위해 EDR(Endpoint Detection and Response) 기술을 적용한 차세대 엔드포인트 보안 플랫폼을 준비 중이다. EDR 기술을 통해 기업의 엔드포인트단에 존재, 또는 발생하고 있는 위협 정보를 수집•제공함으로써 잠재된 위협 요인을 제거하고, 이를 통해 사전적인 위협 대응을 제공한다는 계획이다. 백민경 부장은 “기존의 보안 솔루션과 새로운 기술의 유기적인 운영을 통해 잠재적인 위협을 제거함으로써 엔드포인트의 위협 노출 표면을 최소화할 수 있다”며 “유기적인 엔드포인트 보안 플랫폼 기반의 시큐리티 하드닝(Security Hardening)을 통해 새로운 위협에 대응할 준비도 가능하며, 궁극적으로 기업의 대응력 향상을 기대할 수 있다”고 강조했다.
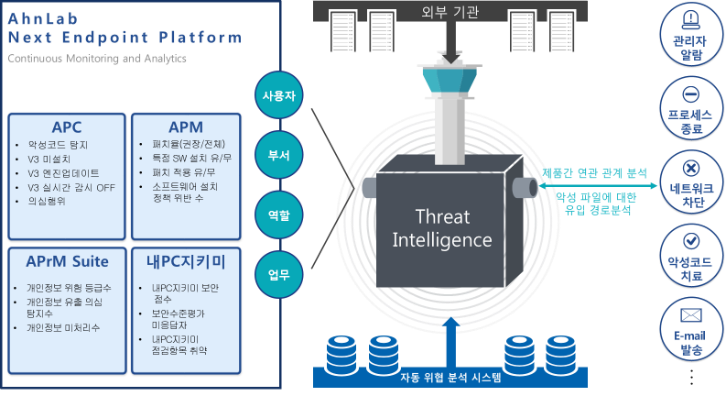
[그림 3] 안랩 차세대 엔드포인트 보안 플랫폼 개념도
머신러닝 기반의 차별적인 위협 가시성
현재 개인과 기업을 막론하고 전세계적으로 가장 심각한 보안 위협은 랜섬웨어다. 기존의 보안 위협과 비교해도 상당히 단기간에 랜섬웨어의 공격 기법이 빠르게 진화하면서 파괴력 또한 더욱 강력해지고 있다. 이러한 랜섬웨어 대응과 관련해 안랩 MDS(AhnLab MDS, 이하 MDS)가 재조명 받고 있다. 안랩 제품기획팀 안병무 차장은 ‘가시성 확보와 머신러닝, 지능형 위협 대응의 시야를 넓히다’라는 주제로, 고도화된 랜섬웨어 등 최신 위협 대응 방안으로서의 MDS에 대해 소개했다.
안병무 차장은 “MDS는 일반적인 네트워크 샌드박스 기반의 지능형 위협 대응 솔루션과 달리 전용 에이전트와의 연계를 통해 엔드포인트 영역에서의 위협 대응이 가능하다”며 “특히 에이전트 기반의 '실행 보류(Execution Holding)' 기능으로 랜섬웨어가 PC에서 실행되는 것을 방지할 수 있어 랜섬웨어 대응에 상당한 효과를 발휘한다”고 말했다. 그의 설명에 따르면, 특정한 PC에 랜섬웨어로 의심되는 파일이 유입될 경우 MDS의 실행 보류 기능을 이용해 파일 암호화 등 랜섬웨어가 악의적인 행위를 하기 전에 이를 방지하며, 네트워크단에 위치한 MDS 장비의 가상환경에서 분석한 결과에 따라 에이전트를 통해 랜섬웨어의 삭제가 가능하다. 실제로 MDS의 실행 보류 기능을 통해 건설, 공공, 교육 등 다양한 산업군에서 성공적으로 랜섬웨어 피해를 방지한 사례가 있다.
또한 안병무 차장은 “MDS는 공격의 흐름에 따른 위협 가시성을 제공함으로써 보다 실효성 있는 대응을 가능케 한다”며 “관리자 편의성이 강화된 직관적인 화면과 관리자 페이지를 통해 악성코드 확산 등 위협 현황을 파악, 조치가 가능하다”고 말했다. MDS에 적용된 다중 분석 엔진과 직관적인 대시보드를 통해 어떤 위협이 어떤 경로로 유입되어 어디까지 확산되었는지 상세한 정보를 제공해 공격 종류 및 단계에 따라 적절한 대응과 조치가 가능하다는 것. 또한 안랩은 지난해 말 독자적인 머신러닝 기반의 위협 분석 기술인 ‘퀀텀러닝(Quantum Learning)’을 MDS에 적용했다. 이로써 MDS는 자체적인 기계학습 기술이 적용된 의심 파일 수집 기능을 이용해 기업 내부에 잠재되어 있던 위협 요소를 발견하고 조치할 수 있다. 안병무 차장은 “전용 에이전트와 퀀텀러닝의 연계를 통해 잠재 위협의 탐지부터 실질적인 대응까지 가능한 것이 MDS의 차별점”이라고 말했다.
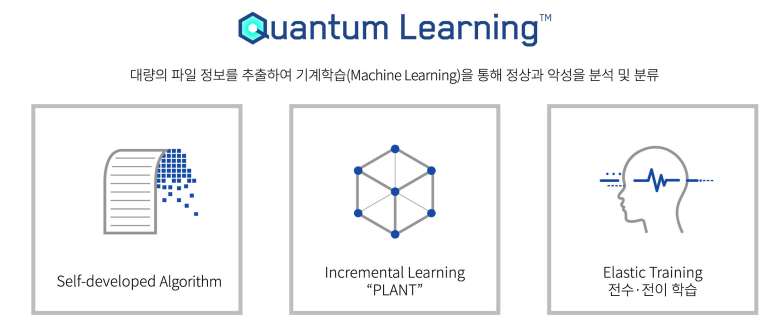
[그림 4] 머신러닝 기반의 위협 분석 기술 '퀀텀 러닝'
MDS는 지난 6월 국내 보안 기업 최초로 미국 국가정보보증협회(NIAP)로부터 국제 CC인증을 획득했다. 이 인증은 국내에서만 효력이 있는 국내 CC인증과 달리, 한국을 비롯해 일본, 싱가포르, 말레이시아, 미국, 영국 등 CCRA(Common Criteria Recognition Arrangement, 국제공통평가기준 상호인정협정)에 가입한 전세계 27개국에서 효력을 갖는다. 즉, 이번 인증 획득은 MDS의 성능과 안정성 및 신뢰성이 국제적으로 인정받고 있다는 의미라 할 수 있다.
복잡다단한 보안 체계, 실효성 있는 운용이 더 중요
보안 위협이 지속적으로 고도화•다변화됨에 따라 대응 기술 또한 고도화되고, 기업의 보안 솔루션은 복잡다단해졌다. 문제는 보안 관리자의 부담은 늘어난 반면, 기업의 보안 대응력 향상에 대해서는 고개를 갸웃할 수 밖에 없다는 것. 이에 대해 안랩 제품기획팀 김창희 팀장은 “다수의 솔루션을 도입하더라도 이후 운용 및 관리의 미흡으로 인해 보안 통제 효과가 급격하게 감소한다”며 “보안 솔루션의 도입뿐만 아니라 최적의 상태로 운용하고 관리하는 방안을 고민해야 한다”고 강조했다.
김창희 팀장은 실제 기업 환경에서의 보안 솔루션 운영 사례를 소개하고, 기업의 보안 운영 및 관리가 어려운 이유로 제한된 인력과 시간, 보안 전문성 부족 등을 꼽았다. 김창희 팀장은 “기업 보안 관리자들은 시스템 관리뿐만 아니라 각 부서 및 그룹의 특성을 고려해 보안 정책을 설정하고 운영해야 하기 때문에 이미 책임과 부담이 막중하다”면서 “여기에 다수의 보안 솔루션이 적절히 잘 운영되고 있는지 상시 모니터링하고 조치하기에는 리소스나 전문성 측면에서 한계를 느끼는 보안 담당자들이 많다”고 전했다.
특히 김창희 팀장은 “의심 징후가 발견되었을 때 피해 확산 방지 등 빠른 조치를 위해 시스템을 포맷하는 경우가 종종 발생한다”며 “당장 급한 불만 껐을 뿐 실질적인 위협 요인을 해결한 것은 아니다”라고 지적했다. 위협이 어떤 경로로 유입되었는지, 어떤 피해가 발생할 수 있었는지, 혹시 다른 시스템에도 영향이 있는 것은 아닌지, 무엇보다 또 다시 같은 형태의 위협으로 피해를 입지 않으려면 어떻게 조치해야 할지 등을 놓치는 경우가 대다수라는 것. 김창희 팀장은 “전문적이고 종합적인 보안 운용 관리를 위한 현실적인 방안을 마련하는 것이 시급하다”고 강조하며, 실효성 있는 보안 운용을 위한 방안으로 ‘안랩 프로페셔널 서비스’를 제안했다.
안랩 프로페셔널 서비스(AhnLab Professional Service)는 전문가 기반의 보안 위협 관리 서비스로, 보안 솔루션 운용 최적화, 보안 위협 분석 및 대응, 정보보안 교육 등 3개 영역의 7개 세부 서비스로 구성되어 있다. 각 세부 항목의 유기적인 연계를 통해 보안 솔루션의 운영 현황과 정책 설정을 상시 점검하고, 필요 시 의심스러운 시스템 및 위협에 대한 상세 분석을 통해 잠재적인 위협 요인을 제거함으로써 보안 침해 사고의 사전 예방 효과를 기대할 수 있다.
▶ 스마트한 보안 관리자의 선택, '안랩 프로페셔널 서비스' 더 보기
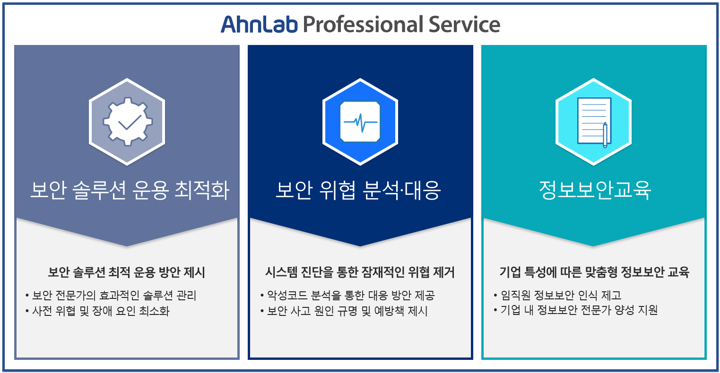
[그림 5] 안랩 프로페셔널 서비스
무엇보다 안랩의 보안 전문가들을 통해 복잡다단한 보안 솔루션을 효과적으로 운영함으로써 보안 관리자의 업무 효율성과 기업의 보안 수준을 한층 끌어올릴 수 있다는 것이 안랩 프로페셔널 서비스가 각광받는 이유다. 특히 민감한 비즈니스를 운영하는 기업의 경우, 악성코드 전문가 분석 서비스나 포렌식 서비스 등을 통해 위협과 유입 경로, 피해 규모 등을 보다 정확하게 파악해 보안 사고 재발을 방지함으로써 더욱 안정적인 비즈니스 운영이 가능하다.
최근 ‘디지털 트랜스포메이션(Digital Transformation)’이 모든 비즈니스의 화두가 되고 있는 가운데, 가트너 등 글로벌 리서치 기관과 전세계 보안 전문가들은 "보안 역시 ‘변화’의 관점에서 재고해야 할 시점"이라고 강조하고 있다. 그러나 여기서 말하는 ‘변화’의 핵심은 ‘대응’으로, 기존의 보안 전략과 크게 다르지 않다. 다만 ‘대응을 얼마나 더 쉽게, 빠르게 적용할 것이냐’에 초점을 맞추고 있는 것이 차이다.
안랩은 ‘실효성 있는 보안’을 기조로 엔드포인트 보안 플랫폼(EPP)을 통해 위협 가시성과 실질적인 대응을 제공하고 있다. 또한 안랩은 위협 인텔리전스(Threat Intelligence)를 더욱 강화하고, 위협의 특정한 시점(stock)과 전체의 흐름(flow)을 종합적으로 결합하여 상세한 정보를 제공하는 차세대 엔드포인트 보안 플랫폼을 선보일 예정이다.
- AhnLab콘텐츠기획팀