


안랩, 4+11로 ‘고객주도형 보안’ 이어간다
안랩이 지난 5월 25일부터 한 달여에 걸쳐 각 산업군별 정보보호최고책임자 및 보안책임자를 대상으로 ‘안랩 ISF Square 2017(이하 AISF 2017)’을 진행하고 있다. 이번 행사는 전세계를 강타한 랜섬웨어 사태와 더불어 인공지능, 인더스트리 4.0 등 급변하는 IT 환경 속에서 각 산업군별로 고민해야 할 보안 이슈와 대응 전략을 공유하기 위해 마련됐다. AISF 2017은 지난 5월 25일 증권 분야를 시작으로, 5월 30일 은행•카드 분야, 5월 31일 보험 분야, 6월 8일 의료 분야 고객사의 CIO(최고정보관리책임자)・CISO(최고정보보호책임자)를 대상으로 진행됐다.
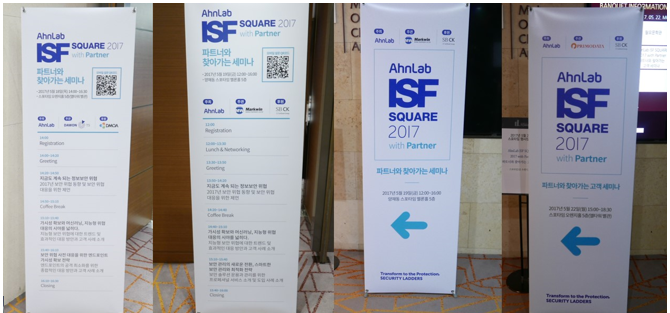
안랩은 CIO 및 CISO를 대상으로 한 총 4 차례에 걸친 AISF 2017를 개최하는 동시에, 자사 공인 파트너사와 함께 보안 실무자를 위한 ‘파트너와 함께 하는 AISF 2017’도 11 차례 진행하고 있다.
안랩은 이번 AISF 2017에서 ▲보안 위협 패러다임 변화에 따른 EPP(Endpoint Protection Platform) 전략 ▲지능형 보안 위협 동향 및 종합적인 대응 방안 ▲최적화된 보안 솔루션 운용과 관리 전략 ▲고도화된 보안 위협 대응을 위한 보안 관제 서비스 소개 등 산업 분야가 직면하고 있는 주요 보안 위협에 대한 정보를 공유하고 각 산업 분야에 최적화된 대응 전략을 소개했다.
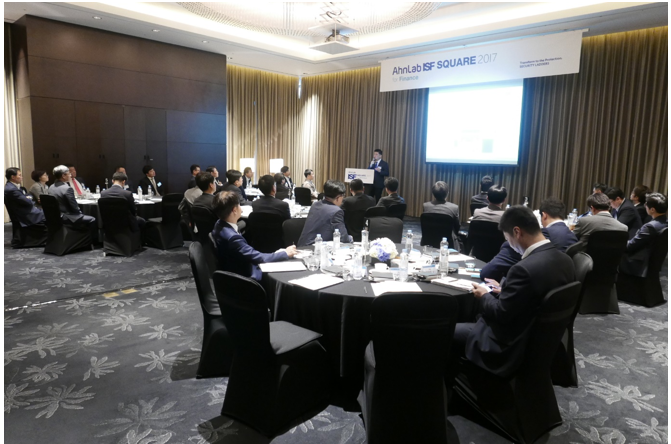
▲ AISF 2017에는 각 산업 분야의 CISO 및 보안책임자 100여 명이 참석해 성황을 이뤘다.
‘고객주도형 보안’으로 실효성 있는 보안 제공할 것
각 산업 분야의 CISO 및 보안책임자 100여 명(AISF 2017 누적)이 참석한 가운데 안랩 권치중 대표이사는 환영사를 통해 ‘고객과의 소통을 통한 실효성 있는 대응 전략 마련’이라는 이번 행사의 취지를 다시 한 번 강조했다. 권치중 대표이사는 “핀테크, 인공지능, 4차 산업혁명 등 기술의 발달로 산업군의 경계가 허물어지면서 경쟁이 치열하다”며 “보안 위협 또한 모든 산업군을 노리는 형태로 복잡다단하게 변화하고 있다”고 전제했다.
이어 "완전히 변화한 IT 및 보안 환경에서 과거와 같이 보안 업체가 일방적으로 솔루션을 제안하는 것은 더 이상 유효하지 않다”며 “안랩은 지난 2014년부터 ‘고객주도형 보안’이라는 기조로, 고객이 현장에서 경험하는 어려움과 고민을 듣고 이에 대해 실효성 있는 쉬운 보안을 제시하기 위해 지속적으로 노력하고 있다”고 말했다.
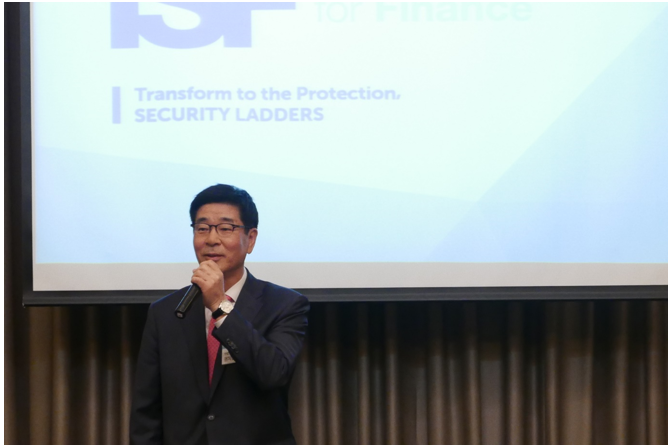
▲ 안랩 권치중 대표이사는 “안랩은 ‘고객주도형 보안’을 기조로 고객의 비즈니스 환경에 최적화된 실효성 있는 보안을 제시할 것”이라고 말했다.
안랩 엔드포인트플랫폼(Endpoint Platform, 이하 EP) 사업부 총괄인 강석균 전무 또한 “AISF는 고객의 실제 고민을 나누고, 고객과의 협업을 통해 단순한 솔루션이 아닌 실질적인 해결 방안을 마련하기 위한 자리”라며 “또한 고객과 안랩과의 소통뿐만 아니라 같은 산업군에서 공통된 고민과 경험을 서로 공유하는 기회가 될 것”이라고 말했다. 이어 “이 자리를 통해 공유된 다양한 고민과 정보를 바탕으로 안랩이 어떻게 고객을 도와드릴 수 있을지 고민할 것”이라며 “단순한 솔루션 제공 업체가 아니라 고객의 보안 파트너로서의 역할을 다하기 위해 앞으로도 다양한 자리를 마련할 것”이라고 전했다.
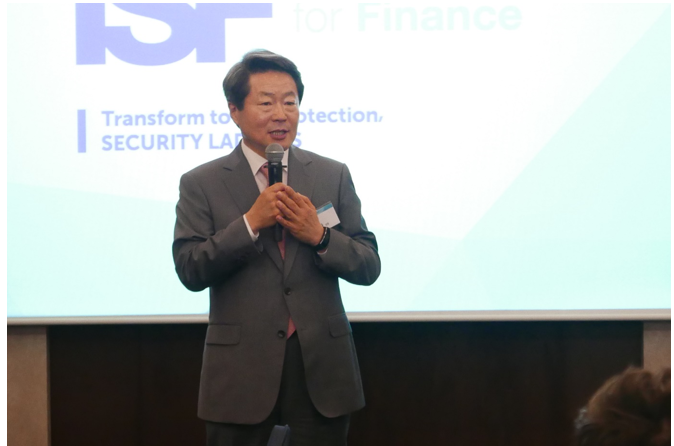
▲ 안랩 EP사업부 총괄 강석균 전무는 “안랩은 단순히 솔루션 제공 업체가 아닌
고객의 보안 파트너가 될 수 있도록 다각도에서 지속적인 노력을 기울일 것”이라고 말했다.
디지털 트랜스포메이션의 시대, 보안에도 혁신 필요하다!
안랩 EP사업기획실 이상국 실장은 ‘어떻게 엔드포인트 보안의 혁신을 꾀할 것인가’를 주제로, 보안에 대한 새로운 접근이 필요한 이유를 설명하고, 이를 구체화하기 위한 전략으로 '시큐리티 래더스(SECURITY LADDERS)'를 제시했다.
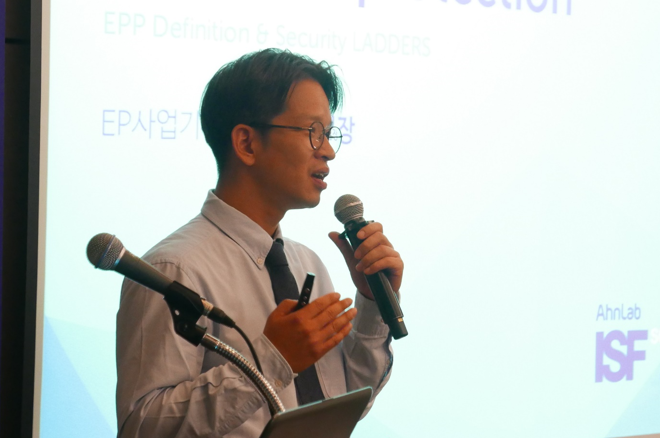
▲ 안랩 EP사업기획실 이상국 실장은 실효성 있는 보안을 위한 전략으로 ‘시큐리티 래더스(SECURITY LADDERS)’를 소개했다.
이상국 실장은 “알려지지 않은(unknown) 위협이란 결국 보이지 않았기 때문에 대응하지 못하는 것”이라며 “보이지 않는, 즉 파악하지 못한 위협에 대한 혁신적인 접근이 필요하다”고 강조했다. 또한 “ICT의 발전으로 비즈니스의 경계가 허물어진 것처럼 엔드포인트도 PC를 넘어 스마트폰, 클라우드까지 영역이 확대되었다”며 “이제 엔드포인트는 개별 디바이스가 아닌 플랫폼으로 이해해야만 한다”고 설명했다. 그의 설명에 따르면 레거시(Legacy), 적응(Adaptive), 탐지(Detection), 주도적(Driven), 엔드포인트(Endpoint), 대응(Response), 서비스(Service)라는 키워드를 중심으로 한 보안 전략이 바로 안랩 시큐리티 래더스(SECURITY LADDERS)다.
이상국 실장은 “엔드포인트라는 대응의 거점을 확보하고 고객의 실정에 맞게 즉시 실행 가능한 대응 방안을 제공하는 것이 안랩의 지향점이다”라며 “안랩은 솔루션과 서비스로 고객이 성공적에 이를 수 있도록 든든한 보안 사다리가 되어드릴 것”이라고 말했다.
랜섬웨어부터 지능형 보안 위협까지, 해법은?
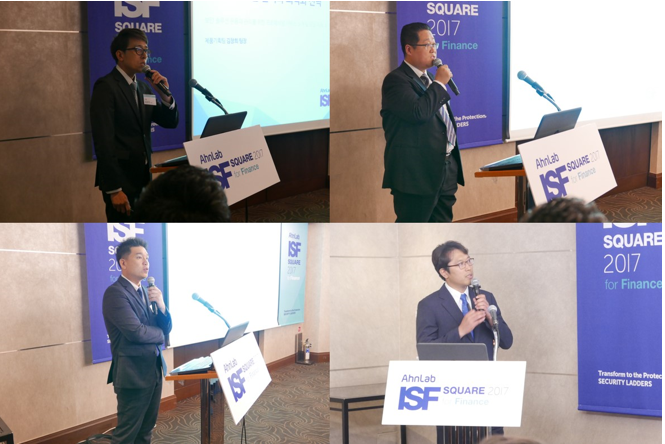
▲ 안랩은 다양한 세션 발표를 통해 랜섬웨어 등 최신 보안 위협 동향과 대응 전략을 공유했다.
네 차례에 걸쳐 진행된 AISF 2017에서 가장 이목이 집중된 것은 역시 최근 전세계 보안 이슈로 부각된 ‘랜섬웨어’와 대응 방안이었다. 안랩은 다양한 세션 발표를 통해 랜섬웨어 등 최신 보안 위협 동향과 대응 전략의 변화에 대해 상세히 설명했다.
우선, ‘가시성 확보와 머신러닝, 지능형 위협 대응의 시야를 넓히다’라는 주제로 고도화된 랜섬웨어 등 지능형 위협 대응 방안으로서의 AhnLab MDS에 대해 소개했다. 또 '사전 대응을 위한 엔드포인트 가시성 확보 전략’이라는 주제로 엔드포인트 위협 가시성(Visibility)을 통한 보안 강화(Security Hardening) 사례를 공유했다. 이 밖에도 ‘스마트한 보안 관리와 최적화 전략’이라는 주제로, 한정적인 리소스를 이용해 최신 보안 위협에 맞서 복잡다단한 보안 솔루션을 효과적으로 운용하기 위한 해법으로 안랩 프로페셔널 서비스(AhnLab Professional Service)와 차세대 통합 보안 관제 서비스를 제안하기도 했다.
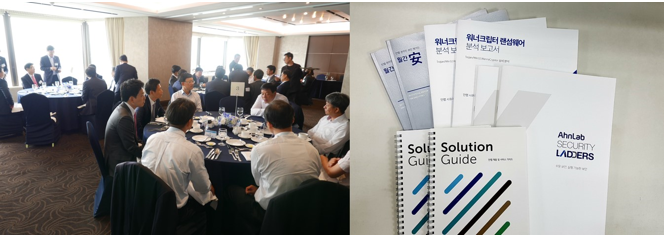
▲ 안랩은 이번 행사를 통해 산업군별 보안 이슈를 공유하고 다양한 콘텐츠를 통해 보다 심도 있는 최신 위협 정보를 제공했다.
안랩은 산업군별 CIO 및 CISO를 대상으로 네 차례의 AISF 2017를 진행하는 한편, 자사 공인 파트너와 함께 각 고객사의 보안 실무자를 대상으로 하는 ‘파트너와 함께하는 AISF 2017(AISF 2017 with Partners)’도 진행 중이다. 각 지역 및 산업군별 고객사 보안 담당자를 찾아가는 보안 전략 세미나라는 컨셉으로, 서울•경기 지역은 물론 전국 각지의 공인 파트너사와 함께 11 차례에 걸쳐 고객을 직접 만나고 있다.
- AhnLab콘텐츠기획팀 김동빈 차장