


2017년형 V3, 100% 활용하는 법!
1988년 6월 1일, 대한민국 최초의 안티바이러스(Anti-Virus, AV) 프로그램인 V3가 탄생했다. 최초의 컴퓨터 바이러스로 일컬어지는 ‘브레인(Brain) 바이러스’를 치료하기 위한 목적으로 제작된 V3는 이후 29년간 IT 환경 변화에 맞춰 끊임없이 진화를 거듭해왔다. 그 결과, 최근 급증하고 있는 랜섬웨어를 비롯해 수많은 신•변종 악성코드 대응은 물론, 안전하고 편리한 PC 이용을 위해 다양한 기능을 제공하고 있다.
올해로 29살이 된 V3의 변천사를 되돌아보고, 놓쳐서는 안될 2017년형 V3의 강력한 보안 기능을 100% 활용할 수 있는 ‘꿀팁’을 소개한다.
1998년 등장한 국내 최초의 안티바이러스 프로그램에 붙여진 이름은 ‘백신(Vaccine)’이었다. 컴퓨터의 ‘바이러스’를 치료하는 프로그램이니 자연스럽게 ‘백신’이란 이름이 붙여졌다. 이 이름은 이후 우리나라에서 악성코드를 치료하는 프로그램을 지칭하는 용어로 자리잡았다. 보안 업계에서는 안티바이러스나 안티멀웨어(Anti-malware)라는 표현을 사용하지만, 여전히 우리나라에서는 개인과 기업을 막론하고 ‘백신’으로 통칭하고 있다.
V3는 백신의 영문 철자 첫 글자인 ‘V’와 가장 많이 배포되었던 1991년의 세 번째 버전 숫자가 합쳐진 것으로, 이후 대중적인 인지도에 힘입어 V3 자체가 브랜드로 자리잡기에 이르렀다. 현재 ‘V3’는 개인용 제품인 ▲V3 365 클리닉 ▲V3 Lite, 기업용 제품인 ▲V3 Internet Security 9.0(이하 V3 IS) ▲V3 Endpoint Security 9.0 ▲V3 Net for Windows Server 9.0 ▲V3 Net for Unix/Linux Server를 비롯해 모바일용 제품인 ▲V3 Mobile Security ▲V3 Mobile Plus 등 안랩 주요 제품의 모(母) 브랜드로 중심을 잡고 있다.
29년의 진화: V3를 보면 IT의 역사가 보인다
브레인 바이러스(1988년)에 이어 예루살렘 바이러스(일명 ‘13일의 금요일 바이러스’, 1989년), 미켈란젤로 바이러스(1991년)이 속속 등장하자 ‘백신’도 VⅡ플러스(V2 PLUS), VⅢ(V3)로 빠르게 성장했다. 특히 1991년 4월 미켈란젤로 바이러스가 확산되면서 V3라는 이름이 대중적으로 인지도를 얻었다.
초기 V3는 당시 나타났던 악성코드에 맞춰 제작되었다. 그러나 IT 기술의 발전과 함께 악성코드도 증가하기 시작했고, V3는 새로운 위협에 선제적으로 대응하기 위해 IT 환경 변화에 맞춰 기술적인 변화를 거듭했다. IT 기술의 흐름과 함께한 V3의 핵심적인 변화를 꼽는다면 도스용 PC 백신(V3+)으로 시작해 온라인 백신(My V3)을 거쳐 국내 최초의 모바일용 백신(V3 Mobile for Palm 등)으로 제작되기도 했으며, 2000년대에 들어서면서는 클라우드 컴퓨팅 기반의 ASD 기술이 적용되었으며(V3 IS 8.0), 다시 평판, 행위 기반 등 다수의 분석 기술이 적용된 플랫폼인 MDP 기반의 새로운 V3(V3 IS 9.0 등)가 2013년에 출시되었다. 이어 지난 2016년에는 랜섬웨어 대응을 위해 디코이 기술을 적용하고 랜섬웨어 보안 폴더 기능 등이 추가되었다.
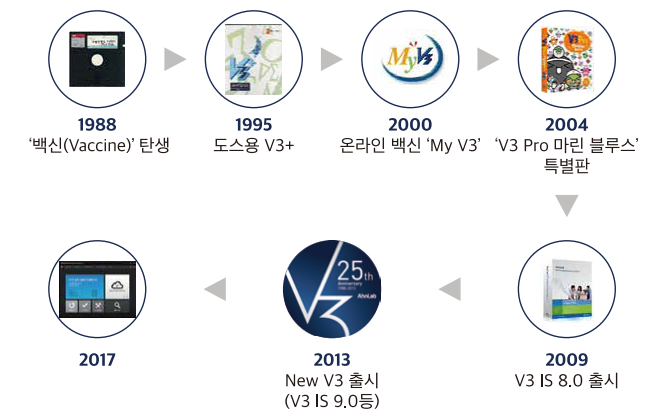
[그림 1] V3의 주요 변화
2017년형 V3, 무엇이 다른가?
V3를 보면 그 당시의 가장 심각한 보안 위협이 무엇인지 알 수 있다. 2017년 현재의 가장 심각한 보안 위협을 꼽는다면 단연 랜섬웨어다. 스파이웨어, 트로이목마 등 전통적인 악성코드의 진단 및 치료는 물론, 이 시대 최악의 악성코드인 랜섬웨어에 맞서는 등 사용자의 안전한 PC 환경을 지원하는 2017년형 V3의 면면을 살펴보자.
■ 랜섬웨어 대응에도 V3
최근 한국은 물론 전세계 150여 개국에 걸쳐 30만 대 이상의 PC를 감염시켰던 워너크립터(일명 워너크라이) 랜섬웨어는 윈도우 운영체제의 SMB(Sever Message Block) 취약점을 이용했다. 상대적으로 국내에서는 워너크립터 랜섬웨어에 의한 피해가 크지 않았지만, 현재 워너크립터 변종이 꾸준히 발견되고 있다. 또한 SMB 취약점을 이용한 다양한 유사 공격도 우려되고 있는 상황이다. 이와 관련해 안랩은 지난 5월 말, SMB 취약점 공격 트래픽 차단을 위해 자사 V3 제품에 IPS(Intrusion Prevention System, 침입방지시스템) 시그니처를 적용했다. 이로써 V3는 기존 워너크립터 랜섬웨어의 진단 및 제거는 물론, 워너크립터 변종을 포함한 해당 취약점을 악용하는 다른 공격에도 대응할 수 있다.
이에 앞서 안랩은 지난 2016년 6월, V3 제품의 신•변종 랜섬웨어 진단 강화를 위해 ‘디코이(Decoy) 진단’ 기술을 적용했다. 디코이 진단이란 랜섬웨어를 유인하는 미끼(Decoy)를 이용하는 기술로, 특정한 파일 및 폴더를 이용해 암호화 또는 파일명 변경 등을 시도하는 프로그램을 탐지 및 차단하는 방식이다. 루트(Root) 경로에 디코이 폴더를 생성하는데, ‘숨김 폴더 옵션’이 활성화(On)되어 있어도 사용자에게는 디코이 폴더와 파일이 보이지 않도록 해 사용자의 불편함을 최소화했다. 또 다중 문서 변조 행위로 랜섬웨어를 탐지하는 기능도 추가됐다. 일부 랜섬웨어는 감염 후 랜덤한 순서로 파일 및 폴더를 암호화는데, V3는 다수의 문서를 변경하는 행위를 탐지함으로써 이런 류의 랜섬웨어에 효과적으로 대응한다.
무엇보다 랜섬웨어 피해 예방과 관련해 V3가 특히 주목 받는 이유는 바로 ‘랜섬웨어 보안 폴더’ 기능이다. 랜섬웨어 보안 폴더 기능은 폴더 내 파일에 대한 수정이나 삭제 및 새로운 파일의 생성을 일체 방지하기 때문에, 랜섬웨어가 PC에 유입되더라도 ‘랜섬웨어 보안 폴더’로 지정된 경로의 파일은 암호화가 불가능하다. 랜섬웨어 피해 예방책 중 하나인 데이터 백업은 한번 수행할 때 많은 시간이 소요되어 다소 번거로울 수 있는 반면, V3의 ‘랜섬웨어 보안 폴더’ 기능은 간단한 설정만으로 소중한 파일이 암호화되는 것을 방지할 수 있어 매우 효율적이다. 안랩은 사용자의 의견을 수렴하여 랜섬웨어 보안 폴더 기능의 사용 편의성을 지속적으로 강화하고 있다.
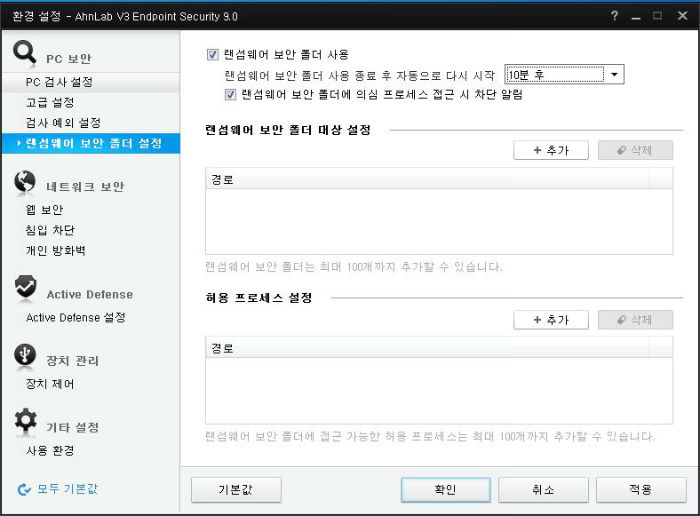
[그림 2] ‘랜섬웨어 보안 폴더 설정’ 화면
■ ‘기본기’가 확실한 V3
V3는 사용자가 PC의 보안 상황을 한눈에 파악할 수 있도록 [그림 3]과 같이 직관적인 UI를 제공하고 있다. PC 상태가 안전할 경우 파란색, 주의가 필요할 경우 노란색, 그리고 위험한 경우에는 붉은색이 메인 화면에 표시된다.
일부 사용자들은 '백신이 PC 상태가 위험하다고 하는데 어떤 조치를 취해야 할 지 모르겠다’고 하는 경우가 있다. 또 V3뿐만 아니라 모든 백신 이용 시 공통적으로 ‘정밀 검사를 하기엔 부담스러운데 PC를 빠르게 진단하고 싶다’는 생각을 한다. 이럴 때 유용한 것이 바로 V3의 ‘해결하기’ 버튼과 ‘빠른 검사’다.
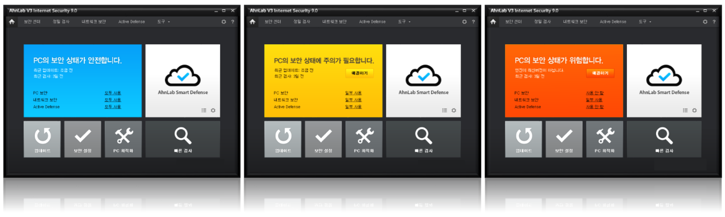
[그림3] PC 보안 상태에 따른 V3 제품 메인 화면
V3의 ‘해결하기’ 버튼은 보안 상태가 '주의'나 '위험'일 경우 제공된다. 사용자가 ‘해결하기’를 클릭하면 V3는 제품의 엔진 버전 확인, 실시간 검사 설정 여부 등 PC를 위험 상태로 만들 수 있는 현재 상태를 모두 점검하여 V3의 설정을 자동으로 변경해준다. 즉, 클릭 한번으로 편리하게 PC 상태를 안전하게 유지할 수 있다.
또한 V3의 ‘빠른 검사’를 클릭하면 악성코드를 빠르고 정확하게 진단해 치료할 수 있다. V3는 기본적으로 행위 기반 및 평판 기반 진단을 통해 잠재적인 위협까지 철저하게 대응하는데, 빠른 검사는 모든 영역을 검사하는 정밀 검사와는 달리 프로세스 영역, 부트 영역, 중요 시스템 영역과 같은 중요 폴더만을 골라서 검사하기 때문에 검사 시간을 단축시켜 사용자의 부담을 덜어준다. 빠른 검사는 홈 화면에서 바로 실행하거나 작업 표시줄의 트레이 아이콘에서 간편하게 실행할 수도 있다.
■ 감쪽같은 파밍 사이트 피해 예방까지
지속적으로 증가하고 있는 보안 위협 중 하나는 ‘파밍(Pharming)’이다. 파밍은 사용자를 위조된 금융 사이트 등에 접속하도록 유도한 뒤 사용자의 개인정보 및 금융 정보를 탈취하는 공격 기법으로 사용자들의 각별한 주의가 필요하다. 그러나 공격자에 의해 위조된 사이트는 실제 접속 화면까지 똑같이 제작되어 있어 파밍 사이트인지 구분하기 어렵기 때문에 사용자들은 자신도 모르게 개인정보를 탈취당하고 만다.
이러한 고도화된 파밍 공격으로부터 사용자를 보호하기 위해 V3는 ‘파밍 사이트 차단’ 기능을 제공하고 있다. V3의 ‘파밍 사이트 차단’ 기능은 사용자가 파밍 의심 사이트로 이동할 때 해당 사이트 접속을 차단하는 기능이다. 행위 기반 진단 기술을 기반으로 DNS 변조와 같은 악성 행위를 탐지해 사용자가 위조된 사이트로 접속할 경우, 이를 차단하고 [그림 4]와 같은 차단 화면을 통해 사용자에게 관련 내용을 안내한다.
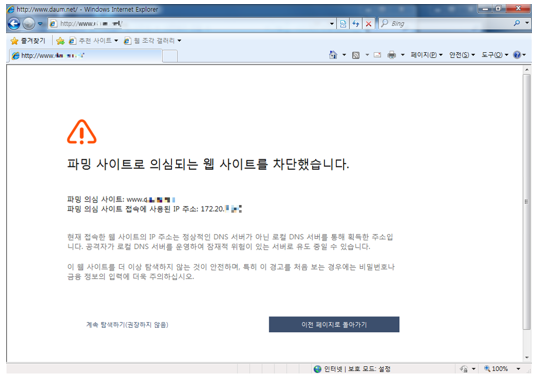
[그림 4] V3의 ‘파밍 사이트 차단’
■ 놓치기 아까운 V3의 부가 기능
‘보안’이라는 V3 본연의 역할 외에도 V3는 PC 및 인터넷 생활에 유용한 몇 가지 기능을 제공하고 있다. 그 중에서 가장 많이 이용되고 있는 기능은 ‘PC 최적화’다. 악성코드 감염 외에도 PC가 느려지는 이유는 여러 가지가 있을 수 있다. 특히 부팅 속도나 인터넷 연결 속도가 느려질 때, 혹은 프로그램 실행이 원활하지 않을 때는 V3의 ‘PC 최적화’ 기능을 이용해 PC 상태를 개선할 수 있다.
한편, 안랩은 오는 6월 말 정규 패치를 통해 V3 제품의 악성코드 진단 및 치료 기능을 더욱 고도화할 예정이다.
- AhnLab콘텐츠기획팀 조수민 주임연구원


