


안랩 안티랜섬웨어 툴, 더 세밀하게 대응한다
관련 기관과 보안 업체들의 적극적인 정보 제공으로 랜섬웨어에 대한 사용자들의 이해가 높아짐에 따라 다행스럽게도 랜섬웨어 피해는 다소 진정세를 보이고 있다. 그러나 잘 안다고 생각할 때 방심하기 쉽고, 그만큼 가장 위험하다. 현재 랜섬웨어의 수는 전혀 줄지 않았고, 유포 방식과 동작 방식 또한 지속적으로 고도화되고 있다. 언제든 위력적인 랜섬웨어가 등장하더라도 이상할 게 없다는 뜻이다. 이와 관련해 안랩은 최근 자사 안티랜섬웨어 툴(AhnLab Anti-Ransomware Tool)의 업데이트를 통해 행위기반 탐지 기법을 한 단계 더 고도화함으로써 신•변종 랜섬웨어 대응을 강화했다. 또 랜섬웨어로 의심되는 파일의 유입 경로 정보를 추가해 사용자의 궁금증을 해소하는 동시에 보다 능동적인 랜섬웨어 예방을 유도하고 있다.
랜섬웨어의 유포 및 감염 방식이 날로 고도화됨에 따라 악성 스크립트를 이용해 사용자가 인식하지 못한 상태에서 백그라운드로 동작하는 랜섬웨어가 늘고 있다. 스크립트는 소스 파일만 수정해도 새로운 변종 제작이 가능하기 때문에 랜섬웨어 제작자들이 선호하는 방식이 또 최근에는 사용자 계정 컨트롤(User Account Control, UAC) 창을 이용해 시스템 권한을 획득하거나 사용자가 UAC 창의 버튼을 클릭하면 악성 행위가 촉발(trigger)되는 방식의 랜섬웨어도 늘고 있다.
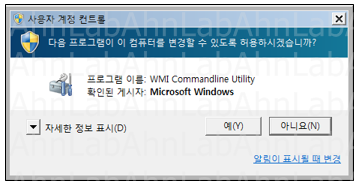
[그림 1] 리벤지 랜섬웨어의 UAC 창
최신 랜섬웨어의 가장 큰 특징은 백신 등 보안 솔루션의 탐지를 피하기 위해 다양한 기술을 이용해 악의적인 행위를 숨긴다는 점이다. 일례로, 동작은 시작했지만 몇 분간 아무런 증상을 보이지 않다가 C&C 서버와의 통신을 통해 특정한 명령을 받는 순간 암호화를 진행하거나 프로세스의 실행 영역을 원본 파일과 다른 행위를 수행하도록 변조하는 랜섬웨어도 있다. 이처럼 랜섬웨어의 종류만큼 동작 방식 또한 다양하고 정상 프로그램과 구분하기 어려울 만큼 교묘해짐에 따라 신•변종 랜섬웨어를 정확하게 가려내기 위해서는 의심스러운 파일에 대해 보다 세밀한 탐지 및 분류가 요구된다.
행위 진단 기술과 경고 등급 강화로 강력한 대응 유도
안랩은 최신 랜섬웨어 트렌드를 다각도로 분석하고, 자사 안티랜섬웨어 툴의 기존 행위 진단 기술에 몇 가지 기법을 더 추가했다. 예를 들어, 독자적인 기술을 이용해 가상 공간 안에서 파일이 동작하는 시간을 앞당겨 확인하거나 시스템 권한에 접근하는 프로세스를 보다 세밀하게 살펴 운영체제(OS) 관련 등 정상 프로세스의 동작과 의심스러운 행위를 구분한다. 이때 악성 행위의 진단 포인트를 추가 및 강화해 랜섬웨어의 행위를 더욱 민감하게 포착할 수 있게 됐다.
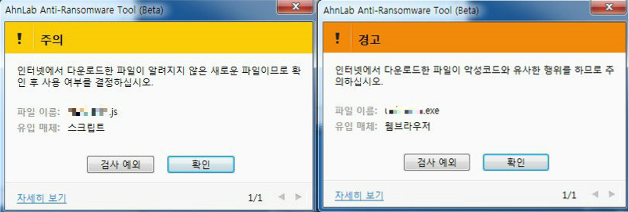
이번 업데이트를 통해 행위 진단 포인트가 추가되면서 특히 신종 랜섬웨어에 대한 탐지율이 더욱 높아졌다. 또 기존에는 랜섬웨어는 아니지만 알려지지 않은 파일이 다운로드되면 ‘주의’로 분류했던 반면, 현재는 랜섬웨어로 진단되지 않은 파일이더라도 의심스러운 행위가 포착되면 '경고' 등급으로 표시한다. 위험도가 높은 파일에 대해 사용자가 보다 적극적으로 인지하고 대처할 수 있도록 하기 위함이다.
랜섬웨어 감염 경로 알 수 있도록 유입 정보도 세분화해
안랩이 현재 베타 버전으로 제공되는 안티랜섬웨어 툴을 최근 업데이트한 목적은 사용자의 이해를 도와 능동적으로 랜섬웨어에 사전 대응하기 위함이다. 이를 위해 의심스러운 파일이 유입된 경로(유입 매체) 정보를 ▲웹브라우저 ▲이메일 클라이언트 ▲스크립트로 분류하여 알려준다. 랜섬웨어가 가장 많이 유입되는 경로는 여전히 웹브라우저와 이메일 클라이언트다. 그러나 최근 스크립트를 통해 유입되는 랜섬웨어가 늘어남에 따라 의심스러운 파일의 유입 경로 정보를 전보다 세분화한 것이다.
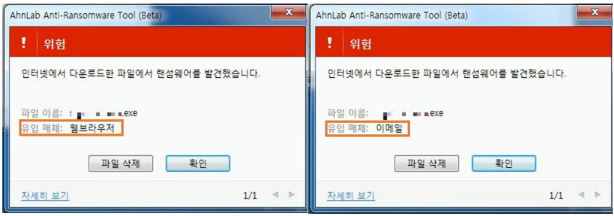
[그림 3] 의심 파일 유입 경로 정보
안랩 안티렌섬웨어 툴은 의심스러운 파일이나 프로세스를 별도의 가상 환경에 격리하여 검사한다. 검사 결과 랜섬웨어로 판단되면 경고 창을 띄워 사용자가 파일 삭제 등의 조치를 취할 수 있게 하는데, 이때 해당 파일이 유입된 경로에 대한 정보도 함께 알려준다. 이 같은 파일 유입 경로 정보를 통해 사용자는 대략 어떤 사이트를 방문했을 때 랜섬웨어가 유입된 것인지 짐작할 수 있고, 이로써 위험한 사이트 방문을 자제하는 등 인터넷 이용 습관 개선에 도움이 될 것으로 기대된다.
안랩은 지난해 7월 안티랜섬웨어 툴을 최초 배포한 이후 지속적인 업그레이드를 통해 최신 랜섬웨어 동향 분석 결과와 사용자 의견을 반영하고 있다. 신•변종 랜섬웨어 탐지에 최적화된 ‘툴(tool)’로 제작된 프로그램이지만 사용자의 편의를 위해 ‘삭제’ 기능도 추가했다. 랜섬웨어로 의심되는 파일이 탐지되면 사용자가 ‘삭제하기’를 클릭함으로써 해당 파일을 휴지통으로 보내며, 사용자의 판단에 따라 휴지통에서 복원도 가능하다. 현재 베타 버전으로 제공되는 안랩 안티랜섬웨어 툴은 개인, 기업 구분 없이 누구나 무료로 안랩 홈페이지에서 다운로드할 수 있다.
- AhnLab콘텐츠기획팀 김동빈 차장


