


또! PUP 서버 통해 악성코드 유포돼...주의!
최근 또다시 불필요한 프로그램(Potentially Unwanted Program, PUP)의 업데이트 서버가 변조되어 악성코드 유포에 악용된 정황이 포착되었다. 이번 PUP 업데이트 서버를 통해 유포된 악성코드는 온라인 게임핵(Online GameHack) 악성코드와 파밍(Pharming) 악성코드다. 온라인 게임핵 은 게임 계정을 탈취하여 금전을 취득하기 위한 악성코드로 게임 유저들의 각별한 주의가 필요하다.
불필요한 프로그램(PUP)은 주로 유틸리티 프로그램을 설치할 때 스폰서 프로그램(제휴 프로그램)으로 함께 설치된다. 이 렇게 설치된 불필요한 프로그램은 시스템의 IP와 MAC 주소를 전송하고, 새로운 웹 페이지에 방문 시마다 광고 페이지를 추가로 생성하는 등의 기능을 수행한다. 또 윈도우 로그인 시마다 실행되도록 스스로를 시작프로그램에 등록한다.
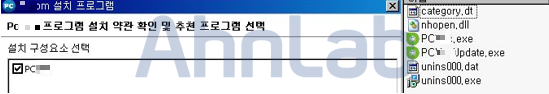
[그림 1] 불필요한 프로그램 설치 화면(왼쪽)과 생성된 파일(오른쪽)
해당 프로그램은 특정 웹 페이지의 응답 값을 통해 업데이트 URL 주소를 확인하고 업데이트 파일을 다운로드한다. 그러나 해당 프로그램의 서버가 변조되어 악성코드를 유포한 시점에는 다운로드 URL이 변경되었으며, 이에 따라 프로그램 동작 시 악성코드를 다운로드 및 실행한다.
이렇게 실행된 악성코드는 추가 파일을 생성하는 한편, ‘C:\windows\system32’ 경로에 존재하는 윈도우 운영체제 파일인 wshtcpip.dll, midimap.dll을 온라인 게임핵 악성코드로 교체한다. 이렇게 교체된 윈도우 운영체제 파일은 이후 윈도우 프로세스 실행 시 악성 행위를 수행하게 된다. 이 밖에도 C&C 서버와의 통신을 시도한다.
V3 제품은 관련 악성코드를 아래와 같은 진단명으로 탐지하고 있다.
<V3 제품군 진단명>
Dropper/Win32.Banki (2017.01.10.02)
Trojan/Win32.Banki (2017.01.11.00)
Win-Trojan/Patched.Gen
PUP 업데이트 서버를 변조하여 악성코드를 유포하는 사례가 지속적으로 발견되고 있다. 이렇게 유포되는 악성코드는 대부분 PC의 메모리 영역이나 정상 시스템 파일을 변조하기 때문에 사용자가 감염 여부를 눈치채지 못하는 경우가 많다. 따라서 주기적인 점검을 통해 불필요한 프로그램을 제거하는 한편, 평소 유틸리티 프로그램 등을 설치할 때 설치 항목을 꼼꼼히 살펴 스폰서 프로그램 또는 제휴 프로그램은 가급적 설치하지 않는 것이 바람직하다. 또 V3 등 백신 프로그램의 엔진을 항상 최신 버전으로 유지하는 습관도 필요하다.
- AhnLabASEC대응팀


