


랜섬웨어, 미국 대선 노리나?
당장 우리와 관계 있는 사안은 아니지만, 어쨌든 언젠가 우리에게 크고 작은 영향을 끼칠 미국의 다음 대통령이 드디어 다음 주에 결정된다. 결승점을 코앞에 두고 있는 두 명의 미국 대통령 후보, 공화당의 도널드 트럼프(Donald Trump) 와 민주당의 힐러리 클린턴(Hillary Clinton)의 막판 경쟁이 치열하다 못해 격렬한 상황이다. 두 후보의 과거 행적과 발언이 연일 화제가 되고 있는 가운데, 최근 도널드 트럼프 후보를 소재로 한 랜섬웨어가 발견됐다.
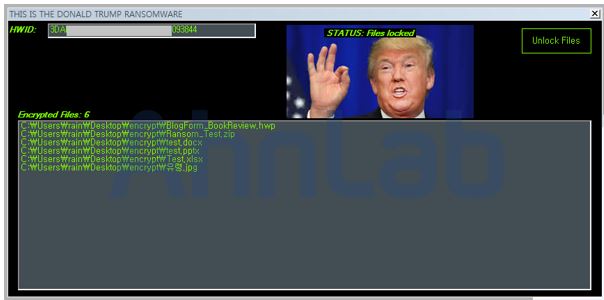
이번에 발견된 랜섬웨어는 감염 안내 화면에 도널드 트럼프의 이미지를 사용하고 있다. 다행인 것은 암호화 등 랜섬웨어 기능이 정상적으로 동작하지 않아 발견 당시까지는 실질적인 피해는 없을 것으로 추정되며, 아직 개발 중인 버전이 외부로 유출됐을 가능성도 있다.
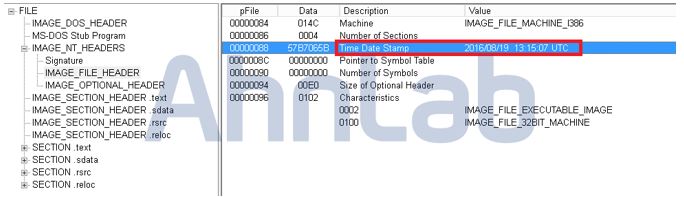
[그림 2]와 같이 해당 랜섬웨어는 지난 8월 19일경 제작된 것으로 보인다. 또한 랜섬웨어의 리소스 속성 정보를 확인해보면 CRPT-TRX라고 되어 있는데, 이 또한 ▲암호화(encrypt) ▲토르 네트워크(Tor network) ▲트럼프(Trump) 등의 단어를 조합한 CRyPTor-TRump의 약자인 것으로 추정된다.
분석 과정에서 이 랜섬웨어를 실행하자 예상치 못한 오류 메시지가 나타났다. 닷넷 프레임워크 관련 오류로, 이 랜섬웨어가 닷넷 프레임워크 4.0.30319 버전 이상에서만 실행된다는 것을 확인할 수 있었다. 그러나 해당 버전의 닷넷 프레임워크를 설치하고 다시 실행해도 특정 파일이 생성되지 않거나 파일 암호화가 진행되지는 않는 등 불완전한 상태이다.
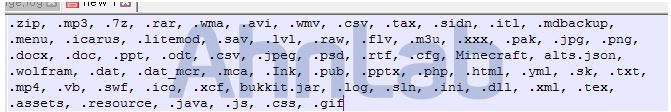
랜섬웨어 내부 코드에 포함된 암호화 대상 파일의 확장자 리스트를 확인한 결과, 암호화 대상은 기존의 랜섬웨어들과 유사하다.
분석 당시, 암호화하는 과정에서 “encrypt”라는 폴더를 생성하고 해당 폴더에 저장된 파일들의 파일명을 무작위의 문자열로 바꾸고, 확장자명도 .ENRYPTED로 변경했다. 그러나 암호화된 파일을 열어보면 정상적으로 열수 있었다. 즉, 암호화는 되지 않고 파일명만 변경된 것으로, 아직 제 기능(?)을 못하는 랜섬웨어임을 알 수 있다.
또한 암호화된 것처럼 보이는 파일 중에 HWP 포맷의 한글 파일도 있었는데, 암호화 대상 리스트에는 HWP 파일이 포함되어 있지 않았다. 단순히 encrypt 폴더에 있는 모든 파일을 암호화하는 것으로 하는 것으로 보인다.
V3 제품에서는 해당 랜섬웨어를 아래와 같은 진단명으로 탐지하고 있다.
<V3 제품군의 진단명>
Trojan/Win32.CryptTRX (2016.09.30.06)
이번에 발견된 랜섬웨어는 파일을 암호화하는 기능 등이 동작하지 않았지만, 암호화 모듈은 갖고 있는 상태다. 따라서 이후 완성 또는 수정된 버전은 실제로 파일을 암호화하여 피해를 입힐 수 있으므로 주의가 필요하다. 특히 미국 대선과 같이 사회적으로 많은 관심이 집중된 이슈를 이용하는 사회공학기법(Social Engineering)과 결합한 랜섬웨어 공격은 광범위한 피해를 야기할 수 있어 국내 사용자들 또한 각별히 주의할 필요가 있다.
사람들의 호기심을 자극하는 사회공학기법을 이용한 랜섬웨어의 피해를 예방하기 위해서는 출처가 불분명한 메일 또는 파일은 열어보지 않는 습관이 필요하다. 또한 사용 중인 OS나 인터넷 브라우저, 프로그램 등을 최신 버전으로 업데이트하고 백신 또한 항상 최신 엔진 버전 상태로 유지해야 한다. 이와 함께 중요한 데이터는 주기적으로 백업하는 것도 랜섬웨어 피해 최소화에 도움이 된다.
- AhnLabASEC대응팀


