


토르 네트워크 악용한 악성코드
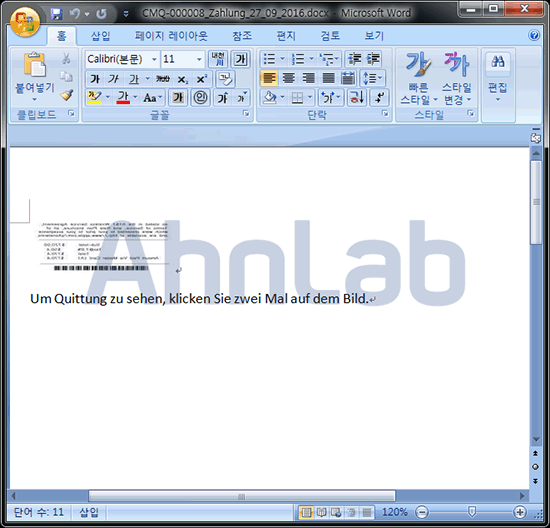
[그림 1] 악성 파일 내용
메시지가 안내한대로 이미지를 더블 클릭하면 문서 OLE(Object Linking & Embedding)영역에 포함된 악성 자바 스크립트(Java Script)가 실행된다.
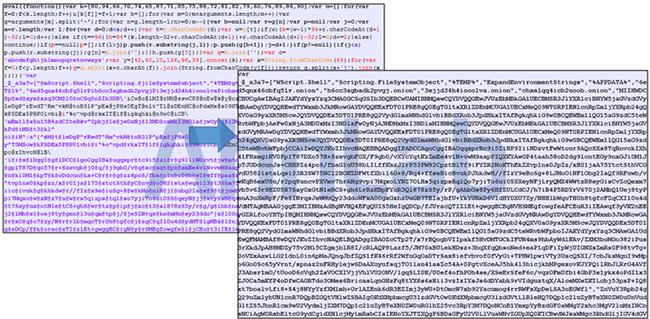
파워쉘은 시스템 관리용으로 설계된 윈도우 스크립트 언어로, 명령어를 사용해 시스템을 핸들링할 수 있다. 윈도우 XP부터 윈도우 8까지 모두 지원하기 때문에 파워쉘로 작성된 악성코드의 경우 거의 모든 윈도우 플랫폼을 공격할 수 있어 주의가 필요하다.
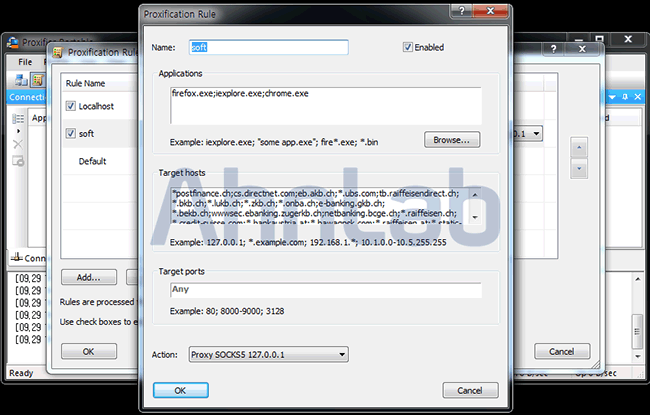
공격자는 공격 수행 시 자신이 원하는 URL을 전달받기 위해 앞서 설치된 Proxifier를 이용한다. Proxifier는 프로그램에서 발생하는 네트워크 요청을 중간에 가로챈 후 지정된 룰에 따라 외부로 전달하는 소프트웨어다. 공격자는 룰을 조작해 주요 브라우저인 IE, Chrome, Firefox 등에서 공격자가 지정한 URL 요청하면 프록시를 통해 전달하도록 했다.
*postfinance.ch ; cs.directnet.com ; eb.akb.ch ; *.ubs.com ; tb.raiffeisendirect.ch ; *.bkb.ch ; *.lukb.ch ; *.zkb.ch ; *.onba.ch ; e-banking.gkb.ch ; *.bekb.ch ; wwwsec.ebanking.zugerkb.ch ; netbanking.bcge.ch ; *.raiffeisen.ch ; *.credit-suisse.com; *.bankaustria.at ; *.bawagpsk.com ; *.raiffeisen.at ; *.staticubs. com ; *.bawag.com ; *.clientis.ch ; clientis.ch ; *bcvs.ch ; *cic.ch ; www.banking.co.at ; *oberbank.at ; www.oberbankbanking.at ; *baloise.ch ; *.ukb.ch ; urkb.ch ; *.urkb.ch ; *.eek.ch ; *szkb.ch ; *shkb.ch ; *glkb.ch ; *nkb.ch ; *owkb.ch ; *cash.ch ; *bcf.ch ; *.easybank.at ; ebanking.raiffeisen.ch ; *.onion ; *bcv.ch ; *juliusbaer.com ; *abs.ch ; *bcn.ch ; *blkb.ch ; *bcj.ch ; *zuercherlandbank.ch ; *valiant.ch ; *wir.ch |
호스트에서 프록시를 설정해두면 외부로 나가는 데이터는 설정해둔 프록시를 통해 나가게 된다. 공격자는 [그림 4]와 같이 이 프록시 서버 주소를 자신의 토르 네트워크 주소로 설정함으로써, Proxifier를 통해 전달된 패킷이 자신에게 전송되도록 했다.
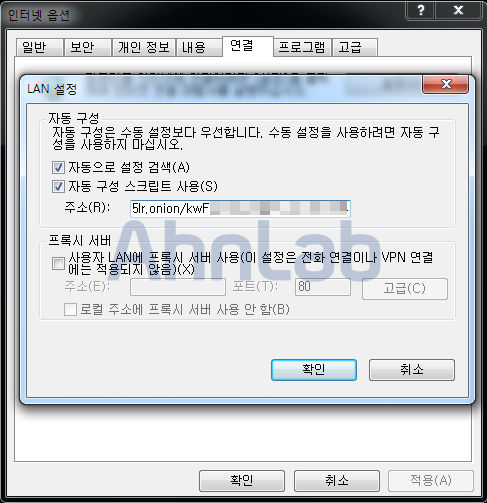
[그림 4] 프록시 설정 조작
지금까지의 공격 과정을 간단히 그림으로 나타내면 [그림 5]와 같으며, 이러한 공격 유형을 중간자 공격(man in the middle attack)이라고 한다. 프록시가 조작되어 공격자를 거쳐 전달될 경우, 오가는 과정 중에 정보가 조작되거나 유출될 수 있다.
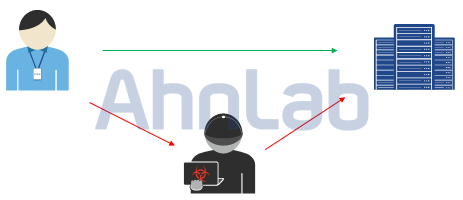
[그림 5] 중간자 공격
이처럼 정상적인 메일로 위장하여 악성코드를 유포하는 사례가 지속적으로 발생하고 있으며, 여전히 주요한 보안 위협으로 이어지고 있다. 따라서 위 사례와 유사하거나 의심스러운 메일을 확인하는 경우, 사용자들의 각별한 주의가 필요하다.
V3 제품에서는 해당 악성코드를 다음과 같은 진단명으로 탐지하고 있다.
<V3 제품군의 진단명>
W97M/Dropper (2016.09.29.00)
- AhnLabASEC대응팀


