


IoT 플랫폼에서의 보안 해결책은?
사물인터넷(Internet of Things, 이하 IoT)은 환경이 변화하면서 기존의 기술이 ICT(Information and Communication Technologies)로 융합되고 분리되는 과정에서 나온 새로운 용어일 뿐 특별히 새로운 개념은 아니다. 그러나 최근 디바이스 기술이 빠르게 발전됨에 따라 네트워크로 단말을 제어하여 단순한 정보만을 제공했던 과거와 달리 다양한 정보를 생산해내는 엔드포인트(Endpoint) 역할로 확대되어가고 있어 보안의 접근에 있어서도 변화가 필요한 상황이다.
이 글에서는 IoT 환경에서 고객의 비즈니스를 어떻게 안전하게 보호할 수 있는지에 대해 알아보고 안랩의 IoT 보안 플랫폼에 대해서 살펴본다.
ICT의 발달은 우리 주변의 다양한 사물들의 네트워크화를 촉진시켜 모든 것이 연결되는 초연결사회를 도래시켰다. 초기 IoT는 M2M(Machine to Machine), 즉 주로 대규모 인프라 설비나 산업 시설을 대상으로 설비의 운영 효율을 높이는데 초점을 맞췄다. 그러나 최근 IoT 환경은 모바일, 클라우드, 빅데이터와 같은 다른 IT 기술과의 연계를 통해 한 단계 더 진보된 사업 모델을 제시하는 것에 초점이 맞춰져 있다.
글로벌 기업의 IoT 플랫폼 기반 서비스
그럼 IoT 플랫폼 기반의 서비스를 진행하는 글로벌 기업들은 어떻게 접근을 하고 있을까?
애플은 지난 2015년 스마트폰으로 집안의 기기들을 제어하는 스마트홈 플랫폼인 ‘홈킷(HomeKit)’을 출시했다. 이를 통해 집안의 조명과 온도조절은 물론 창문의 그늘까지도 제어할 수 있는 서비스를 제공한다. 홈킷은 iOS9부터 지원되며 스마트기기를 제어하는 허브 역할을 주도하고 있다. 특히 아이폰, 아이패드 등 애플의 디바이스를 비롯해 이와 연결된 아이클라우드(iCloud), 아이튠즈(iTunes) 등과의 결합으로 스마트홈 영역의 IoT 플랫폼 서비스를 보여주었다.
구글도 지난 2015년 스마트홈 관련 새로운 IoT 플랫폼을 발표했다. 기존 스마트홈 플랫폼인 ‘네스트(Nest)’보다 진화된 IOT 전용 운영체제인 '브릴로(Brillo)', 개방형 표준 통신 규약인 '위브(Weave)' 등이다. 즉, 구글의 IoT 플랫폼에서 브릴로는 IoT 시스템의 구동을, 위브는 IoT 기기와 클라우드 서버, 스마트폰 사이의 통신을 담당한다.
삼성전자도 초소형 규격 그리고 최고 수준의 저전력 IoT 통합 개방형 플랫폼인 ‘아틱(ARTIK)’을 전세계에 공개했다. 아틱은 내장된 기능에 따라 조금씩 차이는 있으나 CPU를 비롯하여 D램, 낸드플래시, 블루투스 등을 통합시킨 SoC(System-on-Chip) 형태의 통합형 개발보드이다. 여기에 개방형 하드웨어 위에서 동작하는 소프트웨어 플랫폼인 ‘아두이노(Arduino) OS’를 접목했다. 더불어 오픈 클라우드 영역에 스마트싱스(SmartThings)의 '사미(SAMI)'를 결합시킴으로써 아틱 플랫폼 기반 하에서 어떠한 기기와도 연동이 가능하도록 접근성을 높였다.
IoT 산업의 성장과 보안 위협
위에서 언급한 것과 같이 글로벌 기업마다 IoT 플랫폼 기반의 서비스를 마련하는 이유는 IoT 디바이스 수나 시장 규모의 예측을 통해서 확인할 수 있다. .
글로벌 리서치 기관인 가트너는 IoT 디바이스 수가 2016년 64억개에서 2020년까지 208억개로 증가할 것으로 예측했다. 또한 IoT 디바이스의 개당 평균 가격을 대략 145달러로 추정했을 때 2020년 시장 규모를 총 3조 달러로 전망했다. 이 밖에 프리스티지 애널리틱스에서는 스마트홈 시장을 2016년 690억 달러에서 2020년 1,115억 달러로 확대될 것으로 내다봤다.
이렇게 큰 폭의 성장이 예상되는 IoT 산업은 ICT 기반 기술과의 융합을 동반하는 복잡한 기술생태계를 형성하고 있기 때문에 영역을 넘나드는 크로스 도메인(Cross Domain)과 크로스 계층(Cross Hierarchy)의 보안 기술 개발이 필요하다.
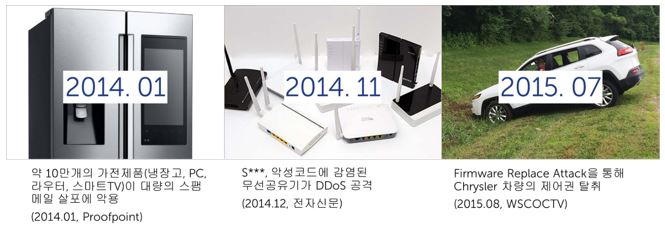
현재 TV와 냉장고 같은 가전제품에서부터 자동차 해킹을 통한 원격제어에 이르기까지 IoT 디바이스의 확대로 인한 보안의 위협이 지속적으로 증가하고 있다. 그로 인한 기업의 비즈니스 문제와 국가 차원의 사회적 문제까지로 크게 확대되어 이슈화될 것으로 예상된다.
실제 발생한 사례를 보면, 10만 개의 가전제품이 대량의 스팸 메일에 악용되어 정상적인 서비스가 불가능하게 하고, 차량의 펌웨어를 변조하여 제어권을 획득한 후 차량의 안전을 위협하는 일들이 발생했다([그림 1] 참고).
이러한 보안 위협은 가전, 차량과 같은 특정 도메인에만 국한된 것이 아니라 다양한 산업 영역에서도 발생되고 있다. 예를 들어 ▲개인정보나 스마트홈과 같은 단말기 영역 ▲취약한 공유기 해킹과 같은 네트워크 ▲ 산업용 제어시스템과 같은 기반시설의 공격 등에서 이러한 양상이 나타나고 있는 상황이다.
이렇게 발생된 주요 해킹의 공격 방법은 주로 네트워크 취약점을 해킹하거나 직접적으로 디바이스를 해킹하여 제어권을 뺏는 방식이다. 이를 디바이스 해킹이라고 하며, 하드웨어를 제어하는 소프트웨어인 펌웨어를 해킹하는 것으로 응용 SW의 제어권이 해커에게 넘어가게 되는 것을 의미한다.
또한 사물인터넷 서비스 확산으로 인터넷에 연결된 디바이스 자체가 사이버 해킹의 대상이 됨에 따라 보안에 대한 위협이 더욱 증가했다. 실제 국내외에서 여러 해킹 사례가 있었으나 저전력과 저사양의 플랫폼 제약으로 인해 전통적인 보안 방법으로 이러한 환경을 보호하기에는 아직 충분하지 않은 상황이다. 따라서 IoT 플랫폼에 적합한 다양한 보안 기술이 적용되어야 할 필요성이 생겨나기 시작했다.
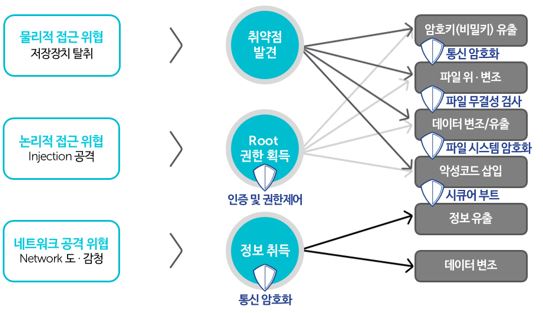
공격 위협의 접근 방식 측면으로 IoT 보안 위협을 살펴보면 ▲물리적 접근 위협 ▲논리적 접근 위협 ▲네트워크 공격 위협 등 3가지가 있다([그림 2] 참고).
우선 물리적 접근 위협으로는 저장장치 자체를 직접 탈취하여 펌웨어를 분석한 후 취약점을 발견하여 암호키 유출, 파일 위∙변조, 데이터 변조∙유출, 악성코드 삽입 등의 행위가 가능하다. 또한 논리적 접근 위협으로는 대표적으로 인젝션 공격을 들 수 있다. 이는 정상적인 프로세스의 인젝션 공격을 통해 루트(Root) 권한을 획득할 수 있으며, 이를 통해 암호키 유출이나 데이터 변조∙유출 행위를 할 수 있다. 이외에도 네트워크 도∙감청을 통해 획득된 정보를 외부 C&C 서버와 통신하여 데이터를 유출할 수 있는 네트워크 공격도 발생할 수 있다.
물론 이러한 각각의 보안 위협에 따라 인증, 권한 제어, 암호화 같은 전통적인 보안기술이 존재한다. 하지만 IoT 플랫폼에는 구조적 제약 사항들이 있다.
첫째, 급증하는 악성코드에 대해 기존의 시그니처 매칭 기술로 대응하기에는 한계가 있다. 둘째, IoT 플랫폼에 최적화하여 소형화된 반도체에 기존의 복잡한가 보안 기술을 적용하는데 어려움이 있다. 셋째, 최신의 보안 상태를 유지하기 위한 보안 업데이트나 패치를 수행할 경우 재인증과 같은 비용이 많이 소요된다. 결론적으로, 최근 다양한 IoT 플랫폼에 기존 고비용의 보안 기술을 적용하기에는 적합하지 않다는 것이다.
IoT 공통보안 7대 원칙
그렇다면 IoT 플랫폼에서의 보안 문제는 어떻게 해결해야 할 것인가.
앞서 언급한 것과 같이 IoT 플랫폼 환경에서의 보안의 문제가 대두되고 있지만, 지금까지는 기본적으로 고려되어야 하는 공통보안 원칙이 없었다. 그러나 이러한 문제를 해결하기 위해 IoT 국제 표준 인증인 원엠투엠(oneM2M)이 생겨났으며, 올신 얼라이언스(AllSeen Alliance), OIC(Open Interconnect Consortium) 등을 통해 다양한 기업들이 비즈니스 환경을 주도하기 위한 표준화 경쟁에 나서고 있다.
국내에서는 지난 2014년 10월 미래부에서 ‘IoT 정보보호 로드맵'을 수립하여, 하드웨어 기반의 경량∙저전력 암호모듈 사용과 SW 위∙변조 방지기능이 내재된 보안운영체제로 사물 보안문제를 해결하도록 제시했다. 여기에는 IoT 플랫폼과 서비스에 대한 설계, 유통과 공급, 유지보수에 이르기까지 모든 단계에 걸쳐 보안을 내재화하는 내용을 담고 있다. 또한, KISA 주관으로 구성된 IoT 보안얼라이언스에서는 「IoT 공통보안 7대원칙」을 제정하여 IoT 보안에 대한 세부 가이드라인을 공유했다.
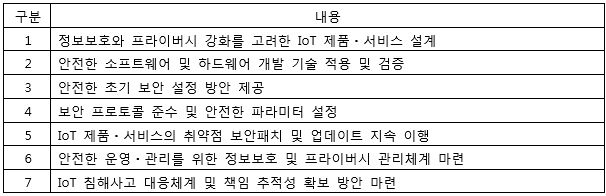
[표 1] IoT 공통보안 7대 원칙(*출처: KISA)
이 7대 원칙에는 IoT 장치와 서비스의 제공자(개발자) 그리고 사용자가 제품설계에서부터 침해사고 발생 시 책임 추적성까지 전체 영역의 보안요구사항을 고려해야 하는 내용이 포함되어 있다.
IoT 플랫폼 보호를 위한 보안 요소 기술
사물인터넷 정보보호 로드맵에서 제시하고 있는 IoT 플랫폼에 대한 보안 대책은 사실 새로운 보안 기술은 아니다. 이미 2003년 인텔, AMD, IBM 등이 설립한 트러스티드 컴퓨팅 그룹(Trusted Computing Group, TCG)에서 관련 기술 표준을 만들어 배포한 바 있다. 이러한 표준에 근거하여 실제 애플의 iOS 보안 아키텍처나 삼성의 녹스(Knox) 보안 플랫폼에 적용되기도 했다.
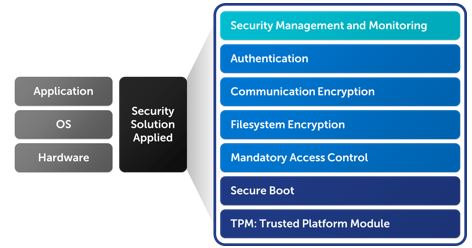
이 TCG 표준에는 시스템온칩(SoC)의 형태인 TPM(Trusted Platform Module)과 같은 하드웨어 영역의 보안부터 시큐어 OS, 암호화∙인증, 통합 관리 영역까지 대표적으로 7개의 보안 영역이 포함되어 있다.
지금부터 이 7개의 보안 영역에 대해 자세히 살펴보자.
■TPM(Trusted Platform Module)
IoT 환경은 사물(Things)에 대한 접근이 용이하여, 아무리 강력한 인증체계와 암호를 사용한다해도 키(Key)를 소프트웨어로 저장할 경우 쉽게 해독이 가능하여 위험에 노출될 확률이 높다. 따라서 키의 복제나 변조가 불가능하도록 하드웨어 기술을 사용해야 하는데 이 부분에 TPM을 활용한다. TPM은 마이크로소프트, 인텔 등이 참여하는 트러스티드 컴퓨팅 그룹(TCG)에서 만든 표준기술로 소프트웨어 기반 보안기술의 한계를 극복하기 위해 등장했다. TPM은 국제표준(ISO/IEC 11889)의 보안전용 마이크로프로세서로 디바이스 식별과 인증 그리고 암호화와 장치의 무결성을 보장하는 시큐어부팅 기술을 이용할 수 있다. 시큐어부팅 과정에서 UEFI, OS 로더, 커널, 시스템 드라이버, 시스템 파일 등을 각각 암호화한 고유의 해시값을 TPM에 저장한다. 그 뒤 IoT 기기를 부팅하거나 새로운 실행 명령이 내려질 때마다 내부 소스코드에 대한 고유 해시값을 TPM에 저장한 해시값과 대조해 위·변조 여부를 확인한다. 그러나 TPM의 경우 보안성이 뛰어나고 응용할 수 있는 부분도 다양하지만 상대적으로 고가라는 단점이 있다. TPM의 대안으로 AES(Advanced Encryption Standard)나 ECC(Error Correction Code)와 같은 알고리즘 등을 적용한 소형 암호 인증 전용 칩을 사용하면 가격 부담 없이 강력한 인증과 암호 기능을 적용할 수 있다.
■시큐어 부트(Secure Boot)
‘시큐어 부트’ 역시 TCG에서 개발한 안전 부팅 기술이다. 소프트웨어의 무결성을 훼손하는 위·변조 행위를 탐지·복구함으로써 제로데이 공격이나 봇, 백도어 등의 위협에 미탐이나 오탐 없이 대응할 수 있다. 디바이스에서 전원을 켜고 OS가 시스템 통제권을 가져가기 전에 리눅스커널과 시스템의 암호화된 서명을 확인하고, 보안 인증된 파일의 경우에만 실행하게 한다. 부팅이 완료된 후에는 수시로 커널과 시스템 파일을 체크해 훼손된 경우 원래의 이미지로 복원시켜 시스템의 무결성을 확보하는 것이다.
■MAC(Mandatory Access Control)
강제적 접근 제어(Mandatory Access Control, MAC)는 낮은 수준의 주체가 높은 수준의 객체의 정보에 접근하는 것을 제한하는 접근 제어기술이다. 정상적인 애플리케이션은 리소스 접근에 대해 리눅스 커널에서 제공되는 SMACK(Simple Mandatory Access Control Kernel)이라는 모듈을 통해 허용이 가능하다. 반면 악성코드가 포함된 비정상적인 애플리케이션은 사전에 정의된 허용 가능한 접근 정책, 즉, 화이트리스트 정책이 없기 때문에 리소스 접근을 거부(Deny) 당하게 된다. 이 기술을 좀 더 자세히 설명하면, LSM(Linux Security Module) 인터페이스를 통해 리소스 접근을 할 때 기본적으로 리눅스 커널에서 제공되는 보안 모듈을 이용하게 된다. 이때 사용자가 정의한 화이트리스트의 유무에 따라 리소스 접근을 허용하거나 거부할 수 있게 하는 커널 보안 기술로 기존에 알려지지 않은 악성코드나 지능형 위협(APT) 공격과 같은 대응에 강력한 보안을 제공하는 특징을 갖는다.
■파일 시스템 암호화(File System Encryption) 및 통신 암호화(Communication Encryption)
앞서 언급했듯이 IoT 플랫폼의 경우, 저장 장치를 떼어내어 쉽게 정보를 획득할 수 있기 때문에 개인정보나 금융정보 등 중요 정보의 탈취를 예방하기 위해 반드시 암호화가 필요하다. 파일 암호화 관련 공개 기술은 eCryptFS를 사용할 수 있다. 통신 암호화는 공개된 SSL(Secure Socket Layer), IPSec 표준 암호화 프로토콜 등을 이용하여 IPSec VPN과 SSL VPN을 활용하여 센서와 게이트웨이간 또는 센서와 서버간 통신을 암호화하여 중요정보 유출이나 가로채기 공격 등을 방어할 수 있다.
■인증(Authentication)
사용자∙기기∙애플리케이션 인증의 경우, 제조사 서명 검증과 같은 애플리케이션단의 기기인증과 OTP/패스워드와 같은 사용자 인증이 있다. 최근에는 기존 패스워드와 같은 보안 방법에 추가적으로 보안을 높이기 위해 FIDO(Fast Identity Online)와 같은 인증 프로토콜을 사용한다. 대표적인 것으로 삼성페이와 같은 모바일 결제 서비스에서 사용자 인증으로 활용되고 있다.
■보안 관리(Security Management)
마지막으로 살펴볼 것이 관리와 운영측면에서의 보안이다. 기존의 대부분 사물(Things)은 패치나 업그레이드 시의 보안 문제에 대해 제대로 구현된 사례가 많지 않다. 하지만 업데이트 서버 해킹을 통한 업데이트 파일 변조는 동시 다발적인 오작동을 유발하여 대형사고로까지 이어질 수 있는 매우 심각한 문제이다. 따라서 단말에 대해 전자서명을 이용한 패치 파일 무결성을 보장하고 디바이스 위치와 상태추적, 장애발생 감시, 성능검사, 펌웨어 업그레이드 등을 위해 TR-069(Technical Report 069) 프로토콜, OMA-DM(Open Mobile Alliance-Device Management) 프로토콜을 사용한다. 디바이스에 대한 전반적인 보안관리를 중앙 서버에서 모니터링을 하면서 최신 보안 정책을 유지하는 것이 중요하다.
지금까지 IoT 플랫폼을 전체적으로 보호할 수 있는 보안 요소기술을 살펴보았다. 이론적으로는 보안 하드웨어, 보안 OS, 개발환경 통합 등 다양한 보안 요소 기술을 적용하면 안전한 IoT 플랫폼을 구현할 수 있다. 하지만 앞서 소개한 모든 기술을 최소화된 단말에 적용하기란 현실적인 어려움이 존재한다. 따라서 비즈니스에 적합한 플랫폼을 선정하고 해당 하드웨어, OS 환경에 최적화된 보안 표준 요소기술을 활용하는 것이 무엇보다 중요하다.
IoT 보안 이슈와 사례: 스마트홈 보안 위협
지금부터는 IoT 플랫폼 영역의 하나인 스마트홈 영역에 대해 좀 더 알아보고자 한다. 2000년대 초반 가전업체들은 전력선을 활용해 집안의 냉장고·세탁기를 원격 조정하는 시스템을 선보였다. 여기에 ‘스마트(Smart)’라는 단어가 붙으면서 확장되어 불리게 된 것은 2010년 이후다.
세계적인 수준인 한국의 스마트 가전과 네트워크 통신 기술에 비해 스마트홈은 아직 저조한 보급률을 보이고 있다. 하지만 스마트홈 시장은 네트워크 연결 가속화에 따라 국내 스마트 가전과 통신 업체들로부터 새로운 성장 동력으로 기대를 모으고 있는 상황이다. 이러한 변화 속에서 통신사들은 스마트홈 시장의 주도권을 선점하기 위해 LTE 무선망이나 기가급 유선망을 통한 홈네트워크 시스템 개발에 주력하고 있다.
이러한 스마트홈 환경에 있어서의 보안은 과연 안전할까?
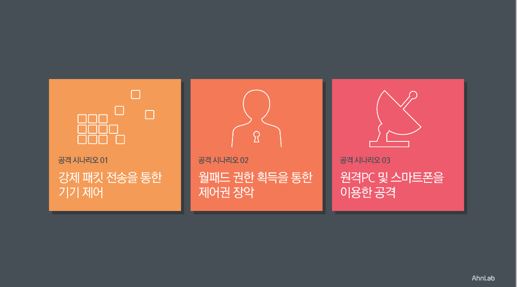
안랩은 공동주택에서 홈네트워크의 허브 역할을 하고 있는 월패드 시스템에서 발생할 수 있는 보안 위협을 분석했으며, 대표적으로 3가지 형태의 공격을 확인했다. 월패드를 이용한 공격 3가지는 ▲ 강제 패킷 전송을 통한 기기 제어 ▲ 월패드 권한 획득을 통한 제어권 장악 ▲ 원격으로 PC와 스마트폰을 이용한 공격 등이다.
그럼 각각의 공격과 대응을 위해서는 어떤 보안 기술을 사용할 수 있는지 살펴보자.
■강제 패킷 전송을 통한 기기 제어 공격과 대응 방법
공격자는 동일 세대의 네트워크 망의 패킷을 캡처한 후 변조된 패킷을 발생시켜 월패드 접속한다. 이를 통해 집안 내의 조명과 도어락 등의 기기를 제어하며, 도청과 도촬도 가능하다.
이 경우의 보안 방법으로는 앞에서 소개한 커널 접근제어 기술인 LSM의 MAC 방식을 이용하는 것이다. 이 기술을 통해 네트워크에서 보내는 패킷의 상태를 확인하여 해당 패킷의 정상 유무를 확인하고 비정상적 접근의 경우 제어 명령을 차단시키는 것이 가능하다.
■월패드 권한 획득을 통한 제어권 장악 공격과 대응 방법
공격자는 월패드의 계정정보를 탈취하여 월패드의 제어권을 장악한 후 감염된 월패드 실행파일을 실행시켜 홈네트워크에 연결된 스마트기기에 임의의 공격을 시도할 수 있다.
이에 대해 화이트리스트 검사를 통한 실행파일 변조 여부 확인 후 커널 접근제어 기술인 MAC을 이용하여 파일 시스템 변조 공격에 대한 방어가 가능하다.
■원격으로 PC와 스마트폰을 이용한 공격과 대응 방법
공격자가 원격에서 월패드 시스템 서버에 접근할 때 비 암호화 통신이나 네트워크 로그인 세션관리에서의 취약점을 이용하여 공격을 시도할 수 있다. 이는 통신시 아이디, 패스워드가 그대로 노출된 정보를 활용하거나 데이터 재생 공격 등을 통해 제어가 가능하다.
이에 대한 보안 대책은 기기 인증이나 사용자 인증을 통해 1차로 방어가 가능하고, 추가적으로 통신 구간 자체를 암호화하는 방법으로 원격제어 공격을 원천적으로 예방할 수 있다.
안랩이 분석한 3가지 공격 방법 이외의 다른 공격을 예방하기 위해서는 전 세대의 기기의 안정성을 유지해야 한다. 이를 위해 전자서명을 이용한 업데이트나 패치 파일을 중앙에서 제공함으로써 최신의 보안 정책이 실시간 적용될 수 있어야 한다.
안랩의 IoT 보안 플랫폼
지금까지 TCG 기반의 IoT 플랫폼의 보안 요소 기술과 스마트홈 보안 위협에 대해 알아보았다. IoT 보안 위협은 아직 멀게 느껴지지만 실제로 취약점이 존재하고 이를 악용한 보안 사고들이 발생하고 있다. 특히, IoT 보안 위협은 금전적인 손해 정도로 그치는 것이 아니라 프라이버시 침해, 사회적 재해, 인명 사고로 이어질 수 있을 만큼 위협적이므로 지금이라도 보안에 대한 준비가 필요하다.
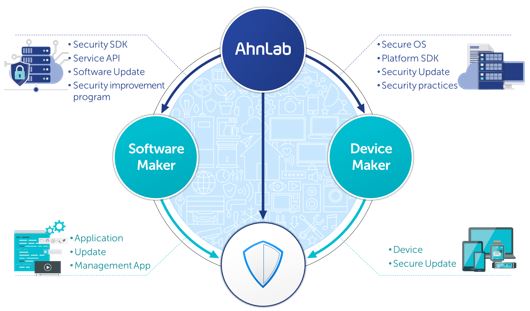
안랩은 IoT 플랫폼을 안전하게 보호하기 위해서 FIDO와 같은 진보된 사용자 인증은 물론 데이터 암호화나 통신 암호화 기술에서부터 애플리케이션 및 네트워크 기반의 커널 보안 기술까지 IoT 플랫폼의 전체 영역에 대해서 보안을 제공하기 위해 노력하고 있다. 특히, 스마트홈과 관련된 비즈니스 분야에서 다양한 IoT 디바이스 제조사나 소프트웨어 개발사들과의 협력을 통해 안전한 IoT 환경을 만들어 나가는데 주력할 방침이다.
- AhnLab매니지먼트개발실 한태수 실장


