


포켓몬 잡으랬더니 내 파일을…!
랜섬웨어 유포 방식이 나날이 교묘해지고 있다. 특히 더 많은 사용자들의 감염을 유도하기 위해 최신 핫 트렌드와 관련된 파일로 위장하여 유포하는 사례가 늘어나고 있다. 최근에는 전세계적으로 선풍적인 인기를 끌고 있는 ‘포켓몬고(Pokemon Go)’ 게임으로 위장한 랜섬웨어가 등장하여 사용자들을 위협하고 있다.
포켓몬고는 현실 세계에서 직접 즐기는 모바일용 증강 현실 게임이다. 애니메이션 ‘포켓몬스터’ 속의 친근한 캐릭터와 스토리에 증강 현실 기술을 접목했다. 한국에서는 아직 공식 출시되지 않았다. 하지만 강원도 속초, 울산 간절곶에서 포켓몬고가 실행된다는 소식이 퍼지자 많은 게임 유저들이 게임을 하기 위해 속초, 울산에 방문하는 진풍경이 펼쳐질 만큼 한국에서도 단연 화젯거리다.
출시 한 달 만에 폭발적인 매출과 다운로드 수를 기록하고, 5개 분야에서 신기록을 달성하여 기네스북에 등재되기까지 했다. 한국뿐 아니라 세계적으로 인기를 얻고 있는 이 게임으로 위장한 랜섬웨어까지 등장해 사용자들의 각별한 주의가 필요하다.
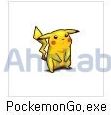
해당 랜섬웨어는 [그림 1]과 같이 게임 대표 캐릭터를 아이콘으로 사용했다. 사용자가 정상적인 게임으로 인식하도록 위장한 것이다. 하지만 실체는 시스템 내 파일을 암호화하는 랜섬웨어다.
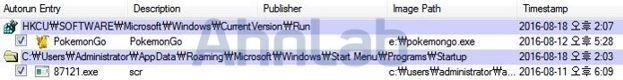
파일을 실행하면 악성 행위를 시작한다. 감염된 시스템 내 모든 드라이브 루트 경로에 자기 자신을 복사하고, [표 1]의 경로에 추가 악성 파일을 생성한다. \시작프로그램\ 경로에 악성 파일을 생성했다.

생성된 악성 파일은 [그림 2]에서 보듯 시스템이 시작할 때마다 자동 실행되도록 설정된다.
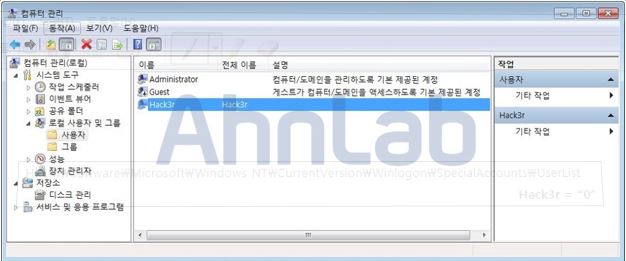
이후에는 레지스트리 항목을 변경한다. UserList 항목에 “Hack3r”이라는 레지스트리를 추가하여, [표 2]와 같이 시스템 내 “Hack3r”이라는 관리자 계정을 생성한다. 레지스트리 값을 0으로 설정한 것을 볼 때, 사용자에게 해당 계정이 보이지 않게 숨기고자 했음을 알 수 있다.

[표 2]의 레지스트리 항목 추가로 인해 “hack3r”이라는 이름의 관리자 계정이 생성되었음을 [그림 3]에서 확인할 수 있다.
해당 랜섬웨어는 [표 3]의 주소로 네트워크 연결을 시도하나, 분석 당시에는 네트워크 연결로 인한 추가 악성 행위는 이뤄지지 않았다.

이 랜섬웨어에 감염되면 시스템 전체 화면이 [그림 4]와 같이 변경된다. 게임 캐릭터와 함께 아랍어 메시지가 나타난다. 아랍어를 쓰는 국가 사용자들을 대상으로 했음을 알 수 있다. 아랍어 메시지를 번역해보면 ‘PC 내 파일들이 암호화됐으니, 암호화된 파일을 복구하려면 메일로 접촉하라’는 내용이다.
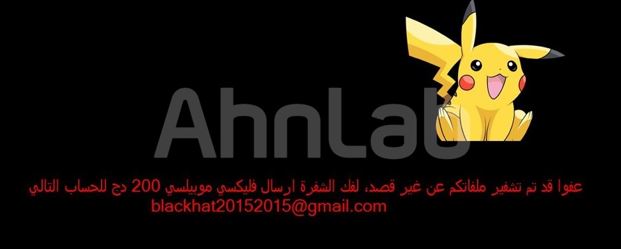
변경된 화면이 시스템 전체 화면을 가득 채우고 있으므로 다른 작업에도 방해를 받지만, 작업관리자(단축키: Ctrl+Alt+Del)에서 실행 중인 악성 파일을 종료시키면 [그림 4]의 화면은 사라진다.
해당 랜섬웨어는 [표 4]의 확장자를 가진 파일들을 암호화한다.

분석 결과, 이 랜섬웨어는 교육용으로 제작하여 공개된 히든티어(Hidden-Tear) 랜섬웨어의 소스코드를 활용하여 제작됐음이 밝혀졌다. 교육용으로 제작된 소스코드까지 악용하여 사용자에게 피해를 주는 만큼, 다음 예방법을 참고하여 랜섬웨어에 감염되지 않도록 주의해야 한다.
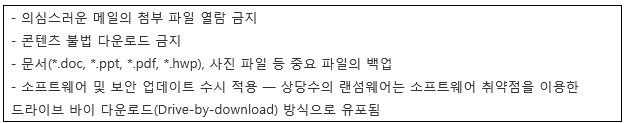
[표 5] 랜섬웨어 감염 예방법
V3 제품에서는 해당 랜섬웨어를 다음과 같은 진단명으로 탐지하고 있다.
<V3 제품군의 진단명>
Trojan/Win32.Ryzerlo (2016.08.17.00)
Trojan/Win32.Ransom (2016.08.18.04)
- AhnLabASEC대응팀


