


변화 속에서 흔들림 없는 대응을 말하다
안랩은 지난달 공공 및 교육 기관의 보안 책임자를 대상으로 ‘안랩 ISF Square 2016(이하 ISF 스퀘어 2016)’를 진행했다. ISF 스퀘어 2016은 지난 4월 은행 및 카드사를 시작으로 증권사, 건설사, 유통사에 이어 공공 및 교육 기관까지 2개월 여 동안 6개 분야의 정보보호최고책임자(CISO) 및 보안 책임자 200여 명을 직접 만나 산업군별 특성에 따른 ‘맞춤형 보안 전략 및 솔루션’을 제공했다.
지난 6월 8일, 서울 양재동 L타워에서 공공 및 교육기관을 위한 ISF Square 2016이 개최됐다. 이날 약 80명의 공공 및 교육기관 보안 책임자가 참석한 가운데, 안랩은 변화하는 IT 환경의 최신 보안 위협에 대한 상세한 정보와 대응 전략을 공유했다.
▲ 권치중 안랩 대표이사는 “고객이 현장에서 느끼는 어려움을 듣고 경험과 정보를 공유함으로써 해법을 찾는 것이 ISF 스퀘어의 취지”라고 말했다.
권치중 안랩 대표이사는 환영사를 통해 “공공기관의 보안은 국가 안보와 시민들의 정보 보호에 밀접한 관계가 있는 만큼 최신 IT 환경의 변화와 끊임없는 신종 공격으로 인해 고민이 크다”며 “ISF 스퀘어를 통해 최신 위협 동향과 안랩의 전문적인 정보를 공유함으로써 공공 및 교육기관 보안 책임자의 어려움을 해결하는데 도움이 되길 바란다”고 전했다.
치명적인 랜섬웨어, ‘무엇’이 중요한가
분야를 막론하고 현재 가장 심각한 보안 이슈는 랜섬웨어다. 특히 최근 세무 관련 분야에서도 랜섬웨어에 감염된 사례가 있었던 것으로 알려지면서 이제 공공 기관도 랜섬웨어로부터 자유로울 수 없다는 것이 전문가들의 지적이다.
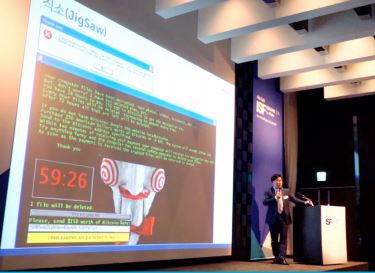
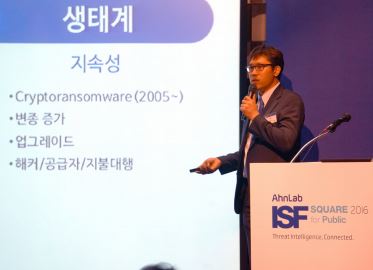
이와 관련해 ASEC대응팀 박태환 팀장은 ‘랜섬웨어를 통해 살펴보는 최신 보안 트렌드’라는 주제로 주요 랜섬웨어의 특징과 최신 랜섬웨어 공격 기법의 변화를 설명했다. 박태환 팀장은 “지난해 말부터 랜섬웨어 제작자들이 개인에서 기업으로 공격 대상을 확대하고 조직적인 공격을 시작했다”고 전했다. 이어 “랜섬웨어 등 최신 위협은 단순히 사람이 조심해서 대응할 수 있는 수준이 아니다”라며 “이제 공공기관에서도 조직적이고 입체적인 대응을 고민할 필요가 있다”고 강조했다. 박태환 팀장이 강조한 입체적인 대응이란 이메일 등 외부에서 유입되는 것뿐만 아니라 내부 컴퓨터간 통신 구간에 대한 모니터링과 조치 등을 포함한다.
안병무 안랩 제품기획팀 차장은 ‘지능형 보안 위협에 대한 최선의 대응 방안’이라는 주제로, 공공 및 교육기관의 IT 환경에서 랜섬웨어 등 최신 위협에 실질적으로 대응할 수 있는 방법을 설명했다. 안병무 차장은 “흔히 공공기관에서는 망분리 환경이기 때문에 랜섬웨어 감염으로부터 안전할 것이라고 생각하기 쉽다”고 지적했다. 그러나 실제로는 망 연계 솔루션을 통해 1일 평균 1만 개의 파일 이동이 이루어지는 경우가 많다는 것. 또 내부 정책에 따라 사전 승인된 이동식 저장장치를 업무망 환경에서 이용하는 경우도 있어 공공기관도 랜섬웨어 등 악성코드 위협으로부터 자유롭지 않다는 것이다.
안병무 차장은 “랜섬웨어 등 고도화된 악성코드에 대응하기 위해서는 망 연계 부분에 대한 고려도 필요하다”고 강조하고 “네트워크 샌드박스 기반의 대응과 엔드포인트단 대응이 반드시 연계되어야 하며, 최근 스피어 피싱을 이용한 내부 침입이 증가하는 만큼 이메일 필터링에 대한 대응도 생각해야 한다”고 덧붙였다. 이와 관련해 지능형 위협 대응 솔루션인 AhnLab MDS는 ‘실행보류(Execution Holding)’ 기능을 이용해 엔드포인트단에서 랜섬웨어가 동작하는 것 자체를 방지한다. 또한 MTA 기능을 통해 의심스러운 메일을 사전에 차단 및 격리할 수 있어 공공기관의 랜섬웨어 대응에 해법이 될 수 있을 것으로 보인다.
보안 진단? 적극적으로 조치하라!
시민의 생활과 밀접한 관계가 있는 공공 및 교육기관의 보안은 일반 기업과는 다를 수 밖에 없다. 그러다 보니 망분리 등 까다로운 조치와 다양한 컴플라이언스 준수가 요구된다. 특히 시민들의 중요 정보를 처리하는 공공 기관의 엔드포인트 시스템에 대한 보안 요구 사항은 더욱 강조되고 있다. 이와 관련해 김창희 안랩 제품기획팀 팀장은 ‘실제 사례를 통한 엔드포인트 보안 구축 전략’에 대해 공유했다.
김창희 팀장은 “현재 보안의 흐름은 결국 단말, 즉 엔드포인트에 대한 보안으로 귀결되고 있다”고 설명하고 V3, AhnLab Patch Management, AhnLab 내PC지키미로 구성된 ‘엔드포인트 시큐리티 하드닝(Endpoint Security Hardening)’을 제안했다. 또한 김창희 팀장은 “조직 내 모든 구성원들이 보안 전문가는 아니다”라며 “보안 관리자의 바램이나 기대와는 달리 보안의 갭(gap)이 발생할 수 밖에 없는 만큼 실질적이고 효율적인 조치 방안이 필요하다”고 강조했다. 이와 관련해 AhnLab 내PC지키미는 관리자나 사용자의 조작이 필요 없는 ‘자동 조치’ 기능을 제공해, 일반 내PC지키미의 단순 보안 진단을 넘어 적극적인 해결이 가능하다. 또한, 최근 CMOS 패스워드 설정 현황 점검 기능을 추가해 공공 및 교육기관의 최신 보안 가이드 준수에도 상당한 도움이 될 전망이다.
안전하고 편리한 대민 서비스, 핵심은?
일반 산업 분야의 IT 환경 대비 공공 및 교육기관의 또 다른 특징은 비엑티브엑스(non-Active X)이다. 현재 미래창조과학부와 금융위원회의 주도로 액티브엑스 제거가 진행 중이며, 특히 대민 서비스를 제공하는 공공 기관에서 관심이 많다. 이와 관련해 백민경 안랩 제품기획팀 차장은 ‘액티브엑스 제거 동향 및 실제 사례’라는 주제로 공공 기관의 비엑트비엑스 환경에서의 보안 강화 방안을 설명했다.
백민경 차장은 “구글 크롬, MS 엣지 등의 브라우저에서 더 이상 플러그인 또는 액티브엑스를 지원하지 않게 됨에 따라 온라인 대민 서비스를 제공하는 공공기관에서 여러 이슈가 발생했다”고 설명하고 “특히 대민 서비스를 이용하는 사용자를 보호하기 위해서는 사용자 정보 유출 방지를 위한 보안 솔루션 도입이 필수적이다”라고 강조했다. 일반 사용자들의 시스템은 적절하게 관리되지 않는 경우가 많기 때문에 다양한 취약점에 의한 악성코드 감염이 발생하기 쉽다. 문제는 이러한 시스템에서 대민 서비스를 이용하는 사용자의 아이디, 패스워드, 공인인증서 비밀번호 등이 해킹되는 경우가 있으며, 이 경우 서비스를 제공한 기관에도 책임이 발생한다는 것. 이와 관련해 백민경 차장은 “비엑티브엑스 방식의 솔루션은 백신(Anti-Virus) 수준의 자체 보호 기능이 요구된다”며 “사용자의 시스템이 부팅되는 순간부터 종료될 때까지 모니터링하고 보호할 수 있어야 한다”고 강조했다. 또한 사용자의 IT 환경이 다양해짐에 따라 멀티 OS 및 브라우저를 기본적으로 지원해 사용자 편의성을 제공할 수 있어야 한다고 덧붙였다.
'파트너와 함께 찾아가는 고객 세미나'도 큰 호응
지난 4월 말부터 2개월 여 동안 6개 산업 분야의 정보보호최고책임자(CISO) 및 보안 책임자 200여 명을 대상으로 진행된 ISF 스퀘어 2016를 통해 안랩은 최신 보안 위협 동향에 관한 정보와 각 산업군별 특성에 따른 맞춤형 보안 전략 및 솔루션을 선보였다. 한편 안랩은 서울에서 진행되는 행사에 참석하기 어려운 각 지역의 고객사를 위해 ISF 스퀘어와 동시에 ‘파트너와 함께 찾아가는 고객 세미나’도 진행했다. 지난 5월 24일 전주를 시작으로 대구, 대전 등에서 총 7차례 진행된 이번 행사에는 250명의 각 산업군 및 지역별 보안 책임자들이 참석해 성황을 이뤘다. 특히 한 참석자는 “대부분의 보안 세미나가 서울에서 진행되다 보니 물리적, 시간적 이유로 참석하기 어려웠는데 이번 행사를 통해 최신 보안 위협 동향과 대응 전략에 대해 많은 정보를 얻을 수 있었다"며 만족을 표했다.
안랩 EP사업부문 총괄인 강석균 전무는 “안랩은 앞으로도 ISF 스퀘어나 지역별, 산업군별 파트너와 함께하는 고객 세미나 등을 통해 직접 고객을 만나 소통을 통해 최신 보안 위협에 능동적으로 대처할 수 있는 전략을 만들어나갈 것이다”라고 밝혔다.
- AhnLab콘텐츠기획팀 김동빈 차장