전격 해부, 공포감을 극대화하는 랜섬웨어
개인, 기업을 막론하고 현재 가장 이슈가 되고 있는 보안 위협은 랜섬웨어다. 지난 2015년 4월을 기점으로 국내에서도 랜섬웨어 피해가 잇따라 발생하고 있으며, 새로운 형태와 유포 방법을 이용한 신•변종 랜섬웨어가 지속적으로 발견되고 있다. 안랩이 발표한 2016년 1분기 랜섬웨어 트렌드에 따르면, 최근 랜섬웨어의 두드러진 특징 중 하나는 랜섬웨어 감염창의 디자인이 다양해지고 있다는 점이다. 최근에는 영화 '쏘우(Saw)'의 캐릭터 이미지와 대사를 모방해 피해자의 공포심을 자극하는 랜섬웨어가 나타났다.
최근 유명 캐릭터인 ‘직쏘(Jigsaw)’의 이미지와 대사를 이용한 랜섬웨어가 발견됐다. 직쏘는 공포 영화 '쏘우(Saw)' 시리즈에 등장하는 캐릭터로, 극악무도한 살인범이 자신의 실제 모습을 숨기고 피해자들의 공포감을 극대화하기 위해 이용하는 꼭두각시 인형이다. 끔찍한 모습의 인형과 기괴한 목소리로 위장한 직쏘는 피해자들을 특정한 공간에 가둬놓은 채 “게임 하나 하지(I want to play a game)”라는 메시지와 함께 살인을 시작한다.
이번에 발견된 랜섬웨어는 [그림 2]와 같이 피해자에게 감염 사실을 보여주는 화면에 직쏘 이미지와 함께 이 영화의 대사를 이용하고 있다.
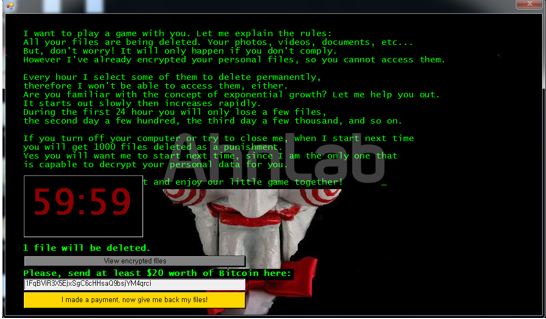
공격자는 감염 화면을 통해 영화에서처럼 규칙(rule)을 설명하고 있다. 즉, 사진, 동영상, 문서 등의 파일을 암호화했으며 비트코인을 지불하지 않으면 매시간 마다 암호화된 파일을 삭제할 것이라고 예고함으로써 피해자의 공포감과 조급함을 극대화하고 지불을 유도하는 것이다.
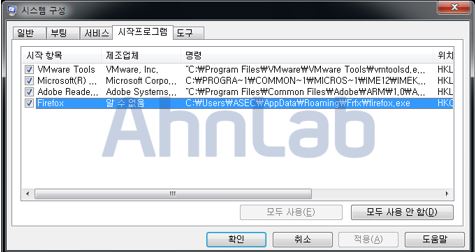
이 랜섬웨어는 사용자 PC의 시작프로그램에 등록되어 사용자가 컴퓨터를 부팅할 때 자동으로 실행되어 [그림 2]의 감염 화면을 지속적으로 노출한다. 이때 파일 속성을 파이어폭스(firefox)로 위장해 사용자의 의심을 피한다.
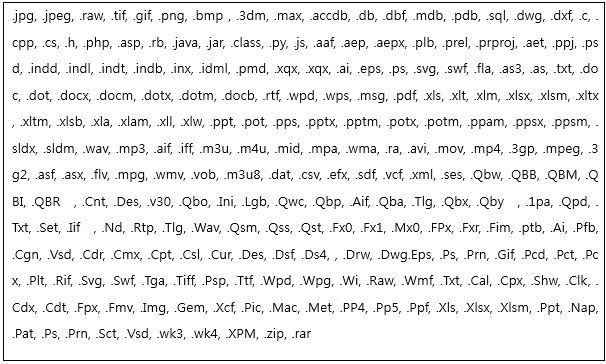
이 랜섬웨어는 감염된 시스템 내에서 특정한 확장자를 가진 파일들을 암호화하는데, 암호화하는 확장자는 [표 1]과 같이 다양하다. 또한 암호화한 파일명의 끝부분에는.fun이라고 추가하는 점도 특징적이다.
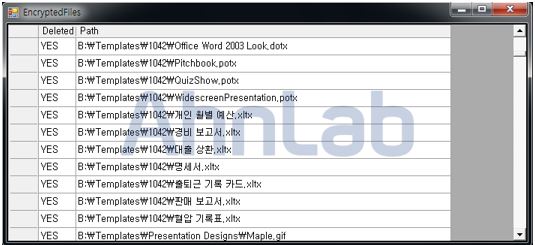
또한 이 랜섬웨어는 감염된 파일과 삭제된 파일 목록을 C:\Users\[사용자명]\AppData\Roaming\System32Work\ 경로의 EncryptedFileList.txt 파일에 저장하고 [그림 4]와 같이 삭제된 파일 목록을 감염 알림창에 UI 형식으로 보여준다.
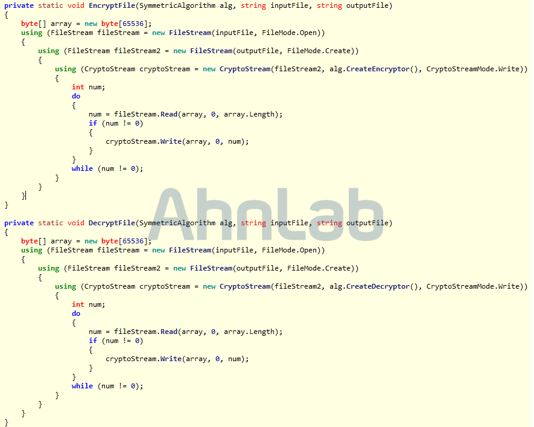
해당 랜섬웨어는 .net framwork로 개발되었으며, 지속적으로 변종이 발견되고 있다. 변종 랜섬웨어를 수집하여 확인한 결과 암•복호화 코드나 파일 속성을 파이어폭스(firefox)로 위장하는 등 상당 부분이 유사해 동일한 제작자가 지속적으로 변종을 유포하고 있는 것으로 추정된다.
V3 제품군에서는 해당 랜섬웨어를 다음과 같은 진단명으로 탐지하고 있다.
<V3 제품군의 진단명>
Trojan/Win32.Filecoder (2016.04.14.05)
Trojan/Win32.Filecoder (2016.04.14.05)
Trojan/Win32.Ransom (2016.04.13.09)
Trojan/Win32.Agent (2016.04.14.04)
Trojan/Win32.Agent (2016.04.14.04)
Trojan/Win32.Jigsaw (2016.04.12.03)
이번 사례를 통해 알 수 있는 것처럼 최신 랜섬웨어는 피해자의 공포감을 극대화하고 금전적 이익을 취하기 위해 심리적•기술적 측면에서 다양한 방법을 모색하고 있다. 문서 파일의 매크로 기능을 이용하거나 취약한 광고 배너를 이용하는 멀버타이징 외에도 자바스크립트, 화면보호기 확장자로 위장한 랜섬웨어도 잇따라 등장하고 있다. 최근에는 랜섬웨어 제작을 대행해주는 RaaS(Ransomware as a service) 방식도 등장해 랜섬웨어의 피해는 더욱 가속화될 전망이다.
랜섬웨어는 암호화 알고리즘을 이용하여 암호화하기 때문에 감염된 이후에는 사실상 파일 복구가 어렵다. 게다가 랜섬웨어 제작자들이 보안 솔루션의 탐지를 우회하기 위해 다양한 방법을 고안하고 있다. 따라서 랜섬웨어에 의한 피해를 최소화하기 위해서는 ▲출처를 알 수 없거나 의심스러운 이메일은 가급적 즉시 삭제하고 ▲평소 중요한 데이터를 백업해두는 등의 노력이 필요하다.
안랩은 V3 제품군과 기업용 지능형 위협 대응 솔루션인 안랩 MDS를 통해 위에 소개한 랜섬웨어를 탐지하고 있다. 랜섬웨어 감염을 방지하기 위해서는 사용 중인 V3 제품의 엔진 버전을 최신 상태로 업데이트해야 하며, MDS 사용 고객은 실행보류(EH, Execution Holding) 기능을 사용하는 것이 바람직하다.
- AhnLabASEC대응팀


