


2016년 1분기 최악의 랜섬웨어, 어떤 게 있나?
1989년 PC Cyborg Trojan(AIDS)이 등장했다. 이 악성코드는 우편물을 통해 각 수신자들에게 배달이 되었고 동봉된 디스켓을 넣고 실행할 경우 90번째 부팅 시 파일을 암호화한 이후 라이선스 비용을 내도록 인질극을 벌였다. 위키피디아(Wikipedia)를 비롯한 컴퓨터 보안 관련 기록에는 PC Cyborg Trojan(AIDS)을 ‘최초의 랜섬웨어(Ransomware)’로 서술하고 있다. 2000년대 중반에 등장한 GPcode 랜섬웨어는 RSA 알고리즘을 사용하여 다수의 파일 확장자(.doc, .txt, .pdf, .xls, .jpg, .png, .cpp, .h 등)를 대상으로 암호화한 후 복호화 툴을 구입하도록 유도했다. 2013년 8월 크립토락커(CryptoLocker) 등장을 기점으로 랜섬웨어는 전 세계 범죄 조직의 좋은 수익수단으로 자리잡았다. 2016년 3월 현재 스팸 메일 수준의 대량 배포를 감행하고 있는 록키(Locky)로 인해 전 세계는 랜섬웨어의 몸살을 앓고 있는 중이다. 이 글에서는 2016년 1분기 이슈가 되고 있는 주요 랜섬웨어에 대해 살펴본다.
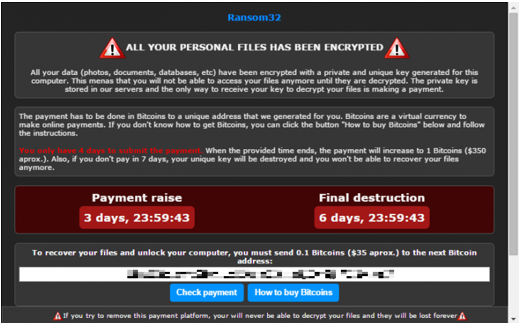
자바스크립트로 제작된, Ransom32
Ransom32는 자바스크립트(Java Script) 형태로 제작된 최초의 랜섬웨어로 불린다. 스팸 메일에 첨부된 자바스크립트는 난독화되어 있으며, 스크립트를 실행 시 랜섬웨어 다운로드 및 실행하는 기능을 한다. 토르(Tor) 네트워크와 AES, RSA 암호화 알고리즘을 사용한다.
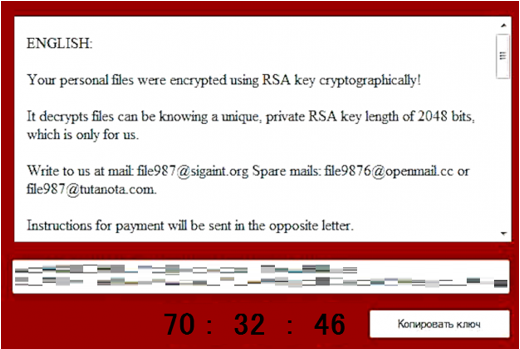
피싱 이메일로 유포되는, CryptoJoker
CryptoJoker는 AES 256 암호화 알고리즘을 사용하고 피싱 메일을 통해 유포되며, 암호화된 파일의 확장자 뒤에 .crjoker를 덧붙이는 특징이 있다. 또한, 암호화 후 사용자에게 보여주는 경고창은 영어와 러시아어로 표기한다.
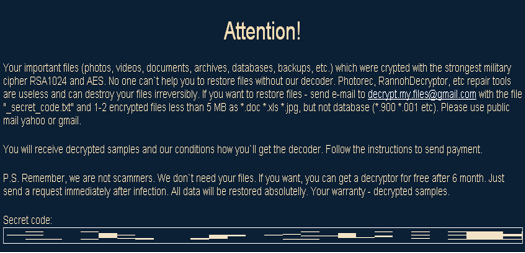
원격 접속 후 직접 감염시키는, LeChiffre
프랑스어에서 유래한 것으로 보이며, ‘숫자’ 혹은 ‘암호화’라는 뜻의 LeChiffre는 기존의 악성코드 및 랜섬웨어와는 달리 공격자가 보안이 취약한 시스템을 찾아 원격으로 접속한 후 직접 감염시키는 형태인 것으로 알려져 있다. 암호화된 파일의 확장자 뒤에는 .LeChiffre를 덧붙이고, Base64로 암호화한다.
MP3 확장자로 변경하는, TeslaCrypt 3.0
TeslaCrypt 3.0이 등장하면서 암호화 알고리즘과 파일명 뒤에 붙는 확장자가 변경된다. TeslaCrtpy 3.0은 암호화된 파일의 확장자 뒤에 .xxx, .TTT, .Micro, .mp3를 덧붙이는 특징이 있다.
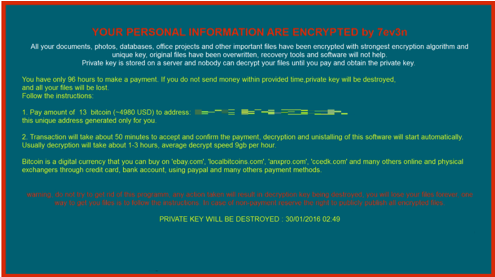
윈도 특수키를 비활성화는, 7EV3N
7EV3N은 발렌타인데이 프로모션 티켓 안내로 위장한 이메일을 유포한 후 메일에 첨부된 다운로드 링크를 클릭하도록 유도하여 설치되는 랜섬웨어로, 다양한 종류의 윈도 특수키를 사용할 수 없도록 비활성화한다. 암호화된 파일의 확장자 뒤에는 .R5A를 덧붙이고, 파일명은 1부터 순차적으로 늘여가면서 부여한다.
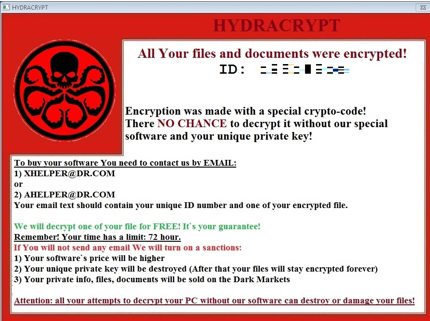
앵글러 익스플로잇툴 킷을 활용한, HydraCrypt
HydraCrtpt는 익스플로잇 툴 킷을 활용한 유포를 수행하며 암호화된 파일의 확장자 뒤에는.hydracrypt_ID_[8자리 무작위 글자] 형태를 덧붙이고 AES 암호화 알고리즘을 사용한다.
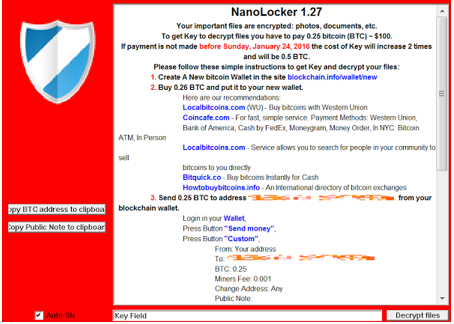
가짜 PDF 파일 실행을 유도하는, NanoLocker
NanoLocker는 AES, RSA 암호화 알고리즘을 사용하고 이메일에 첨부된 가짜 PDF 파일을 실행하도록 유도하여 감염시키며, 암호화 후 사용자에게 보여주는 감염 화면을 통해 결제 및 파일 복구에 대한 버튼을 제공한다.
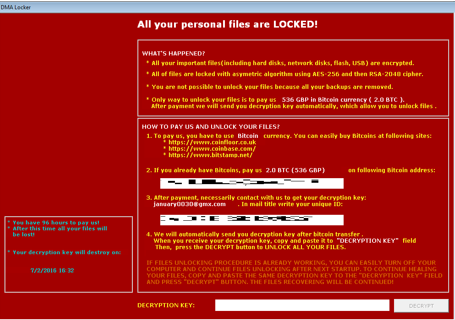
화이트리스트 방식을 도입한, DMA Locker
DMA Locker는 AES 암호화 알고리즘을 사용하고 공격자가 의도한 일부 폴더 및 파일 확장자에 대해서는 암호화되지 않도록 화이트리스트(whitelist) 처리하는 것이 특징이다.
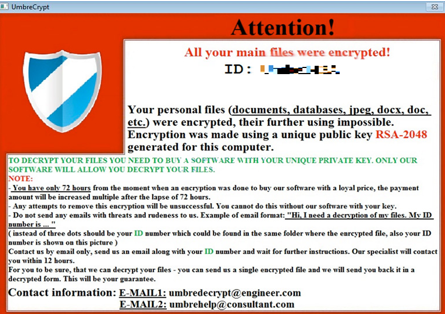
확장자 뒤에 ID를 추가하는, UmbreCrypt
UmbreCrypt는 이메일에 첨부된 파일 형태로 전파되고, AES 암호화 알고리즘을 사용한다. 암호화된 파일의 확장자 뒤에 umbrecrypt_ID_[감염PC_id]를 덧붙이며, 일부 폴더에 대해서는 암호화되지 않도록 화이트리스트 방식으로 처리한다.
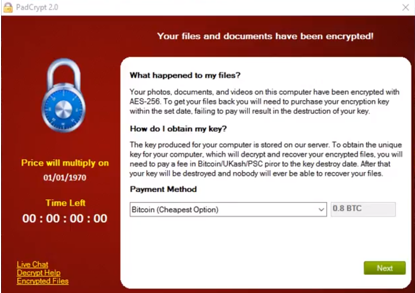
채팅 기능을 제공하는, PadCrypt
PadCrypt는 이메일에 첨부된 zip 파일 내부에 .pdf.scr 형태의 2중 확장자를 가진 파일을 실행할 경우 설치되며, AES 암호화 알고리즘을 사용한다. 화면 좌측에 있는 ‘라이브 챗(Live Chat)’ 클릭 시 별도 창을 통해 채팅 기능을 제공한다.
대량 스팸메일을 통해 유포되는, Locky
Locky는 이메일 첨부파일에 포함된 문서파일이나 자바스크립트 파일 실행 시 감염되는 랜섬웨어이다. AES 암호화 알고리즘을 사용하고, 암호화된 파일의 확장자 뒤에는 .lokcy를 덧붙이는 특징이 있다. 스팸 메일로 유명한 다이어(Dyre), 드라이덱스(Dridex) 제작자와 손잡고 대량의 스팸 메일을 발송하여 현재까지 피해를 가중시키고 있는 중이다.
맥 OS X에서 동작하는, Keranger(Mac)
Keranger는 맥(Mac) 운영체제인 OS X에서 동작하는 랜섬웨어로 RSA 암호화 알고리즘을 사용하며, 암호화된 파일의 확장자 뒤에는 .encrypte를 덧붙인다. 이 악성코드는 오픈소스 토렌트 클라이언트 프로그램인 트랜스미션(Transmission)에 함께 배포되는 것이 특징이다.
MBR 영역을 변조하는, Petya
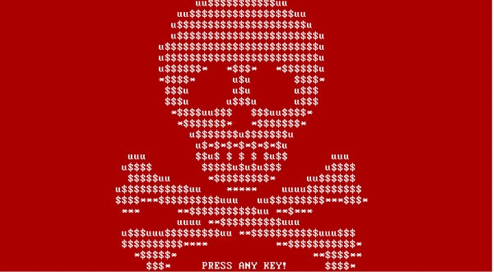
Petya는 이메일 첨부파일을 통해 감염되는 랜섬웨어로, MBR 영역을 변조해 정상적인 부팅이 되지 않도록 한 후 금전을 요구하는 특징이 있다.
위에 소개한 것과 같이 악성코드 제작자들은 보안 솔루션을 우회하는 다양한 기능으로 중무장한 랜섬웨어 변종을 지속적으로 유포하고 있어 보안 솔루션에서 이를 진단하기가 쉽지 않다. 또한 랜섬웨어는 암호화 알고리즘을 이용하여 암호화하기 때문에 감염된 이후에는 사실상 파일 복구가 어렵다. 따라서 랜섬웨어에 감염되지 않으려면 ▲출처를 알 수 없거나 의심스러운 이메일은 가급적 즉시 삭제하고 ▲평소 중요한 데이터를 백업해두는 등의 노력이 필요하다.
안랩은 V3 제품군과 기업용 지능형 위협 대응 솔루션인 안랩 MDS를 통해 위에 소개한 랜섬웨어를 탐지하고 있다. 랜섬웨어 감염을 방지하기 위해서는 사용 중인 V3 제품의 엔진 버전을 최신 상태로 업데이트해야 하며, MDS 사용 고객은 실행보류(EH, Execution Holding) 기능을 반드시 사용해야 한다.
- AhnLabASEC대응팀


