


맥은 악성코드로부터 안전하다는 ‘오해’
많은 사람들이 애플의 맥은 악성코드로부터 안전하다고 생각한다. 하지만 맥 악성코드는 악성코드 초기부터 존재했으며 윈도만큼은 아니지만 지금도 꾸준히 발견되고 있다. 맥 역시 악성코드의 안전지대가 아님을 실감케 한다. 이에 최근 발견되고 있는 맥 악성코드의 특징을 살펴보고, 악성코드로부터 맥을 보호할 수 있는 방안에 대해 알아보자.
애플의 맥킨토시(Machintoshi, 이하 맥)에 대한 사용자들의 신뢰는 대단하다. 이는 컴퓨터를 사용하다 감전이 되어 컴퓨터에 이상이 있는 게 아니냐는 질문에 “불가능해! 이건 맥이야”라고 답하는 ‘The Brads –Impossible’ 만화를 통해서도 확인할 수 있다.
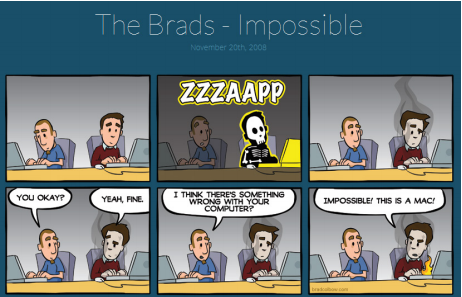
악성코드에 대해서도 그렇다. 많은 사람들이 애플의 맥은 악성코드로부터 안전하다고 믿는다. 하지만 앞서 말했듯 맥 악성코드는 악성코드 초기부터 존재했으며 OS X로 운영체제가 바뀐 뒤에도 지난 10여 년 간 꾸준히 발견되어 왔다. 물론 윈도에 비해 맥 악성코드가 많지 않은 게 사실이지만, 최근 발견되는 악성코드를 살펴보면 맥 역시 악성코드의 안전지대가 아님을 실감케 한다. 이에 최근 발견되고 있는 맥 악성코드의 특징을 살펴보고, 악성코드로부터 맥을 보호할 수 있는 방안에 대해 알아보자.
주요 맥 악성코드
현재의 맥을 과거의 맥과 비교하면 프로세서도 다르고 운영체제도 다르다. 그래서 맥 악성코드도 [그림 2]에서 보듯 운영체제가 OS X로 바뀌기 전에 발견된 악성코드와 OS X로 바뀌고 난 후 발견된 악성코드로 나눌 수 있다.
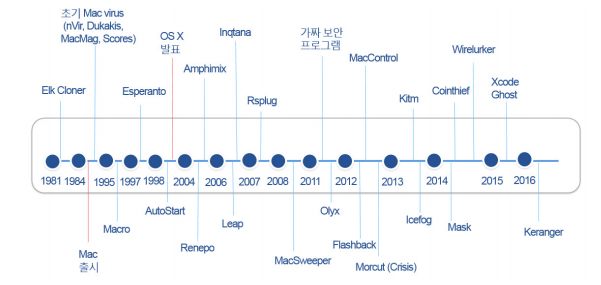
[그림2] 맥 악성코드 타임라인
이 글에서는 OS X로 바뀌고 난 후 발견된 악성코드에 대해 살펴보도록 한다. 각각의 악성코드에 대한 자세한 설명은 [표 1]을 참고한다.
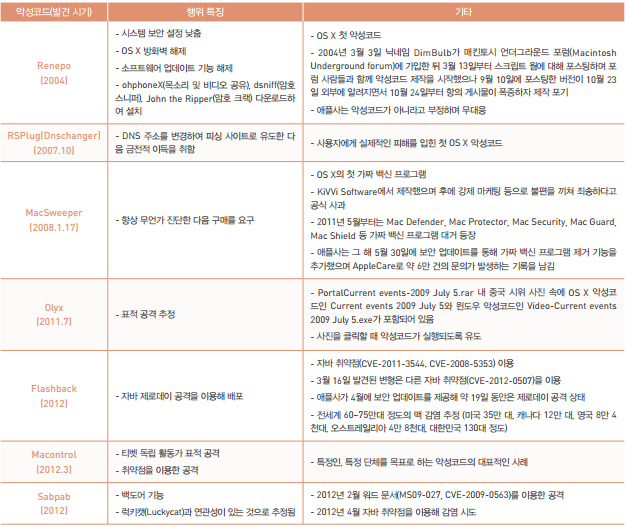
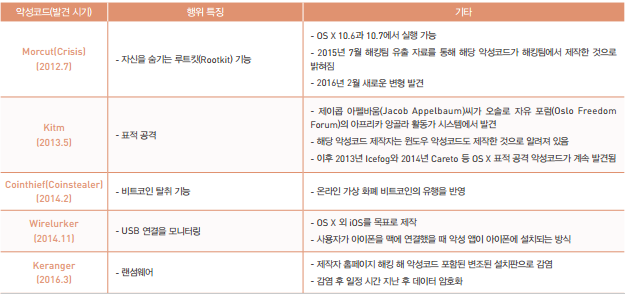
2006년에만 해도 소규모 OS X 악성코드 피해만 발생했고 이후에는 개념 증명 수준의 OS X 악성코드나 소규모 감염 보고만 있었다. 하지만 2011년 5월, 앞서 언급한 가짜 백신 프로그램으로 인해 본격적인 피해가 발생하면서 마침내 2012년 4월에는 플래시백(Flashback)으로 인한 대규모 악성코드 감염 사고가 발생한 것이다.
이 사고는 더 이상 맥이 악성코드로부터 안전하다는 인식을 흔들어 놓는 계기가 되었다. 대규모 감염 사건 이후 맥에는 악성코드가 존재하지 않는다거나 문제가 없다며 애써 외면하던 애플사도 2012년 6월부터 악성코드에서 안전하다는 문구를 수정한다.
2014년과 2015년에 들어와서는 사용자 정보를 훔칠 수 있는 백도어보다 금전적 이득을 위해 제작된 애드웨어(Adware)나 불필요한 프로그램(PUP)이 꾸준히 제작되고 있다. Yontoo, VSearch 등 애드웨어가 하루 수십 개씩 꾸준히 발견되고 있는 상황이다.
2015년 3월 중국 쿠후 360(Qihoo 360)에서 OceanLotus 정보를 공개한다. 해당 악성코드는 중국을 대상으로 제작된 악성코드로 OS X 악성코드도 존재한다. 같은 해 9월에는 Xcode Ghost가 발견된다. 개발도구인 Xcode의 변조 버전을 제작해 배포한 것인데, 이 변조된 개발도구로 앱을 개발할 경우 악성코드를 포함하게 된다. 이로 인해 수천 개 이상의 앱이 영향을 받았다.
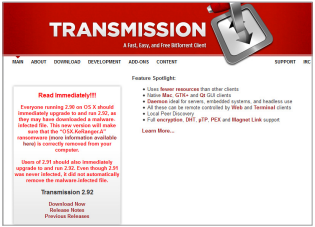
한편, 2016년 3월 공개 프로그램인 트랜스미션(Transmission)에 올라온 프로그램에서 랜섬웨어 Keranger가 숨겨진 해킹 버전이 발견됐다. 공격자는 홈페이지를 해킹해 악성코드를 포함한 해킹 버전을 업로드해서 배포했다. 변조된 트랜스미션이 실행되면 실제 랜섬웨어 기능을 가진 General.rtf를 실행한다. 정식 홈페이지에서 배포됐고 터키의 인증된 코드 사인이 되어 있어 애플의 게이트키퍼(Gatekeeper)도 통과해 사용자들이 의심 없이 사용했던 것이다.
최근 맥 악성코드 특징
2012년 발견된 OS X 악성코드는 120여 개 정도였다. 2013년에도 비슷한 수준이었다. 하지만 2014년에는 OS X 악성코드가 2014년 약 1,000여 개로 증가했다. 이 수치는 맥 악성코드의 절대 다수를 차지하는 애드웨어와 불필요한 프로그램(Potentially Unwanted Program, 이하 PUP)을 악성코드로 분류하느냐 마느냐에 따라 달라질 수 있지만, 2016년 현재도 애드웨어, PUP를 포함해 하루에도 수십 개의 새로운 변형이 발견되고 있다. 최근 OS X 악성코드의 특징은 다음과 같다.
맥 사용자의 정보를 노린 ‘표적 공격’
특정 기관이나 기업에서 맥 사용자들이 늘면서 이들의 정보를 노린 표적 공격이 발생하고 있다.
최초 공격 사례는 지난 2011년 7월 Olyx가 발견되면서부터다. 2011년 7월 시위 사진을 포함한 압축파일에서 사진 파일로 가장한 윈도 악성코드와 OS X 악성코드인 Olyx가 발견됐다. 윈도나 OS X 사용자가 사진을 보기 위해 클릭하면 악성코드가 실행되며, 표적 공격에 사용된 게 아닐까 추정한다. 본격적인 표적 공격은 2012년부터 확인됐다. 2012년 3월 티벳 독립 단체에 대한 표적 공격을 위해 Macontrol과 Sabpab가 이용됐고, Macontrol 변형 악성코드는 2012년 6월 위구르 독립 단체공격에도 사용됐다. 2013년 5월에는 아프리카 앙골라 활동가 시스템에서 Kitm 악성코드가 발견되기도 했다. 이후 2013년 Icefog, 2014년 Careto 등 OS X 표적 공격 악성코드는 계속 발견됐다. 표적 공격 악성코드는 소수의 공격 대상자에게 은밀하게 활동하므로 대체로 발견이 늦다.
취약점을 공격하는 악성코드
지난 2012년 5월 60만 대의 맥 PC가 한꺼번에 플래시백(Flashback) 웜에 감염되는 사고가 발생했다. 이 같은 대규모 감염 사고가 발생한 건 해당 악성코드가 자바 취약점을 이용했기 때문이다. 이후 2013년에도 다수의 자바 취약점을 이용한 공격이 발견됐다. 이른바 크로스플랫폼(Cross platform) 공격으로, 자바 취약점을 이용하면 하나의 취약점으로 다양한 플랫폼에 대한 공격이 가능하며 피해자의 플랫폼에 맞는 악성코드를 감염시킬 수 있다. 애플은 자바 취약점을 이용한 공격이 잦아지자 자바를 기본 애플리케이션에서 제외했다. 이후 자바를 이용한 공격은 주춤하고 있지만 OS X에 대한 보안 취약점은 계속 발견되고 있으며 이 중 일부는 감염에 실제로 이용됐다.
경계성 프로그램
OS X에서도 경계성 프로그램이 등장하고 있다. 허위 백신 프로그램은 2011년부터 등장했지만 최근에는 상용 키로거, 키젠(Keygen), 애드웨어 등의 프로그램도 발견되고 있다.
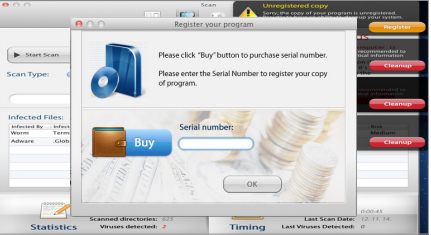
이러한 애드웨어는 보통 여러 프로그램에 포함되어 설치되는데, 자바도 애드웨어를 포함해 배포되어 논란이 되기도 했다.
개발자 해킹하는 악성코드
맥의 운영체제인 OS X에는 앱 스토어(App Store)의 검증된 프로그램만 설치할 수 있다. 인터넷을 통해 다운로드 받은 파일도 확인된 개발자의 것만 허용한다. 하지만 여기에 허점이 전혀 없는 건 아니다. 앱 스토어에 없는 프로그램이 많아 앱 스토어의 앱만 이용하는 것이 현실적으로 어렵다 보니 ‘Mac App Store 및 확인된 개발자’의 앱을 허용하는 경우가 많기 때문이다.
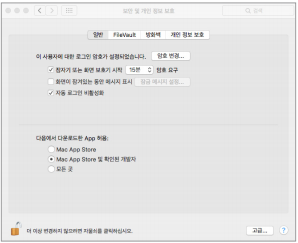
공격자는 해킹 등으로 확인된 개발자의 코드 사인을 자신의 악성코드에 서명하는 방식을 이용한다. 2013년 5월 오슬로 자유 포럼(Oslo Freedom Forum)에 참석한 아프리카 앙골라 활동가의 시스템에서 발견된 Kitm과 2016년 3월 4일 트랜스미션(Transmission) 홈페이지를 통해 배포된 랜섬웨어를 포함한 프로그램에서 개발자의 코드 사인이 이용됐다.
안랩, 맥용 보안 제품 출시
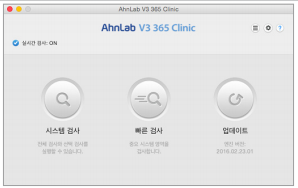
이 같은 상황에서도 ‘맥은 여전히 백신이 필요 없다’고 말할 수 있을까? 이에 안랩은 개인용 맥 OS 전용 안티바이러스 솔루션인 ‘V3 365 클리닉 for Mac’을 지난 3월 말 출시했다. 맥 OS에 최적화되어 있으며 맥 OS를 노리는 다양한 악성코드에 대응할 수 있다. 자체 보호 기능으로 프로세스 및 해당 프로세스가 사용하는 파일을 보호하고 개인 방화벽으로 네트워크 보안도 철저히 한다. PUP, 불필요한 사이트(Potentially Unwanted Site, PUS), 악성 웹사이트를 차단할 뿐만 아니라 맥에 최적화된 UI를 제공한다.
맥이 세상에 탄생한지도 벌써 30여 년이 지났다. 맥은 컴퓨터 바이러스 탄생과 밀접한 관계를 가지고 있으며 맥의 운영체계가 OS X로 바뀌고 나서 악성코드가 등장한지는 10여 년이 지났다. OS X 악성코드의 미래는 어떻게 될까? 맥은 현재 10% 정도의 시장 점유율을 보이고 있어 당분간 악성코드의 폭발적인 증가는 발생하지 않을 것으로 예상된다. 하지만, 그 동안 악성코드 위험이 상대적으로 낮았던 맥 사용자들에 대한 공격은 지속적으로 발생해왔으며 OS X의 취약점을 찾으려는 시도 또한 계속되고 있다. 랜섬웨어 제작도 시작됐고 기업과 기관의 정보를 노린 표적공격도 계속 보고되고 있다. 하지만, 맥용 백신 프로그램의 보급은 아직 더딘 편이다.
맥이 다른 컴퓨터에 비해 악성코드로부터 상대적으로 안전한 건 사실이지만, 절대적으로 안전한 것은 아님을 명심해야 해야 한다.
[참고 문헌]
[1] Pre-OS X Malware
[3] 맥은 악성코드에서 자유로운가?
[5] 10 years of Mac OS X malware
- AhnLab분석팀 차민석 책임연구원


