


구버전 IE 지원 중단, 기업의 고민은?
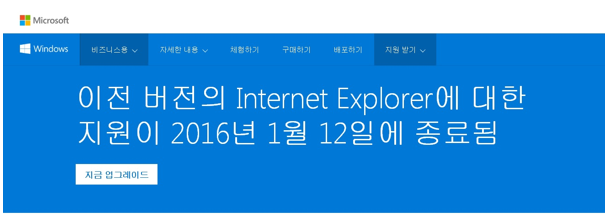
마이크로소프트(Microsoft, 이하 MS)가 2016년 1월 12일을 기점으로 구버전 인터넷 익스플로러(Internet Explorer, 이하 IE)에 대한 기술 지원 및 보안 업데이트를 중단했다. 즉, 이후로는 최신 버전이 아닌 구버전의 IE에서 새로운 취약점이 발견되더라도 이에 대한 패치는 제공되지 않는다는 것. 국내의 경우 개인 사용자뿐만 아니라 기업에서도 대고객 웹 서비스 및 사내 인트라넷 등과 관련해 구버전 IE 사용 비율이 높은 편이다. 이에 보안에 대한 우려와 함께 업무 생산성 측면에서도 기업의 고민이 늘고 있다.
MS는 자사 OS 및 소프트웨어의 최신 보안 취약점을 해결하기 위해 정기적으로 보안 패치를 제공하고 있다. 대부분의 악성코드가 프로그램의 취약점을 이용하고 있기 때문에, 최신 보안 패치 적용은 매우 중요한 보안 수칙 중 하나다. MS의 구버전 IE 지원 중단이 최근 화두가 된 까닭이 바로 이것이다. 구버전 IE 브라우저를 계속 사용하다가는 심각한 보안 위협이 발생할 수 있기 때문이다.
[그림 1] MS의 구버전 IE 지원 종료 안내 (*출처: Microsoft 홈페이지)
대고객 서비스 사이트는 당장 어쩌나
MS의 가장 최신 브라우저 버전은 IE11이다. 그러나 아직까지 상당수의 국내 웹 사이트 및 웹 서비스는 구버전 IE 중심이다. 지난 2014년 말 국제 웹 표준 기구 W3C가 HTML5를 웹 표준으로 선정함에 따라 국내에서도 지난 2015년부터 주요 업체를 중심으로 HTML5와 호환되는 IE9를 이용한 웹 환경으로 개선을 서둘렀으나 여전히 상당수의 웹 서비스는 구버전 IE 환경에 종속되어 있다.
따라서 최신 버전의 IE를 사용하는 고객이 이러한 웹 서비스 사이트에 접속할 경우 정상적으로 서비스를 이용하기 어렵다. IE11부터는 웹 표준 기술이 상당수 적용되어 있기 때문에 액티브X 등과 같은 비표준 기술을 사용해 만든 기능은 제대로 작동하지 않거나 제대로 화면에 표시되지 않기 때문이다. 기존에 이용하던 기능들이 최신 버전인 IE11에서 정상적으로 동작하지 않을 경우 고객 불만이 급증할 우려가 있다.
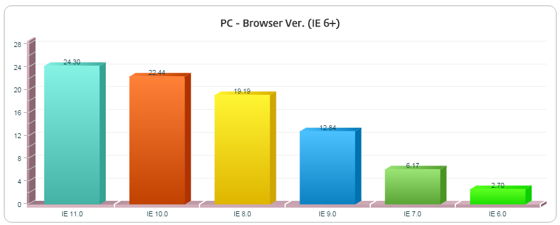
반면 당장 대고객 웹 서비스를 최신 버전을 기준으로 개편하더라도 고객의 불편을 야기할 수 있다. 여전히 국내 개인 사용자들의 상당수가 구버전의 IE를 사용하고 있기 때문이다. 한국인터넷진흥원(KISA)이 국내 인터넷 이용환경을 분석한 통계자료에 따르면 2015년 상반기 IE 이용자는 87.64%에 달한다. 문제는 이 가운데 IE11을 사용하는 비율은 24.3%에 불과하다는 것. 즉, 최신 IE 브라우저를 사용하고 있는 사람은 10명 중 3명도 채 되지 않는다. 나머지 구버전 IE 사용자들이 최신 버전으로 업데이트하지 않는 한 대고객 서비스 사이트 개편이 오히려 사용자의 불만을 야기하는 역풍을 맞을 수도 있다는 것이 일부 업체들의 고민이다.
[그림 2] 2015년 상반기 국내 IE 버전별 이용 현황 (*출처: 한국인터넷진흥원)
이 밖에도 미처 관련 개발 인력이나 예산을 책정하지 못한 기업도 적지 않다. 또 웹 서비스의 지원 브라우저를 변경할 때는 해당 브라우저 상에서 모든 기능이 정상적으로 작동하는지 일일이 호환성을 확인하는 테스트 기간이 필요하다. 따라서 당분간 웹 서비스 지원 환경을 구버전 IE로 유지할 수 밖에 없는 경우도 있어 호환성 이슈와 함께 당분간 사용자들의 혼란과 불편이 우려된다.
‘인트라넷, 너마저’…사내 시스템 호환성 이슈 ‘복병’까지
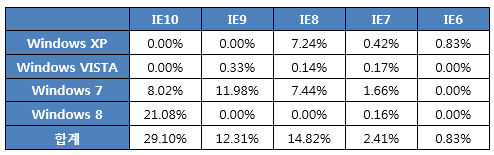
구버전 IE 지원 중단 및 최신 버전 사용 이슈는 기업의 업무 생산성에 더 큰 영향을 끼칠 것으로 보인다. 상당수 기업에서는 인트라넷 등 업무 프로그램과의 호환성을 이유로 구버전의 IE를 사용하고 있기 때문이다. 최근 미래창조과학부가 발표한 ‘2015년 하반기 국내 인터넷 이용환경 현황 조사’에 따르면 국내 기업에서 구버전 IE를 사용하는 비율은 약 50.34%로, 절반 이상의 기업에서 구버전 IE를 이용하는 것으로 나타났다.
[표 1] 국내 지원 중단 IE 점유율
(*출처: 미래창조과학부, ‘2015년 하반기 국내 인터넷 이용환경 현황 조사’)
브라우저를 업그레이드하려면 연동되는 사내 업무 시스템에 대한 개발 및 점검 작업이 함께 이루어져야 한다. 그러나 대고객 웹 서비스와 달리 사내 업무 시스템 개편을 고려한 예산 책정이나 인력 배분을 해둔 업체는 그리 많지 않다. 따라서 사내 업무 시스템의 개편 착수부터 점검이 마무리되는 시점까지 한동안 기업 내 구버전 IE 사용에 따른 보안 위협이 우려되고 있다.
구버전 IE 보안 대응 자구책 마련, 쉽지 않아
그런데 구버전 IE를 사용하면 정말 위험할까? 결론부터 말하자면 꼭 그런 것만은 아니다. 구버전 IE를 쓰는 PC에 대해 당장 사이버 공격이 급증하거나 장애가 발생하지는 않는다. 다만 구버전 IE의 신규 보안 취약점이 확인될 경우 이를 이용한 공격에 노출될 가능성이 높아진다는 것이다. 또한 신규 보안 취약점에 대한 패치가 제공되지 않기 때문에 구버전 IE 사용자 및 사용 기업에서는 발생 가능한 보안 침해 사고에 대해 자구책을 마련해두어야 한다는 부담이 따른다.
한편 모든 운영체제에서 IE11을 사용해야만 하는 것은 아니다. 특수 시스템용 OS 등 기술 지원 일정이 남아있는 일부 OS에서는 IE11이 아닌 다른 버전의 IE를 최신 브라우저로 지원하고 있기 때문이다.
윈도우 비스타 SP2(Windows Vista SP2)는 IE9까지, 윈도우 7과 윈도우 8.1의 경우 IE11을 최신 브라우저로 지원한다. 하지만 윈도우 비스타 SP2의 IE9에 대한 지원도 2017년 4월 11일까지만 받을 수 있어 그 이후에는 최신 버전으로 업그레이드해야 한다. 이 밖에도 ▲윈도우임베디드 스탠더드 2009, 윈도우임베디드 POSReady 2009 등의 환경에서는 IE8을, ▲윈도우비스타SP2, 윈도우서버2008R2, 윈도우서버2008 IA64 이용 시에는 IE9를, ▲윈도우서버2012, 윈도우임베디드8 스탠더드 환경에서는 IE10을 지원한다.
그러나 이들 OS 및 IE에 대한 지원도 멀지 않은 시점에 종료될 수 있기 때문에 사전에 현재 사용 중인 IE에 대한 기술 지원 및 보안 업데이트 가능 여부를 확인해두는 것이 바람직하다. 또한 부득이하게 당분간 구버전 IE를 사용해야 하는 상황이라면 예전에 제공되었던 보안 업데이트를 빠짐없이 적용해 기존 취약점을 이용한 공격에 대한 최소한의 대비를 하는 것도 필요하다.
- AhnLab콘텐츠기획팀 김동빈


