[Special Report] 안랩 V3 모바일, 왜 강력한가?
2015년 모바일 디바이스(Mobile Device)가 전세계 디바이스 출하량의 78.4%를 차지할 것으로 예상된다. 이처럼 모바일 기기 이용자가 늘어나고, 많은 개인정보와 데이터가 저장되는 만큼 악성코드 공격자에게 더 없이 매력적인 먹잇감이 되고 있다. 실제로 2013년 이후 모바일 악성코드도 급격히 증가하고 있으며, 유포 방식 또한 교묘해지고 있다. 이에 따라 모바일 악성코드의 탐지 및 차단에 대한 중요성이 더욱 부각되고 있는 시점이다.
이 글에서는 모바일 악성코드의 위협과 글로벌 독립 평가 기관에서 최상위권 성적을 기록하며 기술력을 검증 받은 ‘안랩 V3 Mobile’의 경쟁력을 소개하고자 한다.
모바일 시장 변화와 모바일 악성코드의 증가
모바일 온리(mobile only). 바야흐로 모바일 온리 시대가 도래했다. 모바일 온리는 PC에서 모바일로 옮겨가는 모바일 퍼스트(mobile first) 시대를 넘어 모바일에서만 전자상거래, 은행 거래, 음악•영화 소비 등 일상 생활을 하고 비즈니스를 처리하는 시대를 말한다.
세계적인 리서치 기관인 가트너에 따르면 모바일 기기가 2014년 전세계 디바이스 출하량의 77.4% 를 차지하고 있다([그림 1] 참조). 국내의 경우 지난 2014년 9월 국내 스마트폰 가입자수가 4천만 명을 돌파했으며, 2015년 5월 기준 전체 인구 대비 스마트폰 가입자 비율은 약 81.0%이다. 즉, 2015년 5월 기준 대한민국 인구 수는 51,413,925명(행정자치부 자료)이고, 스마트폰 가입자 수는 41,669,694명(*미래창조과학부 자료).
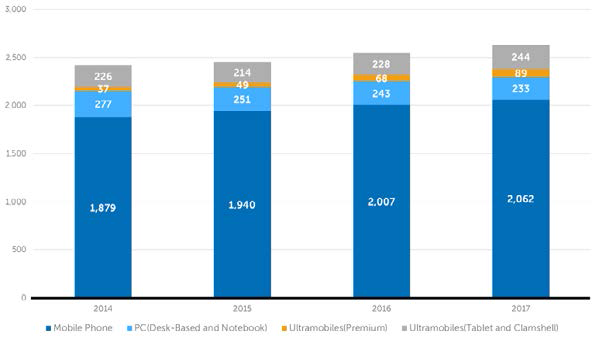
[그림 1] 전세계 기기 종류별 출하량 (*출처: Gartner, July 2015)
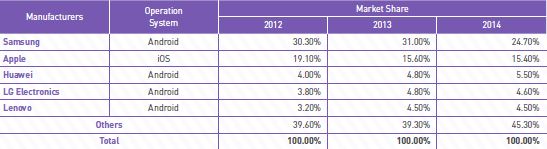
[표 1] Top 5 스마트폰 제조사 전세계 시장 점유율 (*출처: Gartner, March 2015)
이러한 환경 변화에 따라 지금까지 주로 PC 환경에서 자주 등장했던 보안 위협이 2014년부터는 본격적으로 스마트폰 환경으로 옮겨갔다. 특히, 모바일 환경에 특화된 보안 위협이 대거 등장했다. 해외에서는 FBI를 사칭한 조직이 스마트폰 사용자들을 노리고 유포한 랜섬웨어인 ‘심플락커(SimpleLocker)’로 실질적인 피해가 발생하기도 했다.
국내에서는 ‘스미싱(Smishing)'이라는 스마트폰에 특화된 보안 위협이 사회 전반의 화두로 떠올랐다. 문자메시지(SMS)와 피싱(Phishing)의 합성어인 스미싱은 악성코드의 유형과 문구 측면에서 더욱 진화했다. 기존에는 소액결제를 노렸으나 최근에는 인터넷 뱅킹에 필요한 금융 정보를 노리는 악성코드를 사용하는 등 더 큰 금전적 피해를 야기하고 있다.
실제로 모바일 악성코드가 과거와 비교할 수 없을 만큼 급격히 증가하고 있다. 안랩 시큐리티대응센터에 따르면 지금까지 발견된 모바일 악성코드는 2015년 3월 기준 3,560,000여 개이며, 2012년 하반기부터 나타나기 시작한 스미싱 악성코드가 16,700여 개로 집계되었다. 특히, 국내의 경우 모바일 뱅킹 인구가 급증하면서 뱅킹 사칭 앱의 급증한 한 것으로 나타났다([그림 2] 참조).
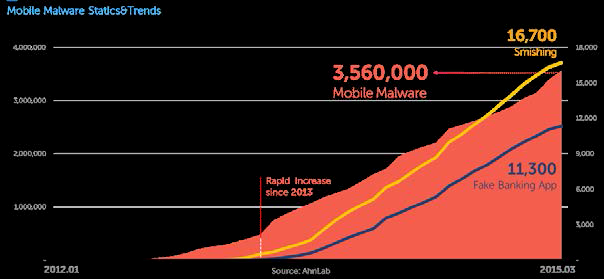
[그림 2] 모바일 악성코드 현황 및 트렌드
또한 루팅(Rooting) 및 탈옥(Jail-Breaking)에 의한 메모리 조작, 모바일 해킹 등의 위협 요소뿐만 아니라 최근에는 스미싱, 리패키징, 앱 위•변조 등 모바일 앱을 노리는 위협이 증가하고 있다.
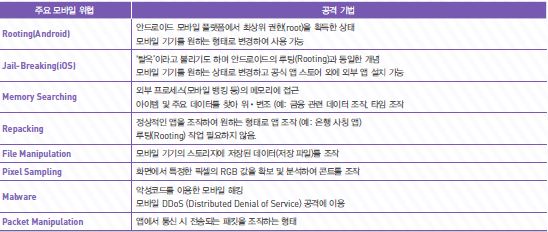
[표 2] 주요 모바일 위협 및 공격 기법
안랩의 V3 모바일과 강력한 엔진
안랩은 이러한 모바일 환경을 보호하기 위해 ▲안랩 V3 모바일(AhnLab V3 Mobile) 2.0 ▲ 안랩 V3 모바일 플러스(AhnLab V3 Mobile Plus) ▲ 안랩 안전한 문자(AhnLab SafeMessage) ▲ 안랩 V3 모바일 시큐리티(AhnLab V3 Mobile Security) 등 다양한 모바일 보안 제품을 제공하고 있다. 안랩 V3 모바일 2.0은 모바일 전용 백신(Anti-Virus)으로 삼성, LG 등 국내 주요 스마트폰에 기본 탑재되어 있다. 또한 안랩 V3 모바일 플러스는 은행, 증권 등 금융 애플리케이션 사용 시 연동되는 모바일 트랜잭션 보안 솔루션으로, 국내 90여 개 금융 기관을 고객사로 확보하고 있다. 안전한 문자는 스마트폰 사용자의 스미싱 피해를 예방하기 위해 제공되는 스미싱 차단 애플리케이션이다.
지난 4월 출시된 안랩 V3 모바일 시큐리티는 악성코드 검사에서부터 사생활 보호 기능까지 지원하는 안드로이드 기반 스마트폰 전용 보안 솔루션으로, 현재 글로벌 구글 플레이에서 판매되고 있다.
이들 안랩 모바일 제품의 가장 큰 경쟁력은 글로벌 독립 평가 기관 AV-Comparatives 및 AV-TEST에서 세계 최상위권 성적을 기록하며 기술력을 검증 받은 '안랩 V3모바일 엔진'을 기반으로 강력한 안드로이드 악성코드 탐지 성능을 제공한다는 것이다.
안랩 V3 모바일 엔진은 국내에서 유일하게 AV-TEST가 모바일 분야 테스트를 시작한 2013년부터 매회 빠짐없이 참가해 16회 연속 인증을 획득(2015년 7월 기준)했을 뿐만 아니라, 2014년부터 올해 7월까지 열린 총 10회의 테스트 중 8회에 걸쳐 100%의 악성코드 진단율을 기록했다. 특히, AV-TEST가 2015년 7월에 진행한 모바일 보안 테스트에서 안랩의 모바일 제품은 진단율(protection) 테스트와 새롭게 추가된 ‘리얼타임(real-time)’ 테스트에서 각각 100%의 진단율을 기록해 해당 부문에서 만점을 받았다. 실행 시 배터리 소모, 단말기 속도에 미치는 영향 등을 평가하는 사용성(Usability)에서도 만점을 기록하고, 추가 기능(Features)에서도 점수를 받아 종합점수 13점 만점에 13점을 기록해 인증을 획득했다.
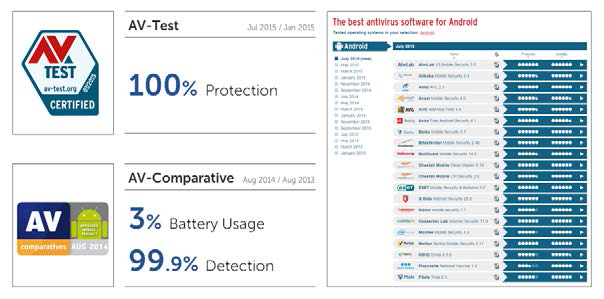
[그림 3] 안랩 V3 모바일 글로벌 평가기관 테스트 결과
안랩 V3 모바일 엔진의 저력
안랩 V3 모바일 제품이 글로벌 평가기관으로부터 기술력으로 인정받고 최상위권의 기록을 유지할 수 있는 비결은 무엇일까.
안랩은 20여 년의 노하우를 지닌 국내 최대 보안업체로서 '악성코드 수집-분석-분류-대응' 측면에서 최고의 기술력을 보유하고 있다. 안랩 V3 모바일에는 이러한 악성코드 관련 기술력과 자체 개발된 자동화 프로그램을 기반으로 한 모바일 대응 프로세스 체계가 갖추어져 있기 때문이다.
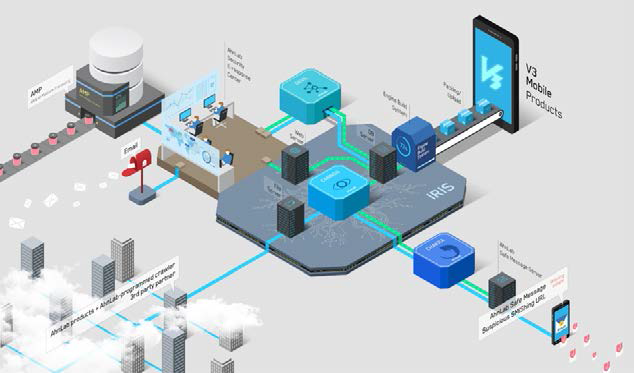
[그림 4] 안랩 모바일 악성코드 대응 프로세스
안랩 모바일 악성코드 대응 프로세스는 안랩 시큐리티대응센터의 분석가와 분석가들의 노하우가 적용된 자동화 프로그램이 유기적으로 작동하여 샘플 수집에서 엔진의 룰(rule) 반영까지 20분 이내에 대응이 가능하다([그림 4] 참조).
우선 각종 악성코드 샘플은 고객 문의/신고, 자사 제품군과 자체 제작한 크롤러, 써드파티 파트너사 그리고 스미싱 샘플은 안랩의 안티스미싱 애플리케이션인 '안전한 문자'를 통해 수집된다. 특히, 안랩은 웹 기반의 악성코드 처리 시스템인 AMP(AhnLab Malicious code Processing system)를 자체 개발해 고객사에서 접수한 샘플 수집, 문의, 업무 요청 등을 자동화했다.
이렇게 수집된 샘플은 안랩의 시큐리티대응센터에서 자체 개발한 모바일 휴리스틱 자동 분석 시스템인 아이리스(IRIS)로 보내진다. 아이리스는 '대량의 안드로이드 앱 수집 > 자동 분석 > 악성 특징 추출 > 유사 그룹 분류 > 최종 진단'까지 일련의 과정을 처리한다. 즉, 진단 값과 샘플 정보를 우선 순위에 따라 보여줌으로써 공격적인 진단이 가능하다.
특히, 이 과정 속에 안랩 분석가들의 노하우가 반영한 특별한 인프라가 다수 존재한다. 캐논(CANNON)은 악성/정상 진단을 위한 값과 샘플 정보를 추출하는 실시간 대용량 샘플 처리 인프라(Real-Time Sample Processor)이다. 분석가는 캐논에서 추출한 안드로이드 파일에 관련된 정보들을 바탕으로 룰(Rule)을 만들어 DB에 저장한다. 최근 증가하는 스미싱을 통해 유포되는 악성코드를 진단하는 것은 샤크라(CHARKA)로, 스미싱 위협에 대한 대응 인프라로 실시간 대용량 네트워크 진단 엔진이다. 안랩의 안전한 문자를 통해 스미싱 의심 샘플이 접수되면 안전한 문자 서버에서 샘플을 다운로드하고, 이를 샤크라를 통해 처리한다.
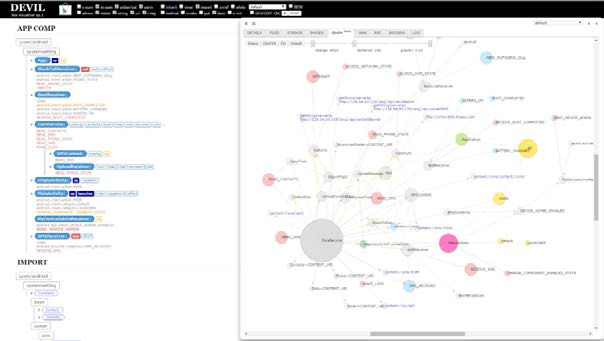
[그림 5] 모바일 앱의 라이프 사이클을 그래프로 제공하는 안랩 DEVIL
최근 개발된 프로그램인 DEVIL(DEx VIsualLizer)은 모바일 앱의 라이프사이클(Life cycle)을 그래프 형태로 보여주는 애널라이저(Analyzer)이다. 이 프로그램은 악성 앱의 컴포넌트들의 연관 관계가 그래프에 표시되며, 그 컴포넌트들이 엮여 있는 클래스를 보면서 악성 행위를 진단할 수 있는 것이다.
안랩은 2014년부터 이러한 ‘안랩만의 독자적인 모바일 악성코드 대응 프로세스’를 구축하여 수집-분류-분석-대응 시스템을 자동화하였다. 이를 통해 1일 10만 개의 악성코드 샘플을 처리함으로써 빠른 대응이 가능해졌다. 또한 실제 스마트폰에서 기본 앱과 안드로이드 마켓에서 정상 앱을 수집하여 이를 화이트리스트 룰(Whitelist Rule)로 처리함으로써 오진률을 최소화했다. 특히 ‘안드로이드 파일에 특화된 캐쉬&핑거프린트 기법’을 이용해 진단 속도 향상을 이뤄냈다.
안랩은 이러한 노력을 통해 글로벌 평가기관인 AV-TEST의 테스트에서 16회 연속 인증 획득, 7회의 테스트에서 진단율 100%이라는 놀라운 성과를 거뒀다. 또한 향후에도 끊임없는 진단법 연구, 자동 분류에 대한 프로젝트를 지속하여 글로벌 진단율 1위를 유지할 계획이다.
- AhnLab콘텐츠기획팀 박정화 차장


