


악성 행위에 악용되는 PDF 문서, 정상 파일도 주의
PDF 문서로 위장한 악성코드는 확장자를 속인 실행 파일(exe, src)이거나 아이콘을 PDF처럼 위장해 전파되는 것이 일반적이다. 그렇다면 윈도 실행 파일이 아닌데 아이콘을 위장하지 않은 PDF 문서는 안전할까?
[그림 1] 악성 PDF
[그림 1]은 확장자나 아이콘을 위장하지 않은 정상 PDF 파일이다. 실행 후에도 파일명과 일치하는 내용의 PDF 문서를 사용자에게 보여주므로 정상 파일로 생각할 수 있다. 하지만 PDF 내부 구조를 살펴보면, PDF 파일 실행 시 동작하는 오픈액션(OpenAction)과 자바스크립트가 존재한다. 또한 임베디드파일(EmbeddedFile)을 보면 23번 째 오브젝트(Object)에 다른 파일을 포함하고 있음을 확인할 수 있다.
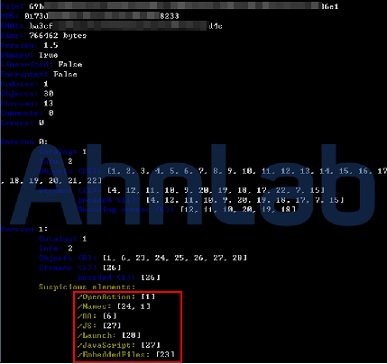
[그림 2] PDF 내부 구조
오픈액션은 PDF가 실행될 때 수행할 작업을 저장해 놓은 부분이다. 자바스크립트를 이용해 작성할 수 있다. 따라서 이 부분을 악용해 악성 스크립트가 포함돼 있다면 악성코드에 감염될 수 있다.
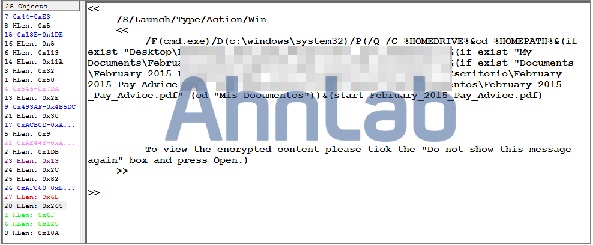
[그림 3] 악성 PDF의 오픈액션(OpenAction)
해당 파일의 액션에는 PDF 내에 존재하는 실행 파일을 시스템에 저장하고 실행시키는 스크립트가 포함돼 있다. PDF에 의해 드롭된 악성 파일은 PDF 문서와 동일한 파일명의 아이콘을 띄고 있다. 실행 시 C&C와의 연결을 시도한다.
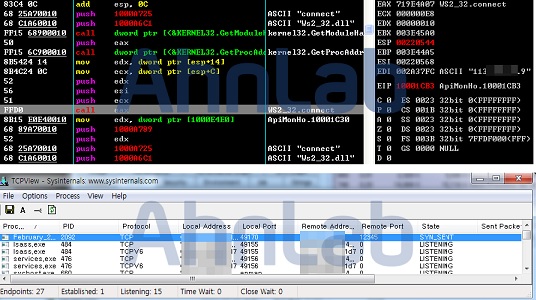
[그림 4] C&C 연결 시도
C&C에 연결되면 명령을 전달받아 [그림 5]와 같이 추가 파일에 대해 다운로드, 레지스트리 변조, 서비스 변조 등 시스템을 제어할 수 있는 다양한 명령을 수행한다.
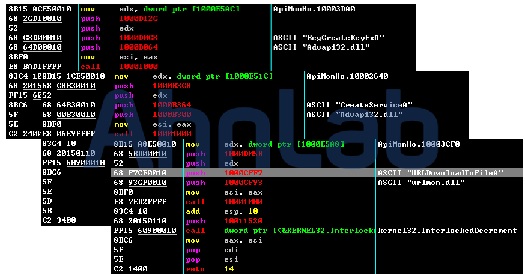
[그림 5] C&C 명령을 통해 실행되는 기능
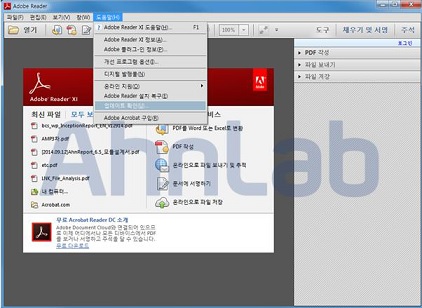
[그림 6] PDF 리더 업데이트
악성 PDF 파일은 실행할 수 있는 파일을 포함하는 방법 외에도 특정 취약점을 이용하여 셸코드를 실행한다. 또 악성 스크립트가 있는 사이트로 리다이렉션(Redirection)시켜 감염시키는 등 다양한 방법으로 악성코드 감염이 가능하다. 따라서 PDF 파일을 통한 감염을 예방하려면 PDF 뷰어 프로그램을 항상 최신 버전으로 유지, 알려진 취약점에 대비하고 출처가 불분명한 메일에 첨부된 PDF 파일은 주의가 필요하다. @
- AhnLabASEC 대응팀


