SCR 악성코드의 위협은 지금도 진행 중
대다수 PC 사용자에게 SCR 확장자는 생소하다. SCR(Screensaver)은 화면보호기의 확장자이다. 일반 사용자들이 생각하는 화면보호기는 일정 시간 동안 키보드나 마우스에서 입력이 없으면 PC 모니터에 여러 화면을 나타내는 기능을 하지만, SCR 확장자도 악성 파일로 사용할 수 있다는 점에서 주의가 필요하다.
[표 1]은 안랩에서 모니터링하고 있는 악성 파일 중 일부를 표시한 것이다.
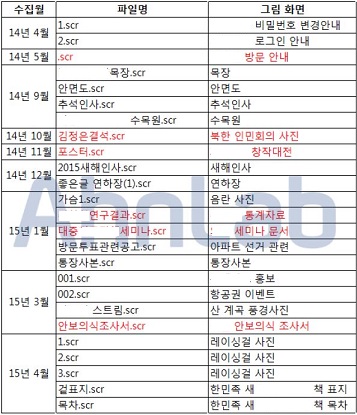
[표 1] SCR 확장자의 악성코드
위와 같이 다양한 SCR 악성코드가 꾸준히 발견되고 있고, 이 파일들은 안랩이 수집한 샘플 중 일부여서 그 종류는 더 다양하다.
파일명과 실행 시 그림 화면을 봤을 때 '*****목장, 추석 인사, 새해 인사, 연하장, 레이싱걸 사진' 부터 북한 인민회의 김정은 결석, 통계자료, 국민 안보의식 조사서' 등 정치와 관련된 내용도 있다. 이 파일들의 특징은 두 가지다. 첫 번째는 [그림 1]과 같이 그림 모양의 아이콘을 갖고 있고, 실행하면 내부에 있던 광고나 문서 캡처 등 그림 파일이 실행된다.
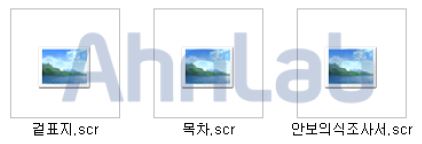
[그림 1] 그림 아이콘을 가지고 있는 확장자 파일
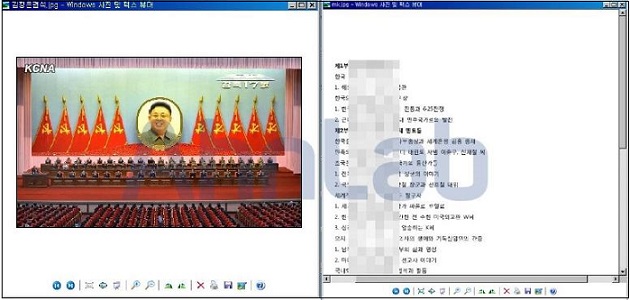
[그림 2] 실행 시 보이는 그림 파일과 문서 캡처 화면
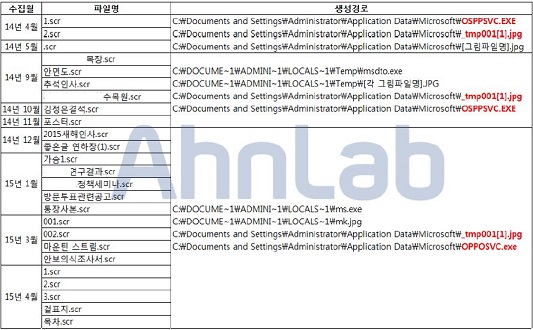
[표 2] 생성 경로 비교
해당 파일은 모두 [표 3]의 경로에 PE 파일을 생성하며 _tmp001[1].jpg는 iexplorer.exe에 DLL 인젝션되어 사용자 정보를 외부로 유출한다.

[표 3] 공통적으로 생성되는 악성 파일
생성 파일 측면에서 차이가 있다면, 예전에는 SCR이 직접 위의 두 파일을 생성했다면 2014년 9월부터는 추가 악성코드가 해당 파일을 생성한다는 점이다(C:\DOCUME~1\ADMINI1\LOCALS1\Temp\msdto.exe이나 ms.exe).
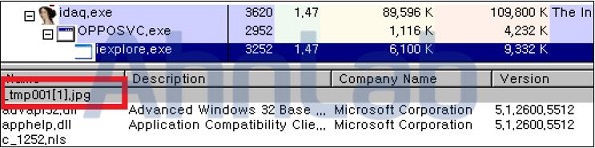
[그림 3] iexplore.exe에 로드된 _tmp001[1].jpg
C&C 또한 비슷한 특징을 갖고 있다.
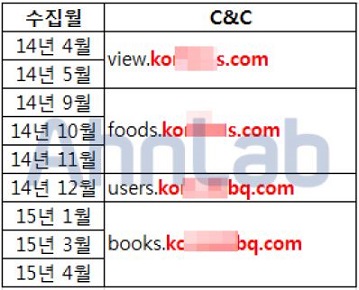
[표 4] C&C 비교
이런 파일이 국가 주요 기관이나 기업에 전달된다면 사용자의 정보가 유출될 수 있으며, 추가 명령을 받아 실행할 수 있다. 또 과거부터 현재까지 지속적으로 발견되고 있어 주의가 필요하다.. @
V3 제품에서는 관련 악성코드를 다음과 같이 진단 가능하다.
<V3 제품군의 진단명>
Backdoor/Win32.Wkysol(2015.04.07.02)
- AhnLabASEC 대응팀


