


'doc, document, invoice, ticket, photo' 문구가 있으면 스팸 메일
전 세계적으로 스팸메일을 통한 악성코드 감염이 문제가 되고 있다.
스팸메일을 통한 악성코드 감염은 메일 본문 내에 있는 링크를 클릭하도록 유도한다. 링크를 클릭하면 악성 파일이 다운로드되거나 문서파일 등으로 가장한 첨부 파일을 실행하도록 유도, 시스템에 악성코드를 감염시킨다. 2014년 후반부터는 이러한 'Uparte'류 악성코드가 첨부된 스팸메일이 국내에서도 지속적으로 대량 유포되고 있어 사용자 주의가 필요하다.
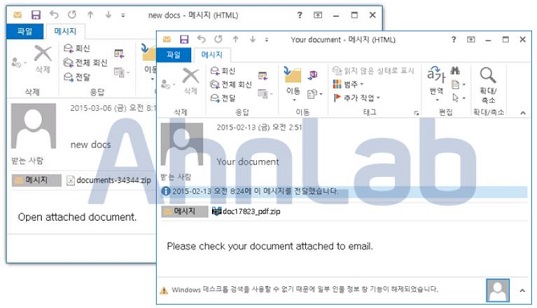
[그림 1] 스팸 메일 유포 형태
Uparte류의 악성코드는 변형에 따라 차이가 있는데 공통으로 다음과 같은 동작을 한다.
1. 스팸 메일 내 첨부 파일(최초 파일) 실행 시 자기 복제본 생성
2. C&C 접속 시도 및 추가 악성코드 다운로드
3. 정상 PDF 실행으로 정상 파일처럼 위장
4. 지속적인 C&C 통신 및 정보 탈취
ASEC 대응팀에서는 최근 접수된 Uparte 변형으로 'invocie'라는 메일 제목으로 유포됐다. 메일의 첨부 파일에는 [그림 2]와 같이 PDF 아이콘으로 위장한 실행 파일 'invoice1212.exe'가 있다.
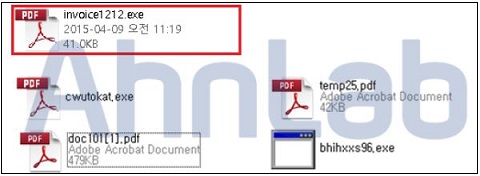
[그림 2] 스팸 메일의 첨부 파일(Dropper) 및 생성 파일(invoice121.exe 외 나머지)
첨부된 악성 파일 invoice1212.exe를 실행하면 C&C 서버에 접속을 시도하고 추가 악성코드를 다운로드한다.
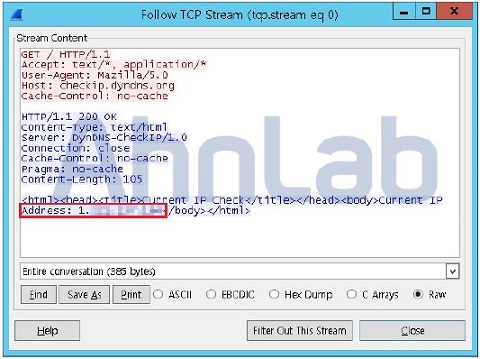
[그림 3] IP 주소 확인
감염 후 패킷 정보를 확인하면 IP 주소를 확인하는 사이트 'checkup.dyndns.org'에 접속해 감염된 시스템의 IP를 확인한다.
이후 인코딩된 파일 'doc101.pdf'를 [표 1]의 주소에서 다운로드를 시도한다.
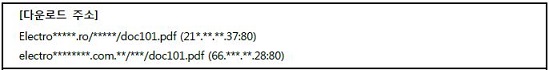
[표 1] 다운로드 주소
이후 정상 PDF 파일을 실행해 사용자에게 악성코드 감염 사실을 숨긴다.
이 악성코드는 C&C 접속시도 이후 정확한 행위 정보는 확인되지 않았지만 대부분 금융정보 탈취 등의 Infostealer의 기능을 갖고 있다.
스팸 메일은 사용자의 클릭을 유도하기 위해 'doc, document, invoice, ticket, photo' 등과 같은 문구를 사용한다. 또한 Upatre류 악성코드 변형이 지속적으로 발견됨에 따라 사용자는 이와 같은 문구가 포함된 메일을 받으면 삭제하거나 메일 열람 시 문구의 필터링을 설정해두면 악성코드 감염을 예방할 수 있다. 악성 파일이 첨부된 스팸메일로부터 안전하려면 스팸차단 솔루션을 사용하는 것도 좋은 방법이다. 무엇보다 발신인이 불분명한 메일은 열람하지 않고 즉시 삭제하는 것이 중요하다. @
- AhnLabASEC 대응팀


