


취약점 주의! 소프트웨어 보안 업데이트하세요
KISA인터넷침해대응센터는 3월 주요 보안 업데이트로 마이크로소프트 보안업데이트, 어도비 플레시 플레이어 신규 취약점 보안 업데이트, 아래한글 임의코드 실행 취약점 보안 업데이트를 권고했다. 아직 업데이트를 하지 않은 사용자는 반드시 업데이트를 통해 취약점을 해결해야 한다.
● 아래한글 임의코드 실행 취약점 보안 업데이트
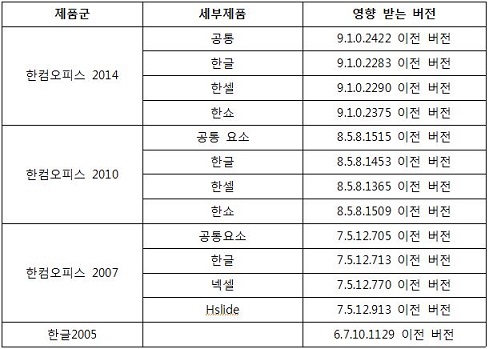
한글과컴퓨터의 한글 등 오피스 프로그램에서 임의 코드실행이 가능한 취약점이 발생했다. 공격자는 특수하게 조작한 웹페이지의 방문을 유도하거나 웹 게시물, 메일, 메신저의 링크 등을 통해 특수하게 조작된 문서를 열어보도록 유도하여 임의코드를 실행시킬 수 있다. 다음의 시스템 사용 사용자는 업데이트를 권한다.
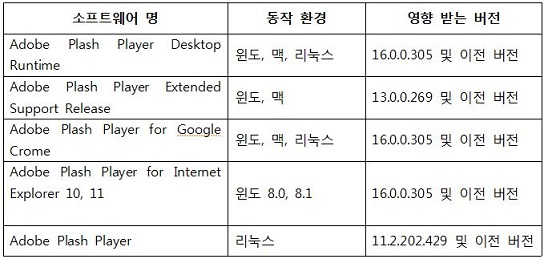
지난 3월 중순 어도비는 어도비 플래시 플레이어에서 발생하는 신규 취약점을 해결한 보안 업데이트를 발표했다. 신규 취약점은 메모리 손상 취약점, ‘Type confusion’ 취약점, 크로스 도메인 정책 우회 취약점, 파일 업로드 제한 우회 취약점, 정수 오버 플로우 취약점, Use-Afer-Free 취약점 등이다. Type Confusion은 객체의 타입을 혼용하여 발생하는 오류 및 취약점이며, Use-After-Free는 소프트웨어 구현 시 동적 혹은 정적으로 할당된 메모리를 해제했음에도 불구하고 이를 계속 사용하여 발생하는 취약점이다. 따라서 낮은 버전 사용자는 악성코드 감염에 취약할 수 있으므로 최신 버전으로 업데이트해야 한다. 최신 보안 업데이트가 번거롭다면 자동 업데이트를 이용하면 된다.
● 마이크로소프트 3월 보안 업데이트
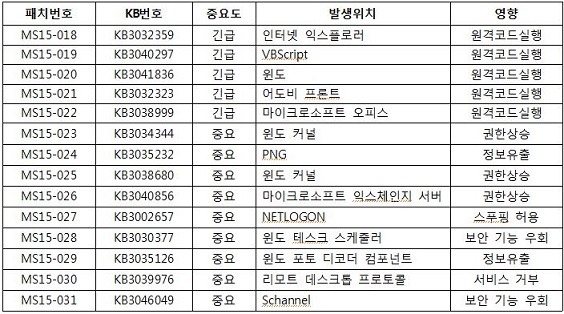
마이크로소프트는 매월 둘째 주 수요일(미국 현지 시각) 보안 업데이트를 발표하고 있다. 마이크로소프트가 3월에 발표한 보안업데이트는 긴급 5종, 중요 9종으로 총 14종이다. 윈도 사용자는 반드시 업데이트를 통해 보안 취약점을 해결할 것을 권한다. @
- AhnLabAhnLab


