


악성 파일이 첨부된 이메일 공격 주의
악성 파일이 첨부된 이메일 공격이 연일 발견되고 있어 사용자 주의가 요구된다. [그림 1]은 최근 다수에게 유포된 악성코드가 첨부된 이메일이다. 첨부된 파일의 압축을 해제하면 PDF 문서로 위장한 실행파일이 나타난다. 메일에 쓰여 있는 대로 첨부 파일을 열게 되면 악성코드에 감염된다.
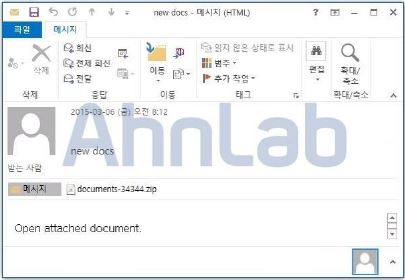
[그림 1] 악성 파일이 첨부된 이메일
다음에 소개하는 악성 파일도 PDF 파일로 위장한 실행파일이다.
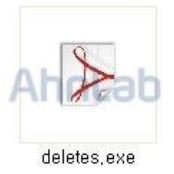
[그림 2] 아이콘
이 파일은 PDF로 위장한 아이콘을 사용해 문서파일로 위장했지만 확장자가 'exe'인 실행파일이다. [그림 2]와 같은 악성 파일은 [도구]-[폴더옵션]-[고급설정]에서 '알려진 파일 형식의 파일 확장자명 숨기기'를 체크 해제하면 파일의 악성 여부를 쉽게 알 수 있다.
[그림 2]의 악성 파일을 실행하면 파일 생성, 레지스트리 수정, 네트워크 연결 등 악성 행위를 한다. 파일 생성 정보는 [표 1]과 같다.
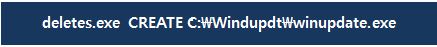
[표 1] 파일 생성정보
악성 파일은 자기 자신과 동일한 파일을 숨김 설정이 돼 있는 폴더의 경로에 생성한다. [도구]-[폴더옵션]-[고급설정]에서 '숨김 파일, 폴더 및 드라이브 표시'를 체크하면 숨김 파일과 폴더를 확인할 수 있다.
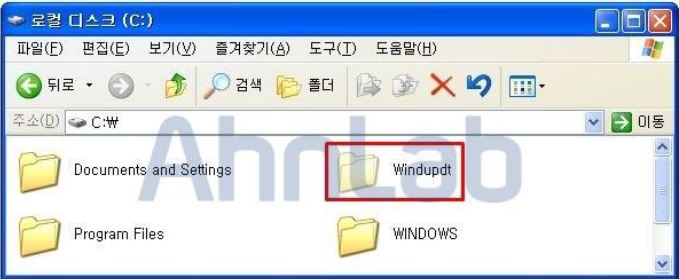
[그림 3]숨김으로 설정돼 있는 Windupdt 폴더
사용자의 눈을 피해 악성 파일은 수명을 연장하고 반복적으로 악성 행위를 시도한다.
생성된 악성 파일이 시스템 재시작 시에도 반복 실행할 수 있도록 Winlogon키와 Run 키의 값에 악성 파일 경로를 등록했다.
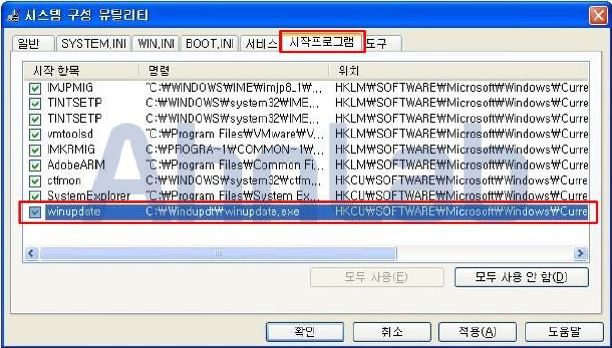
[그림 4] 시작프로그램에 등록된 악성 파일
시작프로그램에 'winupdate'라는 시작 항목으로 악성 파일이 등록돼 있음을 확인할 수 있다.
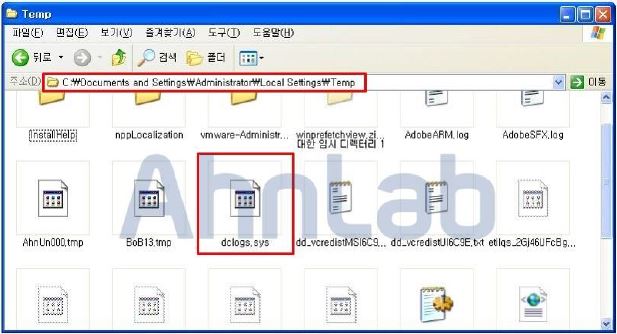
[그림 5] dclogs.sys 파일 생성
이후 악성 파일은 C:\Documents and Settings\Admnistrator\Local Settings\Temp 경로에 dclogs.sys 파일을 생성하고 해당 파일에 사용자의 카보드 입력 값을 저장한다.
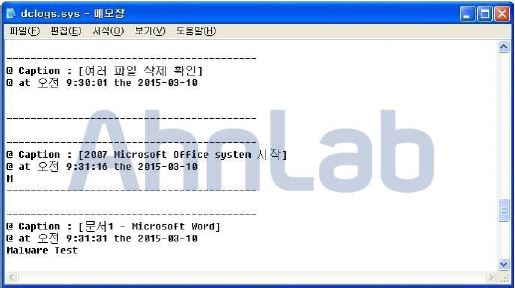
[그림 6] dclogs.sys 파일 내용(키로깅)
또한 주기적으로 2*.1*1.**1.2**.**00의 주소로 접속을 시도한다.
위의 주소로 정상적으로 연결이 되면 키로깅 데이터가 전송되고 공격자에 의해 시스템이 장악될 수 있으므로 주의가 필요하다.@
- AhnLabASEC 대응팀


