


다시 돌아온 LSP 변조, 파밍 공격
오래전 '온라인게임핵', '파밍' 악성코드에 사용된 공격 방법이 다시 발견됐다. 이번에 발견된 공격 방법은 LSP(Layered Service Provider) 변조를 이용한 방식이며, 관련 악성코드를 알아보기에 앞서 LSP에 대해 알아보자. LSP에 대해 알아보면 [그림 1]과 같다.
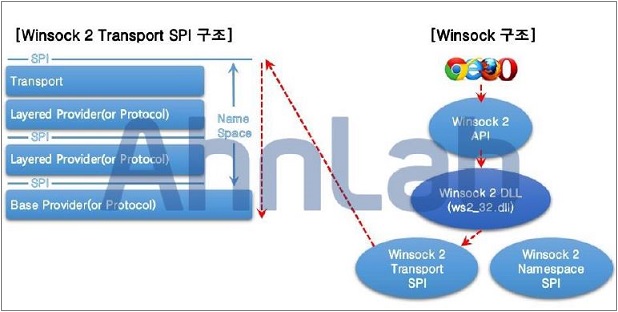
[그림 1] Winsock 2 & Winsock 2 Transport SPI 구조
Winsock(Windows Socket API)은 윈도 운영체제 내에서 인터넷 응용 프로그램의 입출력 요청을 처리하는 인터페이스이다. 웹브라우저와 같은 응용 프로그램의 명령을 받아 'Winsock 2 DLL'을 거쳐 최종적으로 'Base Provider'와 통신한다.
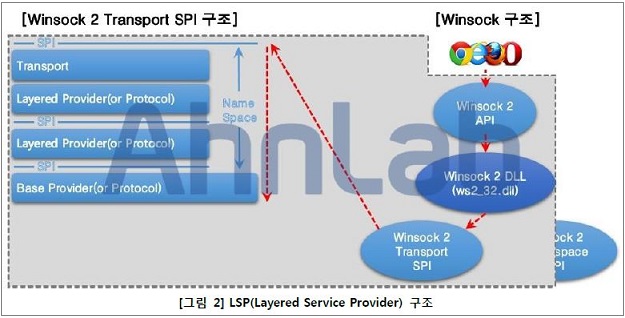
[그림 2] LSP(Layered Service Provider) 구조
생성된 파일은 [표 2]와 같이 레지스트리에 등록, 시스템 시작 시 자동 실행된다.
이러한 통신 과정인 LSP는 모든 데이터들이 여과 없이 통과하기 때문에 송수신되는 데이터를 모두 감시할 수 있다. 또 LSP는 함부로 삭제하면 네트워크가 정상적으로 동작하지 않으며, 레지스트리에 등록돼 설치되므로 LSP 변조 여부를 인지하기 어렵다.
이번에 발견된 악성코드는 기존의 공격 방법인 'LSP 변조'와 'VPN 터널링' 기법을 사용했다. 악성코드에 감염되면 [표 1]과 같이 파일을 생성한다.
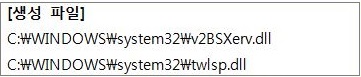
[표 1] 생성되는 파일 경로
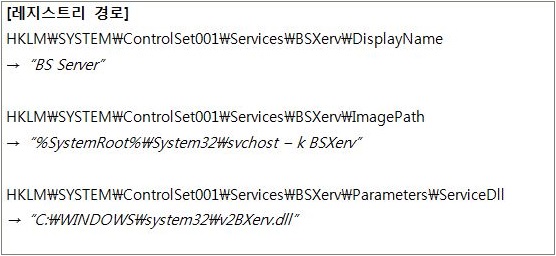
[표 2] 레지스트리 등록
이후 시스템의 LSP를 변조한다. 악성코드는 시스템에 저장된 LSP 프로토콜 정보 목록을 모두 삭제한 후 'twlsp.dll' 파일을 추가한다. 이후 기존에 저장된 LSP 프로토콜 정보를 복원시킨다.
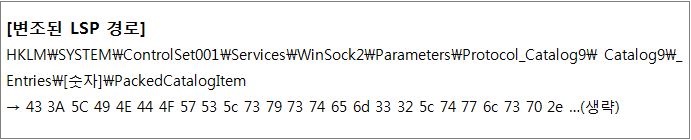
[표 3] 변조된 LSP 경로
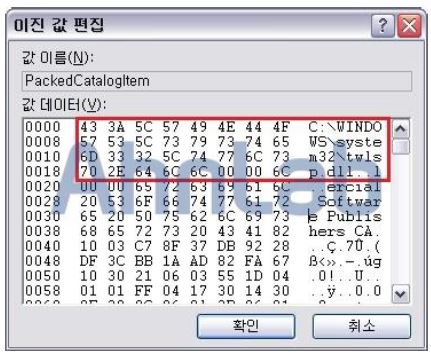
[그림 3]추가된 파일 'twlsp.dll'
이후 악성코드는 사용자가 감염 여부를 인지하지 못하도록 자가 삭제한다. svchost.exe를 통해 실행된 파일 'v2BSXerv.dll'에 의해 VPN 정보를 수신, 연결을 시도한다.
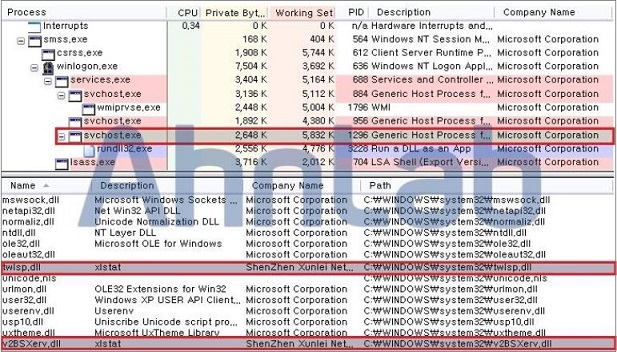
[그림 4] 실행 중인 파일 'V2BSXERV.DLL'
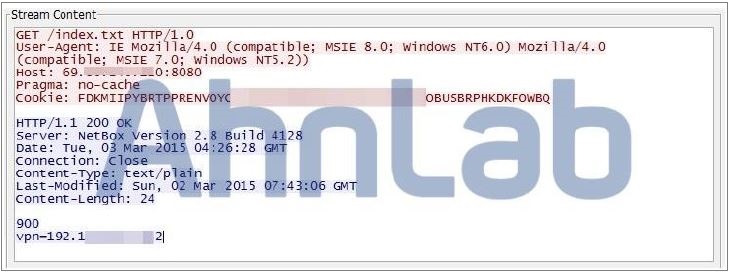
[그림 5] VPN 정보 수신
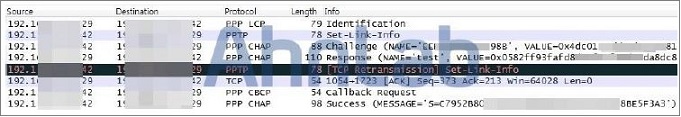
[그림 6] VPN 연결 시도
VPN 연결이 완료된 후 감염된 시스템에서 주요 포털 및 은행 사이트에 연결 시도를 감시한다. 사용자가 사이트에 접속을 시도할 때 감염된 악성코드에 의해 파밍 사이트로 연결된다. 이후 상세 동작정보는 WILL Vol.128 침해 사고 사이트를 통한 악성코드 유포의 악성코드 행위와 유사하다.
이러한 악성코드는 보안 취약점이 있는 PC가 웹사이트에 방문만 해도 감염될 수 있다. 악성코드 감염을 예방하려면 사용자는 소프트웨어의 보안 업데이트를 꼼꼼히 하고 안전이 확인된 사이트에만 방문해야 한다. @
- AhnLabASEC 대응팀


