


여전히 위험한 스미싱, 스마트폰 정보 노린다
스마트폰 사용자가 급증하면서 이를 노리는 악성코드도 나날이 증가하고 있다. 안랩이 집계한 바에 따르면 2014년 스마트폰 악성코드 143만 247건 중 스미싱은 1만 777건으로 나타났다. [그림 1]과 같이 스마트폰 악성코드 중에서 스미싱이 차지하는 비중은 크지 않지만 2013년과 비교하면 2배 가량 증가했으며, 2012년과 비교하면 아주 큰 폭으로 증가했음을 확인할 수 있다. 스미싱에 감염되면 스마트폰의 정보가 유출될 수 있으므로 주의가 필요하다.
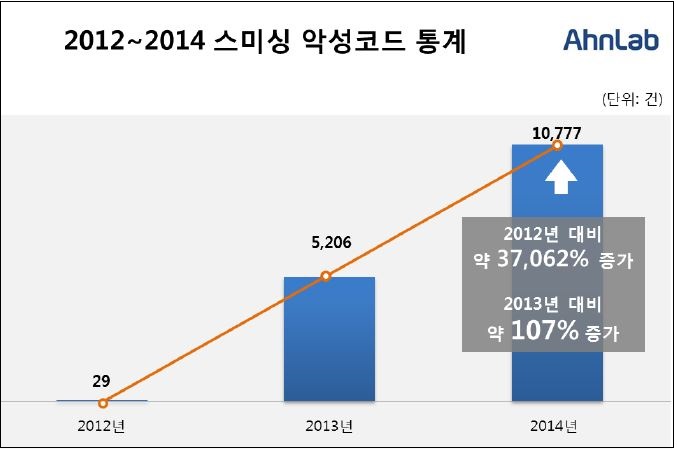
[그림 1] 스미싱 악성코드 통계
악성코드 배포자는 각종 사회적 이슈를 이용하여 악성코드를 배포한다. 사회적 이슈가 없으면 주로 생활과 관련된 메시지를 보낸다. [그림 2]와 같이 안랩 ‘안전한 문자’의 트렌드 알림 기능을 보면 유행하는 스미싱 메시지의 내용을 확인할 수 있다.
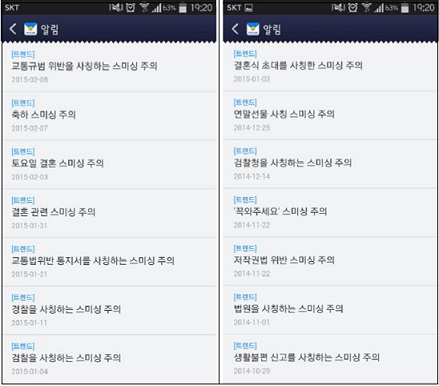
[그림 2] 안전한 문자 앱의 스미싱 트렌드
생활 밀착형 메시지 중 하나를 살펴보자.
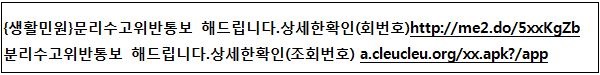
[표 1] 생활 밀착형 스미싱 원문
해당 악성 앱을 설치하여 동작과정을 확인해봤다. 악성 앱을 설치하면 [그림 3]과 같이 ‘내장 메모리 컨텐츠 수정/삭제, 외장 메모리 컨텐츠 읽기 권한’을 요청한다. 기존의 다른 스미싱과는 달리 요구 권한이 간단하다. 하지만 이러한 권한만 요청할 경우 추가로 설치되는 악성 앱이 있을 가능성이 높으므로 주의가 필요하다.
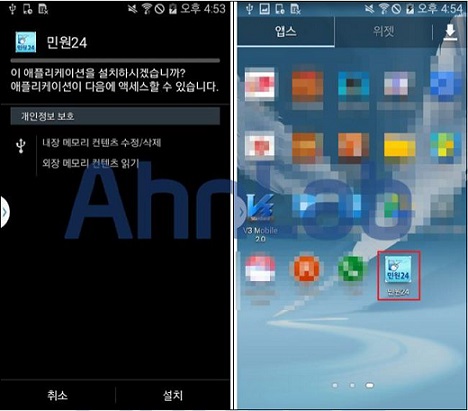
[그림 3] 스미싱 악성 앱 ‘민원24’
실제로 classes.dex 파일을 디컴파일하여 내부 코드를 살펴봤다. ‘pm install’ 명령어로 앱의 추가 설치 시도를 확인했다. 만약 루팅된 스마트폰이라면 사용자에게 설치 여부를 묻지 않고 추가 앱이 설치 및 실행된다.
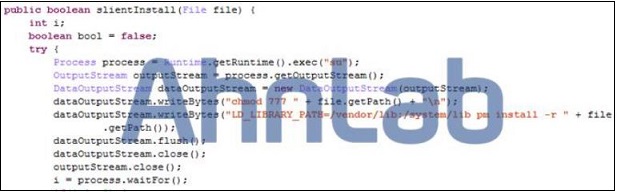
[그림 4] 추가 악성 앱 설치 코드
추가로 설치된 앱은 ‘민원24’ 앱에 포함돼 있다. 민원24 앱의 구조는 [그림 5]와 같으며 asset의 xxxxx.apk 파일을 설치한다.
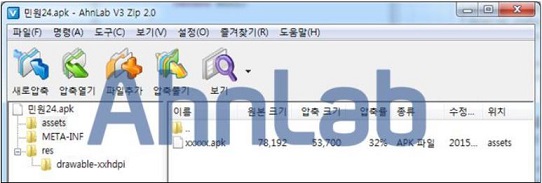
[그림 5] 민원24 앱의 구조
민원 24 앱에 추가로 설치된 악성 앱은 사용자의 의심을 피하기 위해 V3 모바일 백신으로 위장했다.
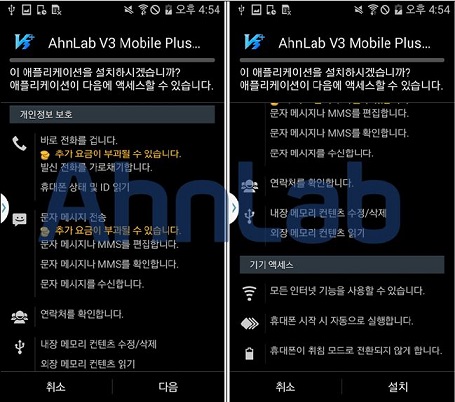
[그림 6] 추가로 설치되는 악성 앱(V3 모바일 백신으로 위장)
이러한 악성 앱은 특성 서버와 통신하며 스마트폰의 문자 정보를 수집하여 전송한다. 뿐만 아니라 수신 전화를 가로채는 기능을 통해 전화벨을 무음으로 설정하고 통화를 종료하는 코드도 확인됐다.
따라서 스미싱 피해를 예방하려면 스마트폰 [환경설정]의 [보안] 영역의 ‘알 수 없는 출처[소스]’의 허용 금지로 설정하고, 앱을 설치할 때는 공식 마켓을 이용해야 한다. 물론 공식마켓에도 악성 앱이 등록돼 있을 수 있으므로 평판 정보 등 꼼꼼히 확인하는 과정이 필요하다. @
[스마트폰 사용자를 위한 3대 보안 수칙]
1. 문자메시지나 SNS(Social Networking Service) 등에 포함된 URL 실행은 자제한다. 만약 의심스러운 URL을 실행하고 앱을 설치했을 때는 모바일 전용 보안 프로그램을 통해 스마트폰을 검사한다.
2. 반드시 모바일 전용 보안 앱(V3 모바일 등)이나 스미싱 탐지 앱(안랩 안전한 문자)을 설치하고 자동업데이트 등으로 항상 최신 엔진을 유지한다. 또한, 보안 앱으로 주기적으로 스마트폰을 검사한다.
3. 공식 마켓 이외의 앱 설치 방지를 위해 ‘알 수 없는 출처[소스]’의 허용 금지를 설정하고 공식 마켓에도 악성 앱이 등록돼 있을 수 있으므로 평판 정보를 반드시 확인한다.
- AhnLabASEC 대응팀


