정책 위원 목록 문서로 위장한 악성코드
이메일의 첨부파일로 유포된 것으로 추정되는 '정책 위원 목록 문서'로 위장한 악성코드가 발견돼 주의가 요구된다. '알려진 파일 형식의 파일 확장명 숨기기' 폴더옵션이 적용된 경우 엑셀 파일처럼 보일 수 있으나 실제 확장명은 exe로 엑셀 아이콘을 위장한 실행 파일임을 확인할 수 있다.
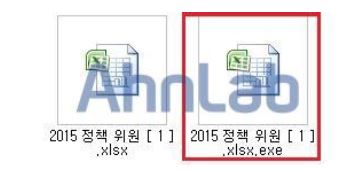
[그림 1 ] 알려진 파일 형식의 파일 확장명 숨기기 해제
해당 파일은 내부에 엑셀 파일을 포함하고 있으며, 파일을 실행하면 엑셀 파일 '2015 정책위원.xlsx'와 'conhost.exe'를 동시에 생성한 후 실행한다. 이후 생성된 엑셀 파일을 자동 실행하고 윈도 실행 명령을 통해 처음 실행된 파일 '2015 정책 위원[1].xlsx.exe'는 삭제하기 때문에 사용자는 악성코드 감염 여부를 인지하기 어렵다.
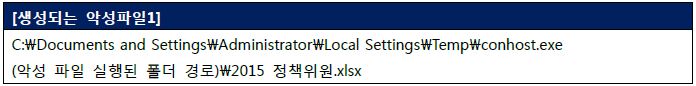
[표 1] 생성되는 악성파일 1
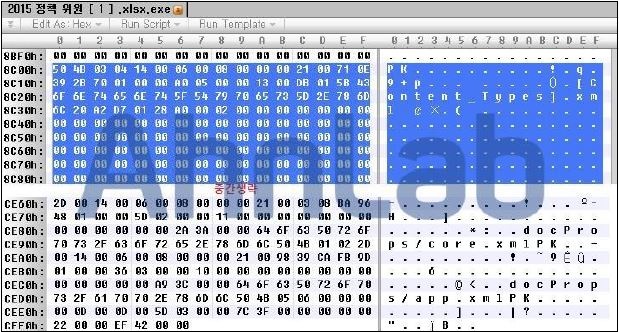
[그림 2] '2015 정책 위원 [1].xlsx.exe'에 포함된 엑셀 파일 부분
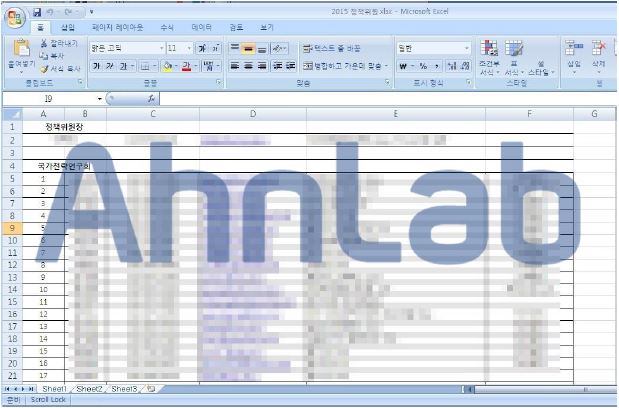
[그림 3] 악성코드 실행과 동시에 실행되는 '2015 정책위원.xlsx' 문서 파일
[표 1과 같이] conhost.exe는 dfea.exe 파일 생성 후 실행하며 dfea.exe 파일은 시스템이 시작할 때마다 자동실행되도록 시작프로그램에 등록된다.

[표 2] 생성되는 악성파일 2
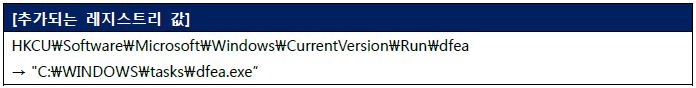
[표 3] 추가되는 레지스트리 값
테스트 당시 네트워크 연결은 되지 않았으나 [표 4]의 C&C로 접속을 시도할 것으로 추정된다.
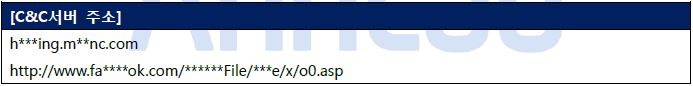
[표 4] C&C 서버 주소
최근 유행하고 있는 랜섬웨어를 포함해 이메일 첨부파일을 통한 악성코드 유포는 공격자가 가장 쉽게 악성코드를 유포할 수 있는 방법이다. 이런 경우 사용자의 호기심이나 부주의로 파일을 실행하여 감염되는 경우가 대다수다. 사용자가 조금만 주의한다면 사전에 예방할 수 있다.
따라서 의심스러운 메일이나 확인되지 않은 첨부 파일은 실행하기 전 반드시 백신을 통한 정밀검사를 하고 가급적이면 실행하지 않는 등의 사용자의 보안의식이 필요하다. @
- AhnLabASEC 대응팀


