


이젠 필수! SW 보안 업데이트하세요
PC 사용자라면 악성코드로부터 자유롭지 않다. PC 운영체제부터 수십 여 개의 소프트웨어 프로그램까지 위협하는 악성코드. 백신 제품을 사용한다고 해도 100% 안전한 것은 아니기에 취약점을 보완하는 보안 패치를 제때 적용해야 한다. 특히 악성코드가 주로 애용(?)하고 있는 어도비 플래시 플레이어, 한글과컴퓨터 한글오피스 사용자라면 특별히 신경을 써야 한다.
올 들어 발표된 보안 업데이트는 7건 정도다. 1월 9일 아래한글 임의코드 실행 취약점 보안 업데이트 발표를 시작으로, 어도비 제품군에 대한 신규 취약점 보안 업데이트, 오라클 긴급 패치 업데이트, 곰플레이어 원격코드 실행 취약점 보안 업데이트 등이 있었다.
● 어도비 플래시 플레이어 보안 패치
어도비는 최근 '앵글러 익스플로잇 킷(Angler Exploit Kit)이 악용하고 있는 플래시 플레이어 취약점에 대해 보안 업데이트를 발표했다. 앵글러 익스플로잇 킷은 디스크에 어떠한 파일도 남기지 않은 채 브라우저에 직접 코드를 주입하는 것이 특징으로, 이 악성코드에 감염되면 치명적이므로 보안 업데이트는 필수다.
자동 업데이트를 설정한 사용자라면 보안 업데이트 파일이 자동으로 다운로드돼 설치된다. 그러나 수동으로 직접 내려 받아 설치해야 한다면 어도비 플래시 플레이어 뿐만 아니라 거의 모든 소프트웨어 보안 패치에 항상 주목해야 한다. 낮은 버전 사용자는 악성코드 감염에 취약하기 때문에 해결 방안에 따라 최신 버전으로 업데이트해야 한다.
자동 업데이트를 설정하는 방법은 [제어판]-[플래시 플레이어 클릭(아이콘이 보이지 않을 경우 보기기준을 '큰 아이콘으로 변경)]- [플래시 플레이어 설정 관리자] - [고급 탭 클릭] - 어도비가 업데이트를 설치하도록 허용(권장)을 선택하면 된다.
● 곰플레이어 원격코드 실행 취약점
국내 무료 동영상 재생 프로그램인 곰플레이어에서 최근 원격코드 실행 취약점이 발견, 보안 업데이트가 권장된다. 공격자가 제작한 웹 페이지에 보안이 취약한 곰플레이어 버전 사용자가 접속하면 악성코드에 감염된다.
특히 버전이 낮은 곰플레이어 사용자는 단순히 웹 사이트에 방문만 해도 악성코드에 감염될 수 있어 반드시 최신 버전으로 업데이트해야 한다. 해당 취약점에 영향 받는 버전은 곰플레이어 2.2.67.5221 및 이전 버전이다. 사용자는 곰플레이어 홈페이지(http://gom2.gomtv.com/release/down.html)에서 최신 버전의 곰플레이어를 설치하거나 자동 업데이트를 이용하면 된다.
● 한컴 오피스 프로그램 임의 코드실행 취약점
최근 한글과컴퓨터의 한글 오피스 프로그램에서 임의 코드실행이 가능한 취약점이 발견됐다. 공격자는 한글 오피스 취약점이 있는 사용자에게 자신이 조작한 웹 페이지의 방문을 유도하거나 웹 게시물, 메일, 메신저의 링크를 통해 악성코드가 삽입된 문서를 사용자에게 열어보도록 유도함으로써 임의코드를 실행시킬 수 있다. 과거 한글 오피스 프로그램을 악용한 악성코드가 다수 발견된 만큼 업데이트는 필수다.
업데이트 방법 : [시작] → [모든 프로그램] → [한글과컴퓨터] → [한글과컴퓨터 자동 업데이트]
다운로드 경로 : http://www.hancom.co.kr/downLoad.downPU.do?mcd=001
● 마이크로소프트 1월 보안 업데이트
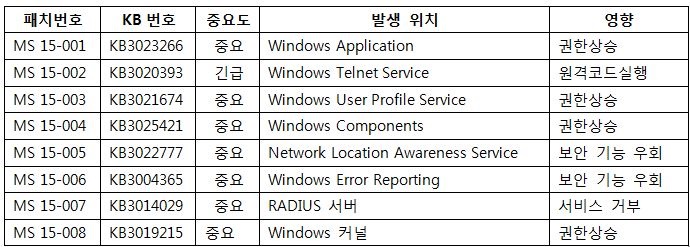
마이크로소프트는 1월 보안 업데이트를 발표했다. 이번에 발표한 보안 업데이트는 긴급 1종, 중요 7종으로 총 8종이다. 긴급 1종은 윈도 텔넷 서비스의 취약점으로 인한 원격 코드 실행 문제에 영향을 주며 공격자가 영향 받는 시스템에 원격코드를 실행한다. 공격자가 영향 받는 윈도 서버에 특수하게 조작된 패킷을 보낼 경우 원격코드가 실행될 수 있는 취약점이 존재한다.
마이크로소프트의 1월 보안패치의 내용은 아래의 표와 같다. 보다 자세한 내용은 한국마이크로소프트 웹사이트(https://technet.microsoft.com/ko-KR/library/security/ms15-jan.aspx)를 참고면 된다.
● 오라클 긴급 패치 업데이트(Critical Patch Update)
기업용 소프트웨어 사용자를 위한 보안 업데이트도 있다. DB 업체인 오라클은 올초 자사 제품의 보안취약점 169개에 대한 패치를 발표했다. 발견된 취약점은 원격 및 로컬 공격을 통해 취약한 서버를 공격하는데 악용될 가능성이 있는 취약점 등이 포함된다. 취약점을 해결하기 위해서는 'Oracle Critical Patch Update Advisory-January 2015' 문서를 검토하고 벤더사 및 유지보수 업체와 협의 및 검토 후 패치를 적용해야 한다.
특히 자바 SE(Standard Edition) 사용자는 설치된 제품의 최신 업데이트를 다운로드 받아 설치하거나 자바 자동업데이트 설정을 권한다.
한편, 영향 받는 시스템의 상세한 정보는 오라클의 웹 사이트(http://www.oracle.com /technetwork/topics/security/cpujan2015-1972971.html)를 참조하면 된다. @
- AhnLabAhnLab


