


아무리 강조해도 지나치지 않은 ‘스팸메일’
악성코드 유포에 있어 스팸메일은 고전적인 수법이지만 지금도 스팸메일로 유포되는 악성코드가 지속적으로 확인되고 있다. 많은 사용자들이 발신자가 불분명한 메일에 주의하고 있지만 단 한번 무심코 열어본 스팸메일 때문에 악성코드에 감염되는 경우 또한 적지 않다. 특히 연말연시 해외 직거래 통로로 이용되고 있는 해외 물류 업체, 특히 페덱스(Fedex)로 위장한 스팸메일은 주의가 필요하다.
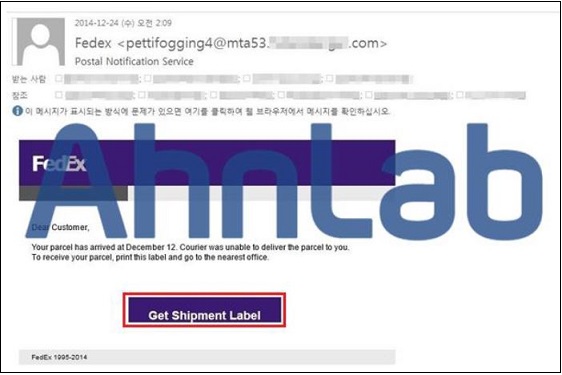
[그림 1] 페덱스를 사칭한 스팸메일
[그림 1]과 같이 페덱스를 사칭한 스팸메일을 확인하면 메일 제목은 "고객님의 택배가 도착했습니다"라는 내용으로 악성코드 유포 스팸메일의 고전적인 형식을 따르고 있다. 하지만 받는 사람과 참조에 사용자의 회사 동료가 있어 스팸메일 수신자는 업무 메일이나 정상적으로 수신된 메일로 착각할 수 있다. 메일을 열어 본몬의 [Get Shipment Label]을 클릭하면 [표 1]의 네트워크 연결을 통해 악성코드를 다운로드한다. 파일을 유포 중인 사이트는 정상 사이트지만 악성코드 제작자가 악성코드 유포에 이용했다.

[표 1] 네트워크 연결
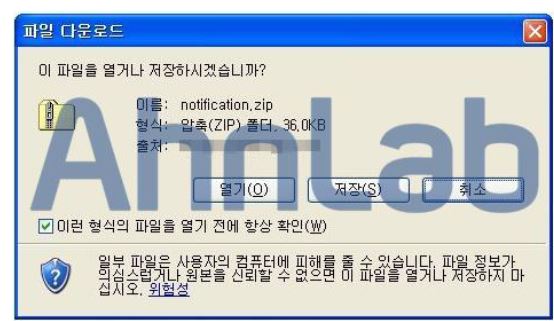
[그림2] 악성코드 다운로드
메일의 첨부 파일의 압축을 풀면 실행파일이 나타난다.
[그림 3] 스팸메일로 유포된 악성코드
다운로드한 파일의 압축을 해제하면 [그림 3]의 실행파일이 나타난다. 해당 악성코드는 지난 여름부터 계속 유포되고 있는 'my new photo :)' 스팸메일에 포함된 악성코드와 같은 동작을 한다.
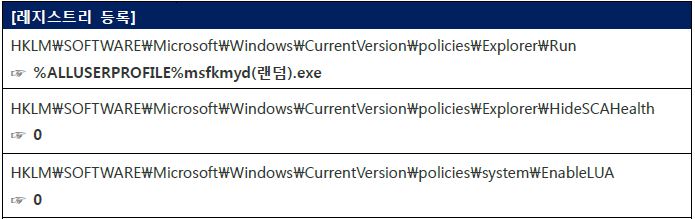
[표 2] 레지스트리 등록
레지스트리 런(Run) 키에 악성코드를 등록, 시스템이 재시작할 때마다 악성코드가 자동 실행하도록 했다. 또한 윈도에서 제공하는 보안 관련 기능을 비활성화해서 이를 통해 사용자의 눈을 피해 추가 악성 행위를 한다.
해당 악성코드에 감염되면 주기적으로 C&C 서버와의 접속을 시도하지만 현재는 동작하지 않는 것으로 확인된다.
이처럼 정상적인 메일로 위장하여 악성코드를 유포하는 사례는 계속 발생하고 있으며 여전히 주요한 보안 위협으로 이어지고 있다. 따라서 이번 내용에 대해 인지하고 이와 유사한 사례나 의심스러운 메일에 대해서는 각별한 주의가 필요하다. @
- AhnLabASEC 대응팀


