


[보안포커스]사용자 PC를 지배하는 ‘갓모드(GodMode)’ 공격
최근 인터넷 익스플로러(Internet Explorer, 이하 IE) 환경에서 발생하는 ‘OLE 자동화 배열 원격코드 실행 취약점(CVE-2014-6332)’을 이용한 공격 사례가 급증하고 있다. 윈도(Windows) 95 이상의 OS 버전과 IE 3 이상의 웹 브라우저가 해당 취약점에 영향을 받아 피해 발생 범위가 상당히 넓다. 게다가 최근 해당 취약점을 이용한 공격 코드가 공개되면서 구체적인 공격사례들이 급증하고 있다. 특히 국내에서는 지난 11월 중순 경 영화 예매 사이트나 여행 사이트, 인터넷 서점 등의 웹사이트가 해당 취약점에 의해 침해된 사례가 확인됐다.
CVE-2014-6332 취약점은 윈도 OLE(Object Linking and Embedding) 자동화 배열 원격코드 실행 취약점으로, IE가 OLE 객체를 처리하는 과정에서 원격으로 코드를 실행하는 취약점이다. 공격자는 해당 취약점을 이용해 사용자 시스템에서 허용되지 않은 메모리 개체에 접근할 수 있다. 또한 이를 이용해 정상 웹사이트를 침해하고 이 손상된 웹사이트에 접속한 사용자들을 또 다른 특수하게 조작된 웹사이트로 유도할 수 있다.
악성 페이지로 사용자 유도
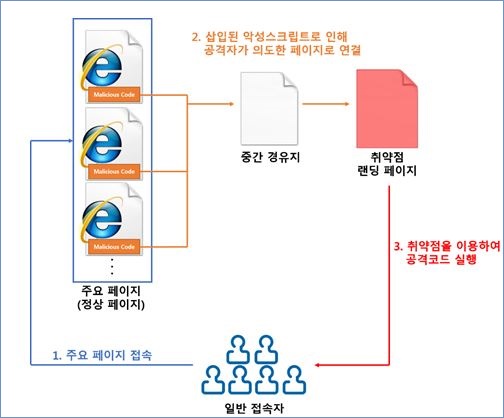
[그림 1] IE 취약점 공격 흐름도
국내 영화 예매 사이트·여행·인터넷 서점 사이트를 노린 이번 사례에 사용된 랜딩 페이지는 사용자들이 침해 사이트를 통해 랜딩 페이지에 접속하면 PC에 IE가 설치되어 있는지 확인한 후 CVE-2014-6332 취약점을 이용해 공격코드가 실행되도록 구성되어 있었다.
기본적으로 IE는 특정한 조건 하에서만 VBScript가 실행되도록 제한하고 있다. VBScript를 실행하기 전에 COleScript 객체 내의 세이프모드(safemode) 플래그를 참조하여 VBScript 실행 여부를 결정하는 것이다. 대부분 세이프모드 플래그가 설정되어 있기 때문에 무분별한 VBScript 실행은 방지 가능하다. 그러나 공격자가 세이프모드 플래그를 변경할 수 있게 되면 IE에서 원하는 VBScript를 임의로 실행할 수 있는 갓모드(GodMode)를 이용할 수 있게 된다.
악성코드 유포 및 악의적인 행위
1. 공인 인증서 유출
- 공인인증서(NPKI) 데이터 압축파일을 HTTP POST 메소드를 통해 C&C 서버로 업로드
2. 파밍 사이트로 사용자 유도 및 금융정보 탈취
- 이름 / 주민등록번호 / 계좌번호 / 계좌 비밀번호
- 휴대전화 번호 / 인터넷뱅킹 ID 및 비밀번호 / 폰뱅킹 비밀번호 / 인증서 비밀번호
- 보안카드 일련번호 및 모든 데이터
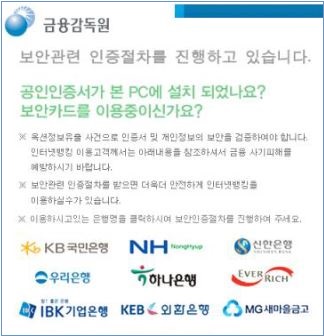
[그림 2] 파밍 사이트로 유도하는 팝업 창
CVE-2014-6332 취약점을 이용한 갓모드 공격의 상세한 내용은 ASEC Report Vol.59 (보안이슈 : IE 취약점 이용해 사용자 PC를 지배하는 ‘갓모드(GodMode)’ 공격)를 통해 확인할 수 있다.
마이크로소프트(Microsoft)는 지난 11월 보안 패치(MS14-064)를 통해 해당 취약점을 해결하였다. 그러나 해당 패치를 적용하지 않은 사용자가 해당 취약점에 의해 침해된 사이트에 접속할 경우 악성코드에 감염될 위험이 존재한다. 그러므로 이번 취약점을 비롯해 최신 취약점을 이용해 배포되는 악성코드에 감염되는 것을 방지하기 위해 사용자들은 항상 최신 보안 패치를 적용하는데 주의를 기울여야 한다. 또한 웹사이트 관리자들은 지속적인 모니터링을 통해 페이지 내에 의도하지 않은 스크립트가 삽입되어 있지 않은지 확인하는 등 경계를 게을리 해서는 안 된다. @
- AhnLab클라우드 분석팀 취약점분석 파트


