


[Product Issue] 차세대 보안 관제 서비스의 기준을 제시하다
안랩 Next Generation-Managed Security Service
안랩은 최근 빅데이터 기반 분석으로 APT(Advanced Persistent Threat, 지능형 지속 보안위협)와 같은 지능형 공격에 대한 선제적 대응과 보안 위협 현황에 대한 가시성을 제공하는 ‘차세대 보안 관제 서비스(NG-MSS, Next Generation-Managed Security Service)’를 개시했다. 이번 ‘차세대 관제 서비스’는 기존 원격관제 대비 새로운 탐지 기법 및 보안 위협 분석, 보안 위협 가시성 제공 기능이 추가되고 모니터링 범위는 확대되었다. 이 글에서는 안랩의 차세대 보안 관제 서비스가 어떠한 배경으로 출시되었으며, 기존 보안 관제 서비스와의 차별점에 대해 소개하고자 한다.
2010년 이후 기업, 기관, 보안회사를 막론하고 다들 고민하게 된 보안 이슈는 지능형 공격이라고 불리는 APT 공격과 개인정보 유출일 것이다. 대부분의 APT 공격은 정보 유출을 목적으로 하고 있는 것이 현실이다. 그에 따라서 많은 보안회사에서 APT 공격을 탐지 및 방어하는 솔루션을 선보이고, 여러 가지 방법론을 이야기하고 있다. 또한 이 가운데 가장 많이 언급되고 있는 부분이 통합 모니터링일 것이다.
기존의 보안 관제는 네트워크 보안 장비(방화벽, IDS/IPS, 웹방화벽, DDoS 장비, L7 방화벽 등) 위주의 모니터링을 통해서 공격자의 공격시도를 모니터링 하고 있다. 이러한 모니터링 방법으로 보안 관제를 하게 된 데에는 보안 관제 솔루션의 용량, 보안 관제 요원의 스킬, 내부적인 업무 협조 부족 등의 한계에서 비롯되었다. 하지만 여기에는 관제 홀(hole)이 있을 수밖에 없다. 이 홀을 줄이고 모니터링 영역을 확대하기 위한 원론적인 이야기가 많이 나오고 있는데, 실제적으로 어떻게 현장에 적용될 수 있는지 살펴보도록 하겠다.
지능형 공격이 어떻게 이루어 지는가?
일반적인 많이 발생한 지능형 공격의 진행 루트를 살펴보면 다음과 같이 진행 된다.
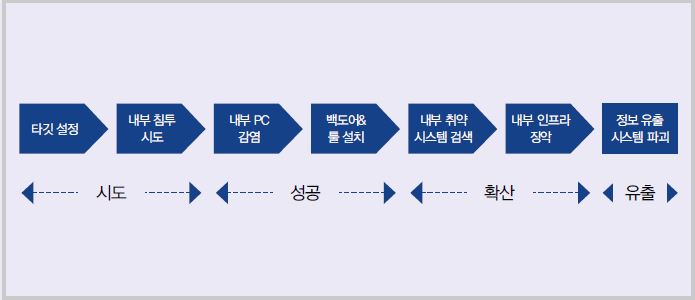
[그림 1] 지능형 공격의 진행 루트
안랩 CERT(Computer Emergency Response Team)에서는 지능형 공격의 단계를 '시도→성공→확산→유출'의 4단계로 구분하고 있다. 각 단계의 정의는 다음과 같다.
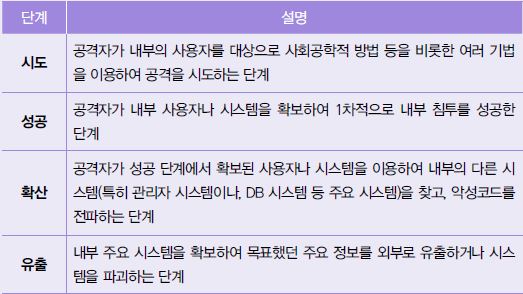
[표 1] 지능형 공격 단계 및 정의
현재 어떤 공격을 보고 있는가?
[표 2]는 안랩 CERT 보안 관제 모니터링 센터에서 2013년도와 2014년도에 모니터링 한 통계(TOP 5)이다.
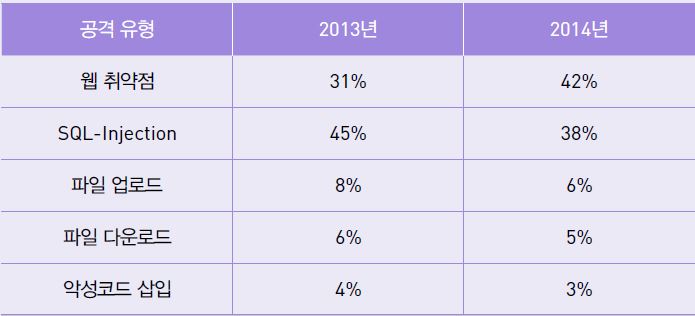
[표 2] 2013년 ~ 2014년 발생한 공격 유형 출처: 안랩 CERT
아래 [그림 2]는 보안 블로그(http://hackmageddon.com)에서 발표한 공격 현황 자료 중 하나이다.
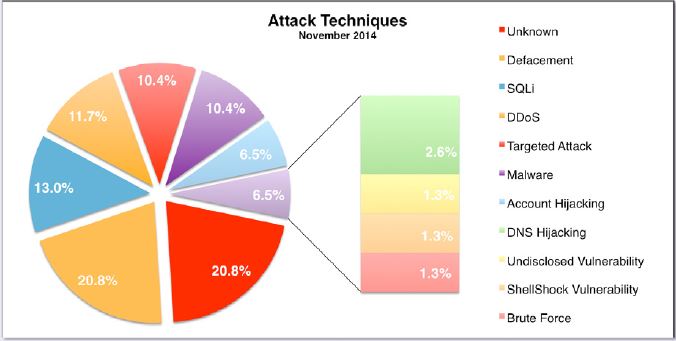
[그림 2] 2014년 11월 공격 현황 출처: 2014. 11. http://hackmageddon.com
[그림 2]의 공격 현황을 살펴보면 알려져 있는 공격에 대해서는 어떤 식으로든지 잘 모니터링 하고 있지만, 실질적으로 알 수 없는 공격(Unknown)이 존재하고 있다는 것을 알 수 있다. 실제 모니터링 영역을 아래 [그림 3]과 같이 구분해 봤다.
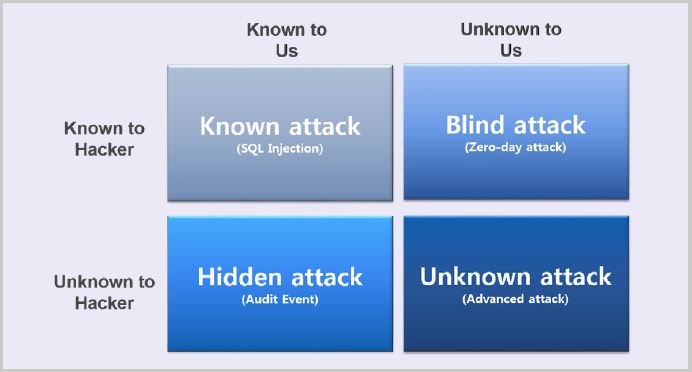
[그림 3] 보안 관제에서의 모니터링 영역
이를 공격에 대한 증거나 인지 여부에 대한 차이로 공격에 대한 구분을 해보면 [표 3]과 같이 구분할 수 있다.
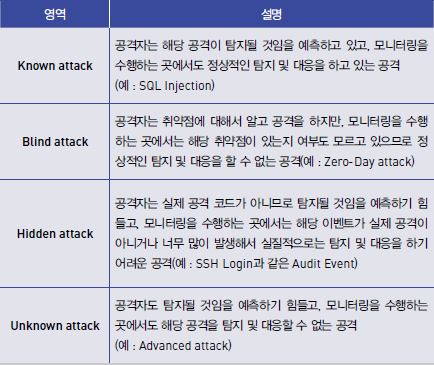
[표 3] 보안 관제 모니터링 영역 구분 및 설명
현재 대부분의 보안 관제에서는 알려진 공격(Known attack)에 대해서는 여러 가지 탐지 방법 및 분석 방법이 개발되어서 일정 수준 이상의 대응을 하고 있다. 또한 히든 공격(Hidden attack) 관련 된 부분도 이벤트가 많이 발생하지 않는 분야에 대해서는 일부 탐지 및 대응을 하고 있다. 하지만 블라인드 공격(Blind attack)나 알려지지 않은 공격(Unknown attack)에 대해서는 탐지 방법이나 분석 방법에 대한 고민이 아직까지는 많이 부족하기 때문에 정상적인 모니터링이 이루어지지 않고 있다.
무엇을 볼 것인가?
그렇다면 지금까지는 무엇을 보고 있었고, 앞으로는 무엇을 더 봐야 하는지 살펴 보도록 하겠다.
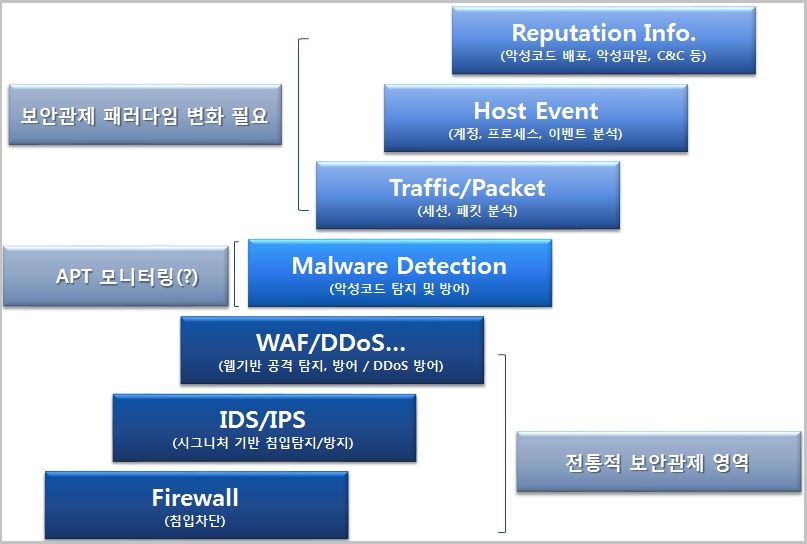
[그림 4] 전통적인 보안 관제 영역과 새로운 확장이 필요한 보안 관제 영역
현재 이루어지고 있는 전통적 보안 관제(원격 관제 기준)에서는 거의 네트워크 보안 장비 위주의 보안 관제를 수행하고 있다. 이는 여러 기술적, 관리적 한계로 내부 주요 정보의 수집 등의 어려움이 있기 때문이다. 또한 최근에는 악성코드 탐지(Malware Detection) 솔루션을 이용한 모니터링 방법이 나오고 있다. 그러나 단순히 악성코드 탐지 및 방어 체계 하나가 추가되었다고 해서 모든 지능형 공격에 대한 방어 가능하다고 보는 것은 어렵다. 악성코드(Known이든 Unknown이든 상관없이)는 지능형 공격을 하는 방법 중 가장 많이 사용하는 방법이긴 하지만, 모든 지능형 공격이 악성코드를 사용한다고 보기도 어렵다.
결국 전통적으로 보안 관제에서 보던 영역 외에도 봐야 되는 영역에 대해서 확대가 필요한데, 그동안 지능형 공격 이후 사고 분석 단계에서 사용되던 영역인 트래픽/패킷(Traffic/Packet), 호스트 이벤트(Host Event)와 같은 영역까지 확대가 필요하다.
그럼 왜 그러한 부분까지 더 봐야 하는가?
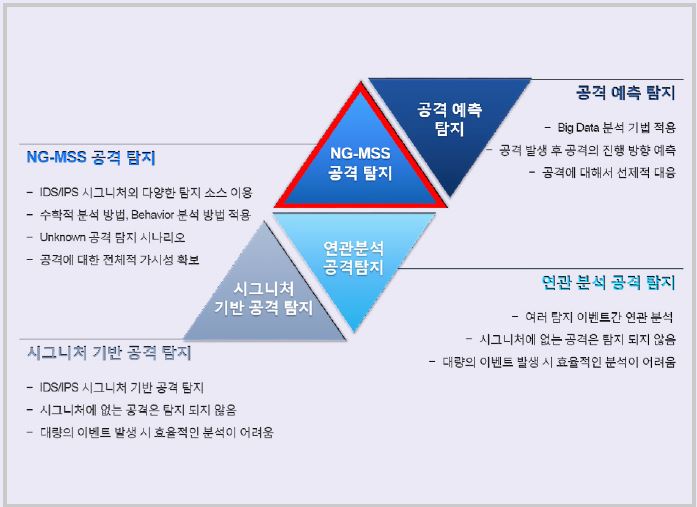
[그림 5] 전통적인 보안 관제 모니터링 기법과 새로운 보안 관제 모니터링 기법
전통적 보안 관제 모니터링 기법인 ‘시그니처 기반 공격 탐지’나 ‘연관 분석 공격 탐지’는 그 대상이 네트워크 보안 장비, 특히 시그니처 기반의 모니터링 위주로 이루어지고 있는데 이러한 모니터링은 다음과 같은 문제점을 갖고 있다.
· 시그니처가 없는 공격은 탐지할 수 없다.
· 대량의 이벤트 발생 시 효율적인 분석이 어렵다.
· 장비 설치 구간에 따른 탐지 의존도가 높다.
따라서 시그니처에 의존하지 않고 공격이나 의심 증상을 탐지할 수 있는 다른 방법을 보안 관제에 도입해야 하며, 앞에서 이야기했던 영역(Traffic / Packet, Host Event 등)에 대한 모니터링이 필요하다. 이러한 영역에 대한 모니터링을 위해서는 기존 보안 관제에서처럼 이벤트 하나 하나를 분석하여 정탐인지 오탐인지 분석하거나 영향도 유무를 분석하는 방법으로는 모니터링이 불가능하기 때문에 다른 종류의 분석 방법이 필요하다.
그러한 분석 방법에는 수학적 분석 방법이나 행위(Behavior) 분석 방법 등이 적용될 수 있다. 분석 방법이 달라 지게 되면서 시나리오(룰셋)도 달라 질 수 밖에 없다. 즉, 알려지지 않은 공격(Unknown Attacck)을 탐지할 수 있는 시나리오로 다시 작성되어야 한다.
이런 분석 방법과 데이터가 쌓이게 되면 향후에는 공격과 공격자에 대한 프로파일링이 가능하게 되고, 결국에는 공격에 대한 예측도 가능하게 되지 않을까 싶다.
그러면 차세대 관제 서비스에서는 보안 관제가 어떻게 바뀌어야 되는지 보안 관제의 진행 단계별 변화 내용에 대해서 살펴 보겠다.
보안 관제는 크게 '준비 → 탐지 → 분석 → 대응 → 보고' 등 5단계로 구분되며, 각 단계별로 해야 할 일에 대해서는 다음과 같이 정리가 가능하다.
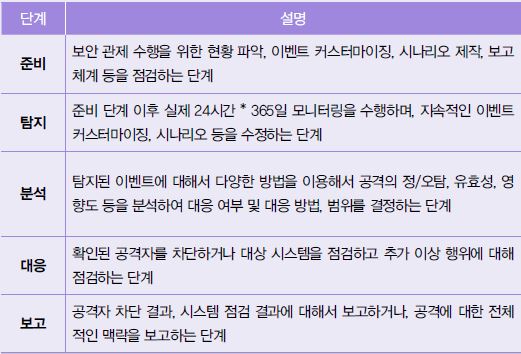
[표 4] 보안 관제의 단계 및 주요 활동
각 단계별로 보안 관제가 어떻게 변해야 하는지 살펴 보면 아래 [그림 6]과 같다.
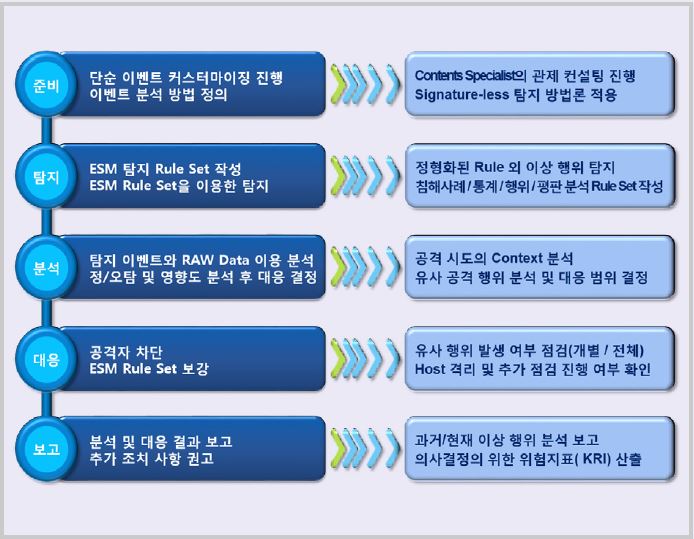
[그림 6] 보안 관제의 단계별 패러다임 변화의 필요성
어떻게 볼 것인가?
앞서 보안 관제 영역의 확대를 비롯해 새로운 분석 방법과 시나리오의 필요성에 대해 설명했다. 그렇다면 지금부터는 어떻게 볼 것인지에 대해서 살펴보자.
먼저 수집하는 데이터에 대한 이해가 선행되어야 한다. 기존 보안 관제 시나리오를 제작할 때도 수집하는 IDS/IPS 등의 보안 장비와 발생 로그, 공격, 취약점에 대한 이해가 선행되고 시나리오 제작이 이루어졌다. 마찬가지로 확장된 수집 영역의 데이터가 어떻게 이루어지고 있고 취약점, 공격과 어떤 연관 관계가 있는지에 대한 이해가 이루어지지 않는다면 정확한 시나리오가 만들어지지 않을 것이다.
수집되는 데이터에 대해서 자체적으로 분류가 필요하며 데이터를 어떻게 처리할 것인가에 대해서 내부적으로 사전 정의가 필요하다. [표 5]는 예시로 작성된 데이터 구조(Data Structure)이다.
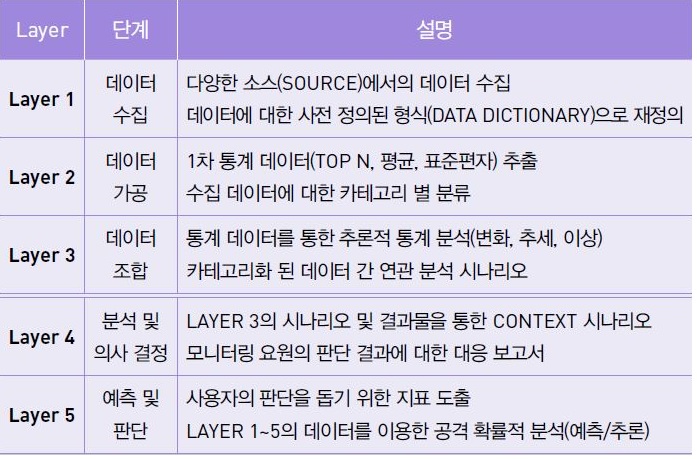
[표 5] 안랩 차세대 보안 관제 서비스의 데이터 구조(Data Structure) 예시
이런 구조를 통해 수집되는 데이터를 처리해서 결과물을 내기 위해서는 크게 두 가지 요소가 필요하며, 이러한 요소는 SIEM(Security Information Event Management) 등을 도입했거나 도입하려는 보안 관리자의 고민과도 일맥상통한 부분이 있다.
첫 번째는 해당 데이터를 이용한 시나리오 제작이다. 시나리오제작에는 SIEM의 기능을 잘 다루는 것도 중요하지만 시나리오를 제작하기 위한 인사이트(Insight) 보유 여부가 가장 중요하다.
두 번째는 데이터를 이용해서 보안 관리자 및 관련 부서에게 어떻게 표현할 것인가이다. 데이터 표현 있어 사용자들에게 직관적이고 빠른 판단을 할 수 있는 정보를 제공해야 하며, SIEM의 UI(User Interface)와는 달리 쓰기 쉽게 표현되어야 한다는 것이 중요하다.
1. 시나리오 제작
앞에서 이야기 했지만 기존 보안 관제에서 주로 보던 영역은 시그니처 위주의 탐지이다. 시나리오 역시 이와 마찬가지로 시그니처를 탐지하기 위한 시나리오로 구성되어 있는 경우가 많다.
[표 6]은 안랩에서 제작하는 시나리오의 종류를 구분해 놓은 것이다.
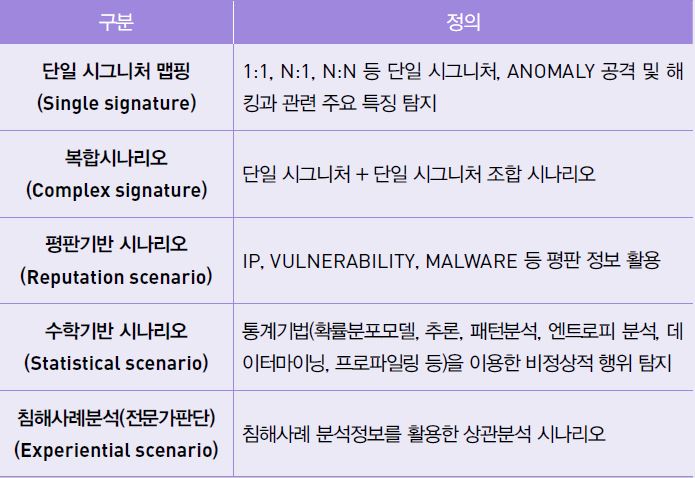
[표 6] 안랩 차세대 보안 관제의 시나리오 구분
[표 6]에서 보듯이 기본적으로 단일 시그니처 맵핑이나 복합 시나리오 정도가 기존의 시그니처 기반의 시나리오로 볼 수 있다. 나머지 시나리오들은 앞에서 늘어난 정보 수집 구간들에 대한 시나리오 작성 기법들이다. 이런 시나리오를 만들기 위해서는 보안(취약점, 공격 기법, 탐지 기법, 보안장비 이해 등)의 이해뿐만 아니라 해당 트래픽, 서비스, OS, APP, 업종의 특성, 보호해야 하는 정보의 종류 등의 이해가 있어야만 한다. 마치 도둑으로부터 집의 귀중품을 지키기 위해서는 현관문만 지키는 것이 아니라 출입문은 어디 어디에 있고, 귀중품이 있는 곳은 어디고, 집을 비울 때는 언제고, 이런 정보가 있으면 귀중품을 더 잘 지킬 수 있는 것과 같은 이치이다.
시나리오를 만들기 위해서 봐야 하는 주요 모니터링 항목을 살펴 보도록 하자.
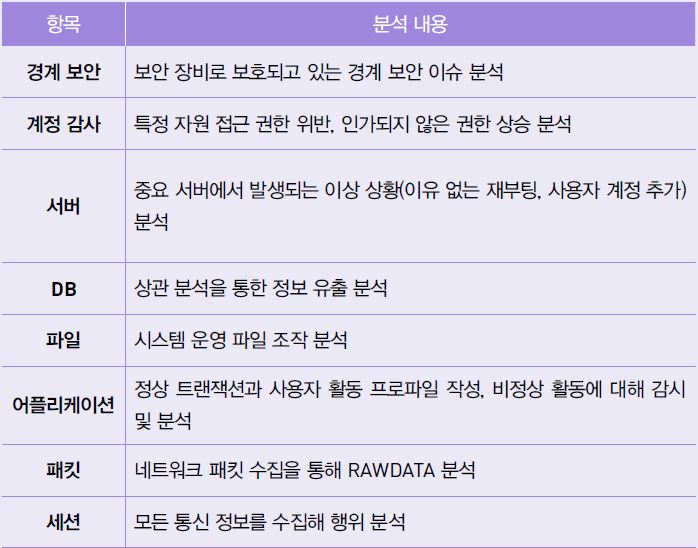
[표 7] 안랩 차세대 보안 관제의 주요 모니터링 항목
[표 7]에서 보듯이 기존 보안 관제 영역에서 주로 점검하는 경계 보안 외에도 다른 부분에 대해서 시나리오를 고려해야 하고, 보호해야 하는 정보(대상)를 명확히 한 후에 탐지 시나리오 제작에 들어가야 한다.
2. 사용자 UI
데이터 표현에 있어 다음과 같은 부분에 대해 고려가 필요하다.
- 사용자 판단 근거 제시
- 현재 보안 위협 가시성 제공
- 우선 점검(Viewing)할 항목 선정
- 검색을 통한 과거 위협 확인 기능
- 위협(Threat), 취약점(Vulnerability), 네트워크(Network), 호스트(Host) 가시성 확보
위와 같은 관점에서 데이터를 표현하기 위해서는 시나리오 제작 때와 마찬가지로 데이터에 대한 이해가 먼저 필요하다. 단 시나리오 때와는 다르게 데이터의 속성을 이해하고, 사용자에게 어떤 정보가 필요할지 고민해야 한다.
[그림 7]은 안랩이 고객에게 정보를 제공하기 위해 데이터를 분류하고, 정리한 내용이다.
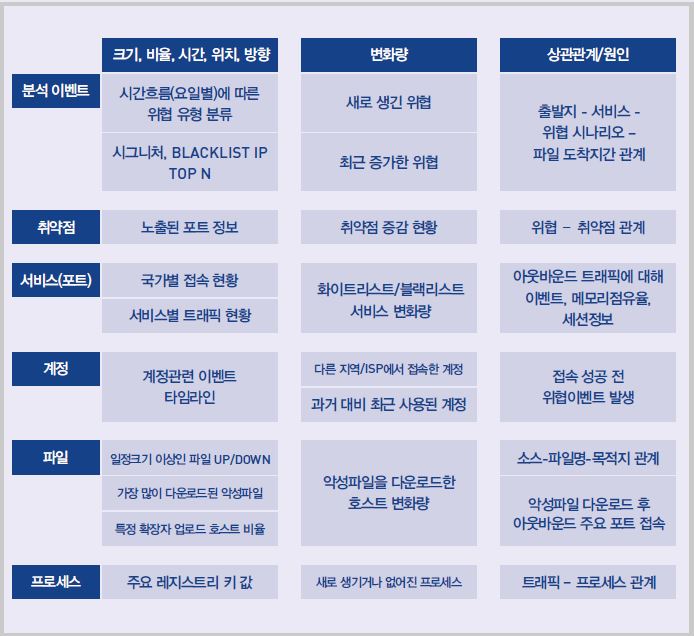
[그림 7] 안랩 차세대 보안 관제 서비스 대시보드 구성
사용자가 보고자 하는 화면(View)을 6가지(분석 이벤트, 취약점, 서비스, 계정, 파일, 프로세스)로 구분하고 각 화면에서 수집 가능한 데이터의 종류를 정량(크기, 비율, 시간, 위치, 방향), 변화량, 상관관계/원인 등으로 구분했다. 이렇게 정리된 데이터에 대해서 표현 방법을 정리하고, 각 표현 방법에 적합한 시각화 기술을 적용하게 된다.
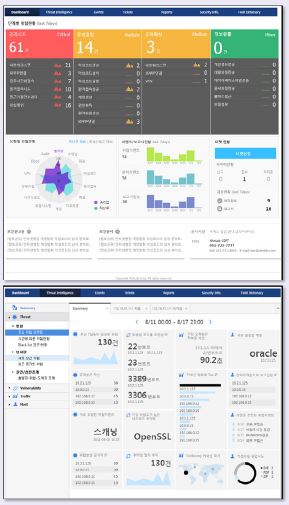
[그림 8] 안랩 차세대 보안 관제 서비스 메인 및 요약 화면
[그림 8]은 안랩 보안 관제 서비스의 메인 화면과 요약 화면이다. 메인 대시보드 화면은 관리자에게 전체적인 보안 상황 파악할 수 있게 도와주고, 요약 화면은 우선 조치 대상을 제시함으로써 보안 지식이 부족한 보안관리자의 업무를 보조하게 한다. 특히 요약 화면은 보안 지식이 부족한 관리자로 하여금 우선 조치 대상을 인지할 수 있게 한다.
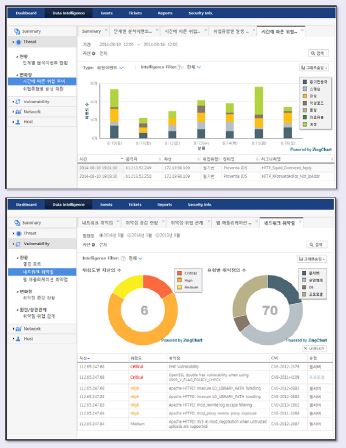
[그림 9] 안랩 차세대 보안 관제 서비스 데이터 시각화 화면
[그림 9]는 데이터 속성에 따른 시각화 화면이다. 사용자가 보고자 하는 데이터를 가장 적합하다고 판단되는 차트로 시각화를 하고 근거가 되는 데이터를 표형태로 표현했다. 근거가 되는 표는 인사이트를 가지고 있는 사용자가 드릴 다운(Drill down)해서 보고자 하는 타깃(Target)에 대해서 추적할 수 있는 기능을 가지고 있다.
보안 관제는 그 특성상 단일 장비나 하나의 방법에 의존하지 않고 각 장비가 가지고 있는 특성을 최대한 활용하고 잘 조합함으로써 최고의 탐지 능력을 가질 수 있게 해야 한다. 안랩의 차세대 관제 보안 서비스는 기존 보안 관제가 보지 못하거나 보지 않았던 영역을 보안 관제 영역으로 끌어 들여 서비스를 받는 고객에게 의사 결정을 할 수 있는 자료를 제공함으로써 고객의 보안 환경 개선 및 지능형 공격에 대한 방어 체계 구축에 도움을 주기 위해서 기획 및 설계되었다.
앞으로 안랩의 보안 관제는 축적된 탐지 역량과 침해사고 분석 경험, 빅데이터 분석 능력을 더욱 발전시켜 보안 관제의 다양한 발전 방향에 대해서 고민할 것이다. @
- AhnLabMSS 기술팀 곽희선


