


[보안포커스] 드롭박스의 공유 기능 노린 악성코드에 속지 마세요
드롭박스를 이용하면 클라우드(Cloud)에 저장해놓은 자료를 언제 어디서나 열어보고, 편집도 하고 저장할 수 있다. 파일의 동기화와 기기 간의 공유도 쉬워 드롭박스 이용자는 꾸준히 증가하고 있는 추세다. 올해 드롭박스는 사용자 3억 명을 넘어 섰으며, 드롭박스 앱은 미국의 직장인들이 가장 애용하는 앱 2위에 꼽히기도 했다. 물론 국내에서도 많이 이용하고 있는 드롭박스는 클라우드 서비스 중 하나다.
[그림 1] 드롭박스 홈페이지 메인
사용자는 드롭박스에 파일을 올려놓고, 이 파일을 통해 다른 사용자와 공유할 수 있다. 블로그에 게임, 유틸리티를 다운로드할 수 있는 드롭박스가 공개돼 있다. 하지만 사용자가 다운로드한 파일은 정상 파일을 위장한 악성코드가 별견됐다. 공유가 용이한 클라우드 서비스의 장점을 이용하여 다수의 사용자에게 악성코드를 유포한 셈이다.
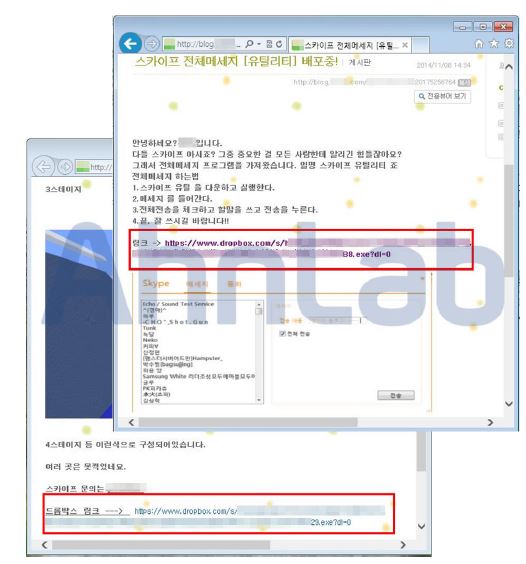
[그림 2] 블로그에서 공유된 드롭박스 링크
작성자는 블로그에 게임과 유틸리티에 대하 자세히 소개하고 해당 파일을 다운로드할 수 있는 드롭박스 링크를 공유했다. 각각의 포스팅은 10월 17일과 11월 8일 작성됐다. 분석 당시(11월 26일)에도 악성코드가 유포 중이었다.
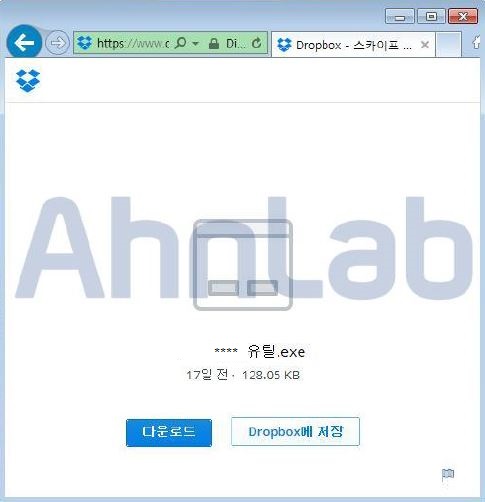
[그림 3] 드롭박스 파일 다운로드
[그림 3]과 같이 블로그에서 스카이프 유틸리티라고 소개한 파일은 악성코드다. 유명 게임이나 유틸리티로 사용자들의 관심을 끌고, 드롭박스를 이용하여 다수에게 악성코드를 유포하였다.
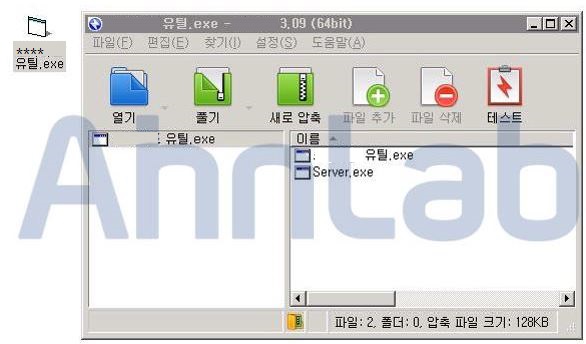
[그림 4] **** 유틸.exe
[그림 4]의 드롭박스 링크를 통해 다운로드된 '**** 유틸.exe'의 압축을 해제하면 '**** 유틸.exe'와 'Server.exe' 2개의 파일임을 알 수 있다.악성코드는 파일 생성, 레지스트리 수정, 네트워크 연결 등 악성 행위를 한다.
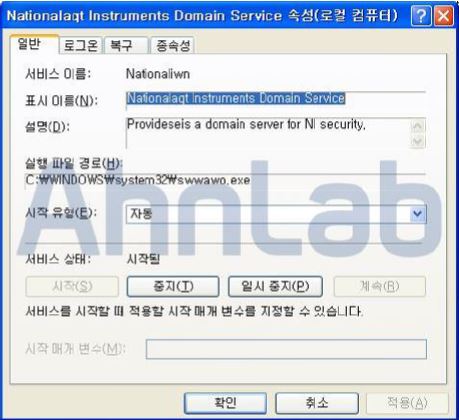
[표 1] 파일 생성 정보
'Server.exe'는 자기자신과 같은 파일을 [표 1]과 같이 system32 경로에 생성했다. 악성코드는 system32 경로에 존재하는 경우가 많다. 이 경로에는 다수의 파일이 있어 악성코드를 인지하기 어렵고 대부분 사용자가 정상 파일 경로로 인지하기 때문이다.
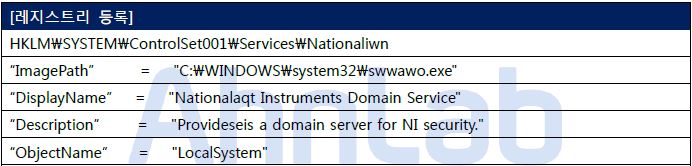
[표 2] 레지스트리 등록
[표 1]에서 생성된 악성 파일은 시스템 재시작 시에도 반복 실행할 수 있도록 레지트스리 값을 수정해서 [표 2]와 같이 Nationalwn이라는 이름의 서비스를 등록한다.
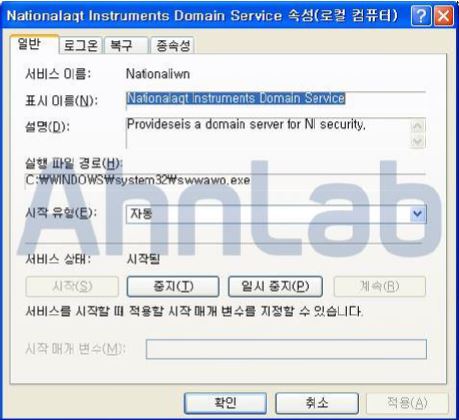
[그림 5] 등록된 서비스 속성
악성코드는 [표 3]과 같이 아래의 IP로 네트워크를 연결한다.

[표 3] 네트워크 연결
해당 네트워크 연결로 정보 유출 및 추가 악성코드 다운로드를 시도하는 것으로 추정되지만 분석 당시 네트워크 연결을 통한 추가 악성 행위는 발견되지 않았다.
클라우드 서비스 사용자가 늘어나고 이를 통한 파일 공유는 더욱 활성화될 것으로 예상된다. 따라서 드롭박스 링크로 유포되는 악성코드 사례 또한 증가할 것으로 보인다. 사용자는 클라우드 서비스를 이용하여 파일을 다운로드할 때 공유된 파일이 악성코드일 가능성이 높으므로 주의해야 한다. @
- AhnLabASEC 대응팀


