


[Special Report ] 2014년 APT 공격의 결정적 장면
최신 지능형 위협 동향
APT(Advanced Persistent Threat)는 이제 더 이상 신종 위협이라 부를 수도 없을 만큼 국내외를 막론하고 상당수의 보안 침해 사고의 핵심에 위치하고 있다. 안랩은 2014년 보안 위협 예측 자료를 통해 ‘대규모 APT 보안 사고 및 동시다발적 피해’, ‘치밀한 APT 공격 그룹의 국제적 규모’, ‘APT 공격 기법의 고도화 및 불특정 대상으로의 공격 범위 확대’ 등을 언급한 바 있다. 실제로 올해 들어 APT 또는 타깃 공격 등으로 불리는 이른바 ‘지능형 지속 위협’에 의한 피해 사례가 연이어 발생했다. 특히 APT에 의한 중요 정보의 유출이 금융 사고로 이어지기도 했다. 이 글에서는 이러한 APT 공격 사례를 통해 공격의 유입 경로, 공격 기법 등 최신 APT 공격 동향을 알아본다.
지능형 지속 위협은 흔히 APT라는 용어로 불린다. 지금까지 알려진 APT의 특징은 특정 대상을 겨냥해 다양한 공격 기법을 이용해 지속적으로 공격하는 것으로 요약할 수 있다. 공격자는 목표 대상에 대한 정보를 수집하고 악성코드 침투, 기밀 정보 유출의 과정을 거친다. 최근에는 공격 목표 조직에서 사용하는 애플리케이션의 취약점을 악용하는 추세를 보이고 있다. 이 밖에 최신 APT 공격의 주요 특징을 요약하면 아래와 같다.
ㆍ외부 업데이트 서버 또는 써드파티 제품을 통한 내부 네트워크 침투
ㆍ스피어 피싱(Spear Phising)및 워터링홀(Watering-Hole) 기법을 이용한 기업 침투
ㆍ감염 지속 등 생존율을 높이기 위한 고도의 회피 및 무력화 기술 탑재
ㆍ국제적 사이버 산업스파이 그룹의 활동
ㆍ다국어 처리가 가능한 공격 인력풀 운영
APT Scene #1: 공격 지점
1. 스피어 피싱(Spear Phshing)
작살로 물고기를 잡는 ‘작살 낚시(Spear Fishing)’라는 말에서 유래된 스피어 피싱(Spear Phishing)은 ‘창, 창으로 찌르다’라는 의미의 영어 단어 스피어(Spear)와 ‘사용자를 속이기 위한 사기 이메일 및 기타 행위’를 의미하는 용어인 피싱(Phishing)의 합성어이다. 불특정 다수가 아닌 특정인(조직)을 표적으로, 신뢰할 만한 발신인이 보낸 것처럼 위장한 메일을 이용해 악성 웹사이트로 유도 또는 악성 첨부 파일로 악성코드에 감염시키는 일종의 온라인 사기 행위, 또는 ‘표적형 악성 메일’로 이해할 수 있다. 사용자가 속을 법한 내용의 메일에 악성코드를 첨부하는 것은 상당히 고전적인 공격 방식이다. 문제는 이 방법이 여전히 유효하다는 점이다. 때문에 보안 전문가들은 ‘최대의 보안 취약점은 바로 사람’이라고 지적하고 있다.
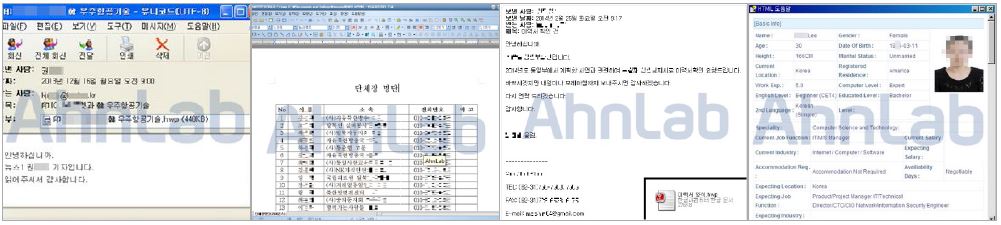
[그림 1] 스피어 피싱에 이용된 메일 및 악성 첨부 파일의 예
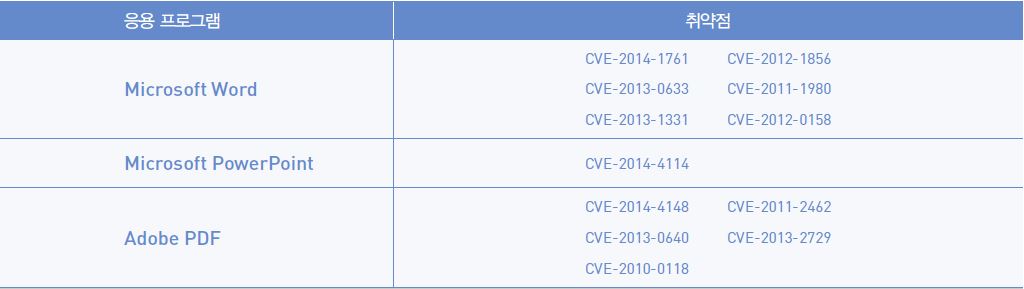
[표 1] 이메일 통한 악성코드 유포에 주로 활용되는 취약점
2. 워터링홀(Watering-Hole) 공격’
‘워터링 홀 공격’이라는 명칭은 사자가 먹이를 습격하기 위해 물웅덩이(watering hole) 근처에서 매복하고 있는 형상을 빗댄 것으로, ‘표적 공격’의 일종으로 이해할 수 있다. 공격자는 공격 대상이 주로 방문하는 웹사이트에 대한 정보를 사전에 파악한 후 제로데이 취약점 등을 이용해 해당 사이트에 악성코드를 심어둔다. 따라서 사용자는 해당 웹사이트에 접속하기만 해도 악성코드에 감염될 수 있다. (워터링홀 공격 기법에 대한 자세한 내용은 ‘월간 안 2014년 11월호’를 참고할 수 있다.)
[표 2]는 웹을 통한 악성코드 유포 공격에 이용되는 취약점으로, 이와 관련된 주요 웹 익스플로잇 킷(Web Exploit Kit) 사례는 다음과 같다.
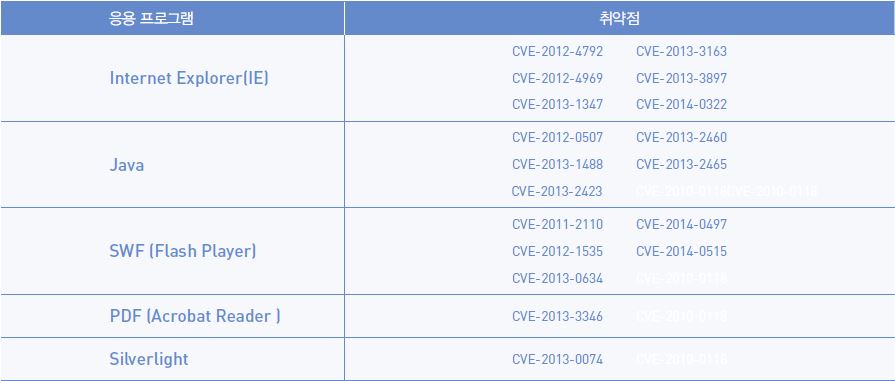
[표 2] 웹을 통한 악성코드 유포에 주로 이용되는 취약점
[표 2]는 웹을 통한 악성코드 유포에 주로 이용되는 취약점으로, 이와 관련된 주요 웹 익스플로잇 킷(Web Exploit Kit) 사례는 다음과 같다.
ㆍIE 제로데이 취약점(CVE-2014-0322)을 이용한 악성코드 유포
ㆍIE 취약점(CVE-2012-1889)을 이용한 악성코드 유포
ㆍ2014년 4월, 새로운 웹 익스플로잇 킷 ‘리그 익스플로잇 킷(RIG Exploit Kit)’ 등장: CVE-2012-0507, CVE-2013-2465, CVE-2013-0634,
CVE-2013-0074 등 자바, 실버라이트, 플래시 플레이어 등 다양한 응용 프로그램 취약점 공격 코드 탑재
ㆍ‘공다 익스플로잇 킷(GongDa Exploit Kit)에 새로운 IE 취약점(CVE-2014-6332) 공격 코드 추가
이 밖에도 아래와 같이 다양한 웹 익스플로잇 킷이 기업 내부에 침투하기 위한 수단으로 활용되고 있다.
ㆍRed Kit(CVE-2010-0188, CVE-2012-0422, CVE-2012-1723, CVE-2013-2423 등 악용)
ㆍChinese Kit(CVE-2013-3897, CVE-2012-4681, CVE-2013-0422 등 악용)
ㆍSweet Orange Exploit Kit
ㆍAngler Exploit Kit (CVE-2013-7331등 악용)
ㆍFiesta Exploit Kit (CVE-2013-2729, CVE-2010-0188 등 악용)
최근에는 일반적인 응용 프로그램뿐만 아니라 기업의 시스템 상에서 운영되는 특정 응용 프로그램 자체의 취약점을 이용하는 경우가 증가하고 있다. 특히 기업 내부의 모든 시스템에 악성코드를 빠르게 감염시키기 위해 응용 프로그램의 업데이트 체계와 관련된 무결성 검증 절차의 허점을 노린, 즉 업데이트 파일을 악성코드로 변조하여 감염시키는 지능화된 방식도 나타나고 있다.
APT Scene #2: 공격의 내부 확산(Lateral Movement)
기업의 내부 네트워크 침투에 성공한 공격자는 공격 목표인 시스템으로 이동하려고 시도한다. 이 과정을 '래트럴 무브먼트(Lateral Movement)'라고 하며 이러한 이동을 위해서는 높은 권한을 가진 계정의 인증 정보가 필요하다. 관리자(Administrator)의 아이디, 비밀번호, NTLM 해시(Hash) 등이 그 예이다. 이 같은 계정의 인증 정보는 시스템의 레지스트리, 메모리 내에서 획득할 수 있다. 이때 대부분의 공격자들은 주로 gsecdump, WCE(Windows Credential Editor), mimikatz 등 기존의 툴을 이용하거나 공격 툴이 사용하는 wceaux.dll, sekuralsa.dll 등의 DLL을 악성코드에 삽입하여 이를 호출하는 방식을 사용한다. 추가로 백도어(Backdoor) 자체의 키로깅 기능을 사용하여 아이디, 비밀번호를 획득하기도 한다.
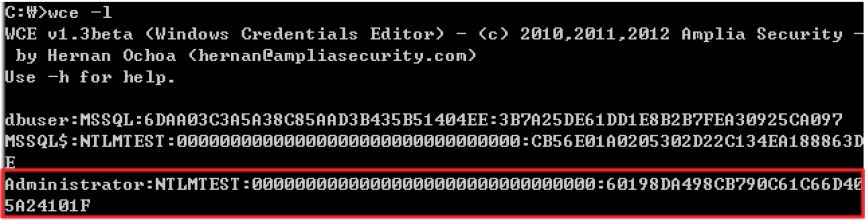
[그림 2] WCE를 통해 도메인 관리자의 NTLM 해시 획득
이러한 공격이 가능한 이유는 흔히 관리상 편의를 위해 기업 내 시스템들을 모두 동일한 로컬 관리자 아이디와 비밀번호를 사용하는 경우가 많기 때문이다. 또한 액티브 디렉터리(Active Directory) 환경 내에서는 도메인 관리자 계정으로 여러 시스템에 접속하면 메모리 내의 도메인 관리자의 아이디 및 비밀번호 정보와 해시 값이 남기 때문이다.
이렇게 관리자 계정의 인증 정보를 획득한 공격자는 이를 이용해 접근할 수 있는 시스템에 백도어를 설치한다. 이때 획득한 계정이 도메인 관리자 계정이면 해당 도메인 내의 모든 시스템뿐만 아니라 해당 도메인과 트러스트 관계인 모든 도메인의 시스템에도 백도어를 설치할 수 있다. 백도어를 설치하는 과정은 다음과 같다.
먼저 획득한 아이디/비밀번호, 또는 NTLM 해시 값을 이용하여 접근하고자 하는 시스템과 네트워크 공유를 맺은 후 백도어를 복사한다. 이어 원격 서비스, 또는 작업 스케줄러를 등록해 앞서 복사한 백도어를 실행한 후 이를 시스템 권한으로 동작하게 한다. 이렇게 실행된 백도어는 프록시 기능에 의해 C&C(Command and Control) 서버와의 연결을 중계함으로써 공격자는 해당 시스템에 접근할 수 있게 된다.
공격자는 이 같은 방식을 반복하여 DB 등 자신이 원하는 시스템을 찾는다. 보통은 업무망(네트워크)에서 관리자의 시스템을 찾아내어 이를 통해 게이트웨이 서버에 접근하여 서버 네트워크 대역으로 침투한다. 이후에는 앞선 방식과 같은 과정을 통해 서버 네트워크 대역에 위치한 서버들에 백도어를 설치한다.
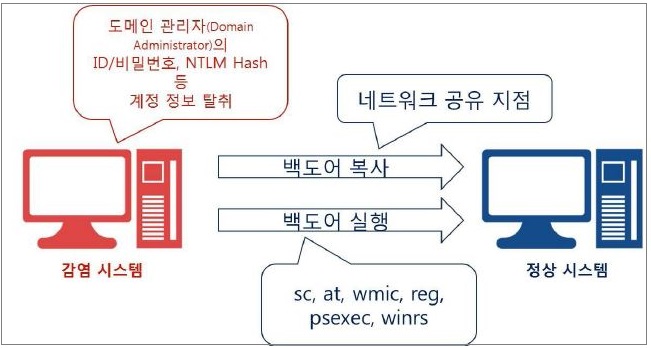
[그림 3] 공격의 내부 확산 과정
APT Scene #3: 리테일 산업 침공
지난 2014년 1월 17일, 미 연방수사국 FBI는 ‘리테일 업체들을 겨냥한 최신 사이버 침해 이벤트(Recent Cyber Intrusion Events Directed Toward Retail Firms)’라는 보고서를 발표했다. 이 보고서를 통해 FBI는 소매 업체의 POS(Point Of Sales) 단말기에 침투하는 악성 소프트웨어의 위험성에 대해 경고하고 “이러한 유형의 범죄가 법적 규제와 보안 회사의 조치에도 불구하고 가까운 시일 내에 지속적으로 늘어날 것”이라고 전망했다. 지하 경제 시장에서 POS 악성코드를 쉽게 구입할 수 있다는 점, 소매 업체의 막대한 자금 유통 등이 공격자들의 구미를 당기는 원인이라고 분석했다.
실제로 최근 미국 내에서는 주요 소매 업체를 노린 공격이 잇따라 발생하고 있다. POS 악성코드를 이용한 대표적인 최신 보안 침해 사례는 다음과 같다.
ㆍ니만 마커스 백화점(Neiman Marcus Group) 고객 카드 정보 110만 건 유출
ㆍ타겟(Target )사 고객 카드 정보 4천만 건 유출
ㆍ홈디포(Home Depot )사 고객 카드 정보 5천 6백만 건 유출
2009년 트래커(Tracker)를 시작으로, 2013년부터 본격적으로 POS 시스템을 노리는 다양한 악성코드가 발견되고 있다. 특히 국내에서는 올해 초, Ompos라는 악성코드가 실제 공격에 이용된 것으로 확인되었다. (‘월간 안’은 2014년 5월호와 9월호를 통해 POS 악성코드에 관한 자세한 내용을 소개한 바 있다.)
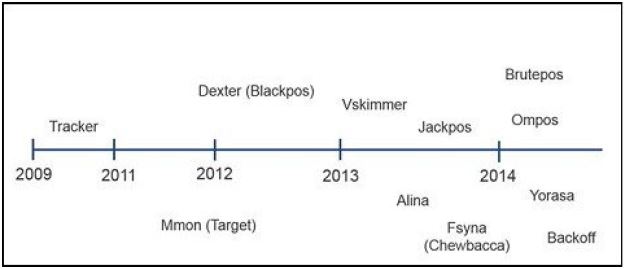
[그림 4] 2009년∼ 2014년 발견된 주요 POS 악성코드
APT Scene #4: 사라지지 않는 위협
■ Kimsuky
2013년 정부 및 주요 기관을 노린, 이른바 ‘Kimsuky Operation’이라는 APT 공격에 사용됐던 악성코드와 동일한 유형의 악성코드가 2014년 2월 25일에 또다시 모습을 드러냈다. 2월 25일과 3월 19일에 각각 발견된 이들 악성코드는 이번에도 취약한 한글 문서 파일을 통해 최초 감염이 이루어졌다. 지난해 발견된 Kimsuky 악성코드에 대한 자세한 내용은 안랩 시큐리티대응센터(ASEC) 블로그를 통해 확인할 수 있다(http://asec.ahnlab.com/993).
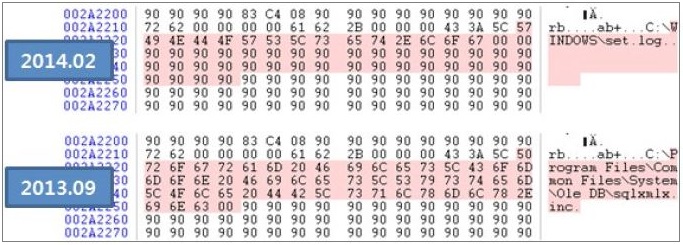
[그림 5] 2014년 및 2013년 Kimsuky 악성코드 팀 뷰어(Team Viewer) 모듈 비교
■ CyberGate RAT
2014년 3월, 사이버게이트(CyberGate) RAT 악성코드에 의한 감염 사례가 또 다시 발생했다(http://asec.ahnlab.com/994). 2013년 6월 한셀 문서 파일 취약점을 이용하여 설치되던 것과는 달리, 이번에 발견된 악성코드는 다양한 정상 파일로 위장하여 설치되는 애드웨어를 이용했다. 무엇보다 이번에는 특정 기관을 대상으로 한 APT 공격 형태가 아닌 불특정 다수의 일반인을 대상으로 유포된 점으로 미루어 새로운 표적을 찾아내려는 의도로 추측할 수 있다.
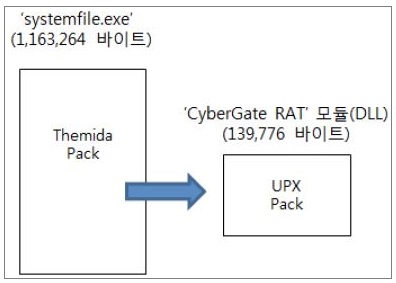
[그림 6] 악성코드 내의 원격제어 사이버게이트 RAT 모듈
■ Gh0st
최근에는 사용자 시스템의 호스트(hosts) 파일을 변조하는 뱅킹 악성코드에 DDoS 공격 수행이 가능한 ‘Gh0st’ 원격 제어 모듈이 함께 배포되고 있다(http://asec.ahnlab.com/995). 사용자의 금융 정보 탈취 외에 사이버 공격을 수행하기 위한 봇넷을 형성하려는 목적이 숨어있는 것으로 추정된다. 이처럼 기존 APT 공격에 주로 이용되었던 악성코드가 특정 표적이 아닌 불특정 다수의 개인 사용자를 대상으로 공격을 시도하는 사례가 지속적으로 발견되고 있어 사용자의 주의가 더욱 필요하다.
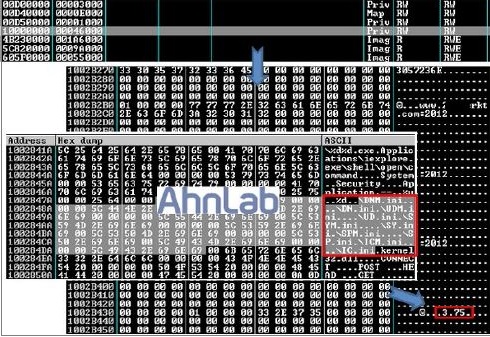
[그림 7] Gh0st 3.75 버전의 원격 제어 모듈
APT Scene #5: CME, 악성코드 박멸 공동 작전
국내외 APT 공격 사례를 통해 최신 APT 공격의 특징을 다음과 같이 정리할 수 있다.
ㆍ국제적인 대형 사이버 범죄산업 스파이 집단(group)ㆍ산업 스파이 집단(group)
ㆍ국가간 사이버 첩보전(Cyber espionage) 양상 심화
ㆍ주요국의 정부기관, 방위산업체, 연구기관, 통신 업체, 그리고 에너지 업체 등에 대한 표적 공격
ㆍ사이버 첩보전을 위해 고도로 훈련된 집단 및 공격 도구 개발 및 활용
ㆍ스피어 피싱(Spear Phising), 워터링홀(Watering-Hole), 루트킷(Rootkit), 부트킷(Bootkit) 등의 스텔스 기능에 능하며 멀티 OS
(윈도, 맥, 유닉스, 리눅스 등)에 대한 고도의 공격 기술 보유
ㆍC&C 서버의 노출을 최소화하기 위해 내부 네트워크 내에 위치시키거나, 직접 연결을 하지 않고 프록시를 통해 악성코드를 제어하는 등의 치밀한
네크워킹 기술 보유
ㆍ오랜 기간에 걸쳐 목표 대상(target)의 네트워크를 넘나들며 은밀히 망(네트워크) 장악, 지속적으로 주요 기밀 정보 유출
이처럼 이제 우리가 맞서 싸워야 할 사이버 공격은 더 이상 단순한 좀도둑 수준이 아니다. 개인, 기업의 보안이 아니라 국가의 안보와도 직결되는 문제다. 사이버 공격 그룹이 국제적인 규모로 진화함에 따라 유기적인 협력 대응만이 고도화되는 APT 공격의 유일한 방어 전략이라는 현실에 직면하게 되었다.
이와 관련해 최근 보안 업체들로 구성된 ‘글로벌 보안 연합군’의 대응 사례가 알려져 관심을 끌고 있다. 일명 SMN 작전(SMN Operation)으로, CME(Coordinated Malware Eradication) 캠페인에 동참하고 있는 주요 보안 업체들이 협업을 통해 전세계 4만 3000여대의 컴퓨터에서 액시엄(Axiom) 해킹 그룹이 유포한 악성코드를 제거한 것이다. 액시엄은 중국 정부의 지원을 받는 해킹 그룹으로 추정되고 있으며, 미국 등 주요 국가의 정부기관을 비롯해 에너지 기업, IT 업체, 통신 및 인프라 공급 기업 등을 노리는 것으로 알려져 있다. 액시엄은 지난 2010년의 구글 해킹(Operation Aurora)과 2012년의 보호(VOHO) 캠페인의 주범으로 추정되고 있기도 하다.
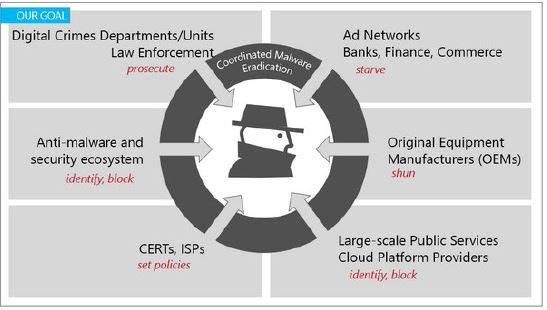
[그림 8] CME 개념도 출처: Microsoft, Malware Protection Center
APT Scene #6: 끝나지 않는 전쟁
조직적이고 치밀하며 지속적인, 때로는 국제적이기까지 한 APT 공격. 나날이 진화하는 공격에 직면하고 있는 기업에게 필요한 것은 무엇일까? 이른바 ‘APT 대응 솔루션’을 도입하면 해결될까? 결론부터 말하면 ‘그렇지 않다’.
고도화ㆍ다변화되고 있는 최신 위협은 개별 솔루션 위주의 단순 대응만으로는 더 이상 효과를 보기 어렵다. 게다가 IT 기술 못지 않게 기업의 비즈니스 환경 또한 복잡다단해지고 있다. 따라서 ▲기업이 속한 산업군의 특성에 대한 이해를 바탕으로 ▲보안의 ‘우선 순위’를 설정하고 ▲실효성 있는 보안 기술과 솔루션을 연계하는 방안을 살펴야 한다.
안랩은 선도적인 기술을 기반으로 APT 대응 솔루션인 AhnLab MDS(구 TrusWatcher)를 제공하고 있다. AhnLab MDS는 콘텐트 분석 기술(Dynamic Content Analysis) 및 안티익스플로잇(Anti-exploit) 기술이 탑재되어 있어 문서 파일의 취약점을 이용하는 공격 및 가상환경을 우회하는 최신 악성코드 대응이 가능하다. 안랩은 더 나아가 다수의 고객이 경험한 보안 위협과 대응에 대한 축적된 데이터와 정보를 결합해 각 산업군별 특성과 요구에 최적화된 보안, 즉 시큐리티 인텔리전스(Security Intelligence)를 제공하고 있다. 즉, 고객과 쌍방향으로 정보를 주고 받음으로써 ▲실시간(Real-time)으로 위협 정보를 수집분석하여 의미있는 ‘정보’를 재전달하고 ▲포인트 솔루션의 연계를 통해 실질적인 대응을 구현하며 ▲기업 내 실무 부서와 보안 부서 간의 유기적인 연계를 통한 대응 모델을 제시해 진화하는 위협 대응 체계를 실현하기 위해 노력하고 있다.@
- AhnLab클라우드 분석팀 김지훈 팀장


