


[보안포커스]금융정보 탈취 노리는 ‘파밍’ 공격 주의
지난 5년간 파밍 공격에 의한 피해신고는 4,846건, 피해액은 232억 6,600만 원에 이른다는 통계가 발표됐다. 최근 2014년도 국정감사 제출 자료에 따르면 공인인증서 유출은 해마다 큰폭으로 늘어나고 있으며, 이로 인해 발생한 직-간접적인 피해액은 통계치를 훨씬 웃돌 것으로 예상된다.
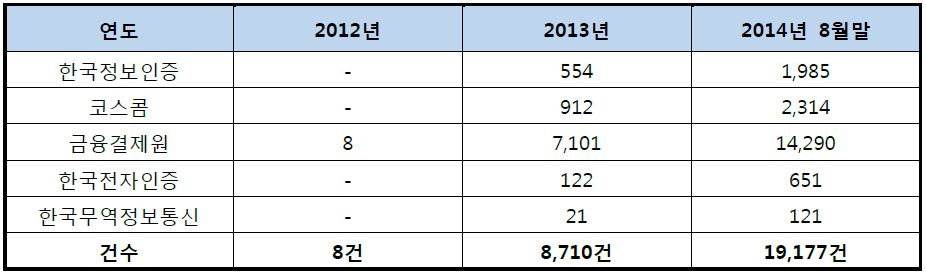
[표 1] 공인인증서 유출 통계(자료 : 2014년 국정감사 제출 자료)
최근 발견된 파밍 공격도 이전 파밍 공격과 마찬가지로 사용자의 공인인증서와 금융정보 탈취를 목적으로 유포됐다. 악성코드에 의해 생성되는 파일은 [표 2]와 같다.
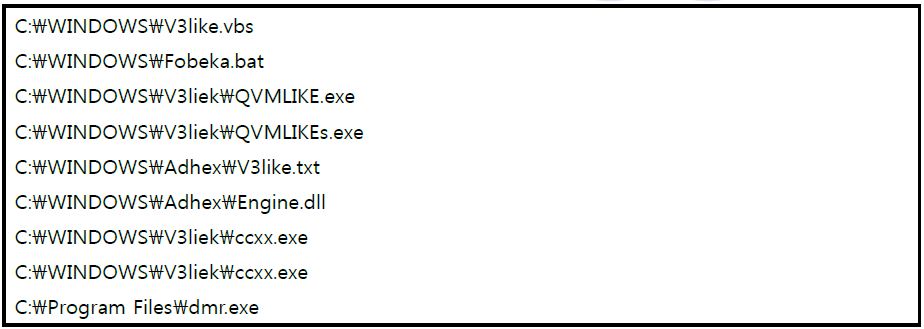
[표 2] 악성코드에 의해 생성된 파일
[표 2]에 생성된 V3like.vbs 파일은 Fobeka.bat를 실행하며, Fobeka.bat 파일은 Net 명령과 Netsh 명령을 이용해 방화벽을 비활성화 모드로 변경한 후 종료된다. 참고로 윈도 방화벽은 허용되지 않은 프로그램이나 네트워크의 접근을 차단하는 역할로 윈도에서 기본적으로 제공하는 서비스이다.

[표 3] Net, Netsh 명령 정보
이후 [표 4]와 같이 네트워크로 연결, 파밍 공격을 위한 악성코드인 kbs.exe와 ky.exe 파일을 추가로 내려받는다.

[표 4] 네트워크 연결 정보
kbs.exe와 ky.exe 파일은 각각 QVMLIKE.exe, QVMLIKEs.exe로 파일명이 변경된 후 실행된다. QVMLIKE.exe 파일은 네트워크(23.**.2*6.***)에 연결하여 파밍 공격을 위한 URL 목록을 다운로드 한다.
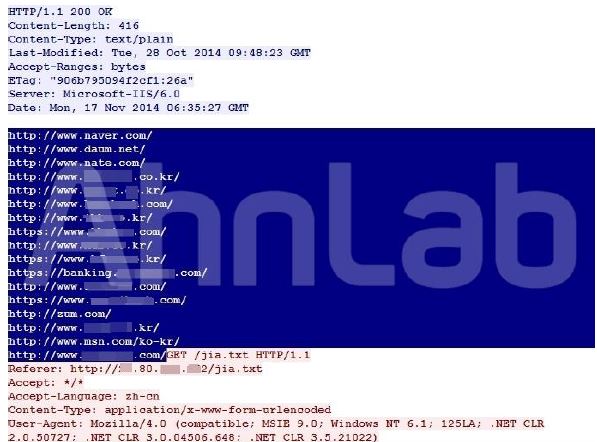
[그림 1] 악성코드에 의해 다운로드된 URL 목록
사용자가 특정 포털 사이트 또는 금융사이트에 연결할 때 공격자에 의해 위조된 사이트로 연결된다. 이때 위조된 사이트에서 보안 관련 인증절차를 진행하라는 메시지와 개인정보와 금융정보 입력을 유도한다. 개인정보와 금융정보를 모두 입력하면 입력된 데이터는 암호화되지 않은 채 공격자의 서버로 전송된다.
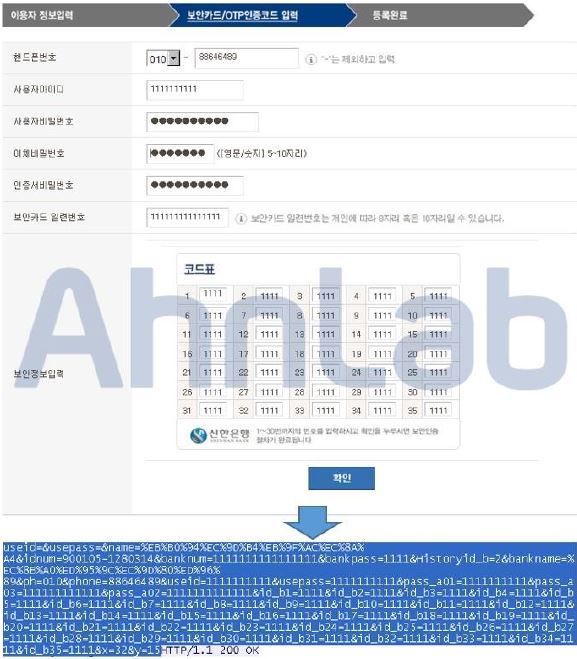
[그림 2] 금융정보 입력 요구 화면(상)/ 암호화되지 않은 입력 정보(하)
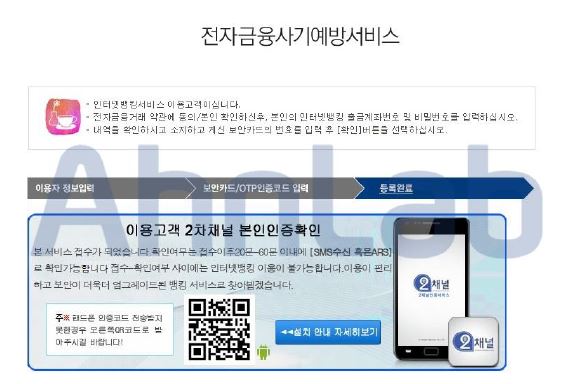
[그림 3] 금융정보 입력 시 완료 화면
금융정보를 입력하면 [그림 3]과 같은 화면이 나타난다. QR코드를 스마트폰을 통해 인식하면 특정 사이트로 접근한다. 이는 추가로 악성 애플리케이션을 유포하는 경로로 이용될 수 있다.
악성코드에 의해 수집된 공인인증서는 [IP 주소](1).zip 파일 형식으로 악성코드 제작자의 ftp 서버에 수집된다. 압축파일에는 확장자가 der, key, crt 등 일반적인 공인인증서를 모두 포함하고 있었다. 공인인증서가 저장돼 있던 경로를 텍스트 파일로 함께 저장되는 것도 확인했다. 악성코드가 유포된 지 48시간이 되지 않았음에도 742대의 PC에서 인증서가 수집된 것은 파밍 악성코드의 심각성을 느낄 수 있는 대목이다.
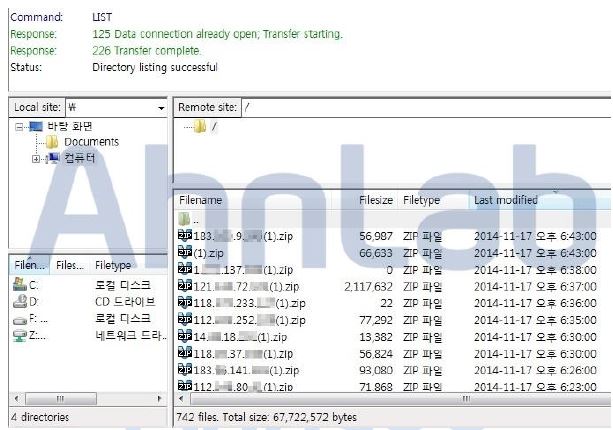
[그림 4] 공인인증서를 저장하는 FTP 서버
일부 사용자는 공인인증서를 기본 저장경로에 저장하지 않으면 안전하다고 생각하지만 그렇지 않다. 해당 악성코드는 시스템 상의 모든 경로를 순회하면서 인증서를 수집한 것으로 확인됐다. 공인인증서의 경로를 다르게 하는 것은 결코 올바른 보안 방법이 아니다. 따라서 PC 내에 공인인증서를 저장하기 보다는 외부 저장매체에 저장하는 것이 비교적 안전하다. 가능하다면 온라인을 통한 금융거래 시에는 공인인증서와 보안카드 외에 추가 인증 방식을 사용하는 것이 좋다.
모든 금융정보의 입력을 요구하는 금융기관은 없다. 따라서 과도하게 금융정보를 요구할 때는 비정상적인 서비스임을 인지하고 정보를 입력하지 말아야 한다. 공인인증서를 유출하는 파밍 악성코드에 감염됐다면 신속하게 금융기관에 공인인증서 폐기 요청과 보안카드 재발급을 신청하는 대처도 필요하다. @
- AhnLabASEC 대응팀


