


[Hot Issue] ‘동물의 왕국’에서 워터링 홀 공격의 해법을 찾다
고도화된 워터링 홀 공격 증가 추세
“건기의 강가에선 사자들은 강으로 가는 물소 무리를 표적으로 삼는 경우가 많습니다.”
“사자들에겐 정말 천국이 따로 없죠. 먹잇감이 전부 여기로 모여드니까요.”
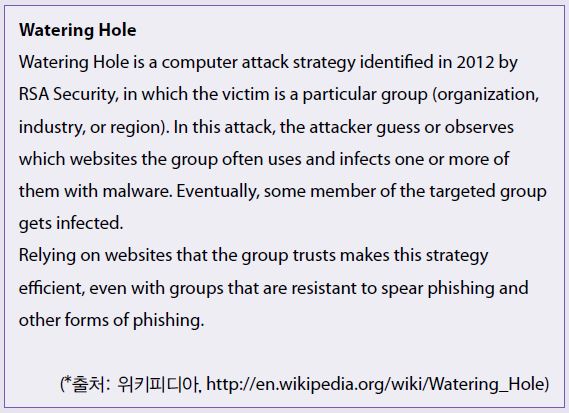
다큐멘터리 ‘동물의 왕국’ <비를 기다리며 1부 - 혹독한 건기의 시작>편에서 사이버 공격의 일면을 발견할 수 있다. 바로 워터링 홀 공격(watering hole attack)이다. ‘워터링 홀 공격’이라는 명칭은 사자가 먹이를 습격하기 위해 물웅덩이(watering hole) 근처에서 매복하고 있는 형상을 빗댄 것으로, 표적 공격이라고도 한다. 공격자는 공격 대상이 주로 방문하는 웹사이트에 대한 정보를 사전에 파악한 후 제로데이 취약점 등을 이용해 해당 사이트에 악성코드를 심어둔다. 사용자는 해당 웹사이트에 접속하기만 해도 악성코드에 감염될 수 있다.
이 글에서는 최근 증가하고 있는 워터링홀 공격의 방식과 주요 사례를 살펴보고, 워터링 홀 공격을 피할 수 있는 방법을 알아본다.
올해 초 안랩은 ‘2014년 7대 보안 위협 트렌드’를 발표하고, 워터링 홀 공격 방식과 복합적인 기능의 악성코드가 융합되어 지능형 공격 APT의 고도화를 견인할 것으로 전망한 바 있다. 워터링 홀 공격이란 알려지지 않은 취약점을 이용해 악성코드를 유포하는 방법 중 하나로, 특정 웹사이트에 악성코드를 심어두고 사용자가 해당 사이트에 접속하면 악성코드에 감염되는 방식이다. 위키피디아에서는 “공격자는 특정 그룹(표적)이 자주 이용하는 웹사이트들을 조사하여 악성코드를 감염시키는 방식으로, 해당 웹사이트를 신뢰하는 사용자의 심리를 이용한 공격”으로 설명하고 있다.
워터링 홀 공격은 [표 1]과 같이 ▲정보 수집 ▲공격 시스템 구축 ▲공격 ▲침해 등 4단계로 구분할 수 있다.
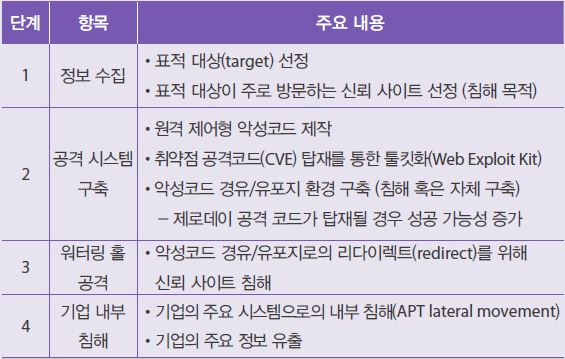
[표 1] 워터링 홀 공격 방식
주요 워터링 홀 공격 사례
2012년 7월, 이른바 ‘VOHO’라고 명명된 공격이 알려졌다. 이때 사용된 공격 방식을 워터링 홀(Watering Hole)이라고 지칭하면서 워터링 홀 공격이 처음 등장하게 된다. ‘VOHO’ 공격 캠페인의 공격 그룹은 1년 이내에 약 1,000 개 조직의 시스템에 침투, 3만 5,000개의 컴퓨터에 접속하여 그 중 12%에 달하는 약 4,000대의 컴퓨터에 조직의 중요 시스템에 접근할 수 있도록 하는 악성코드를 감염시켰다. 이때 사용된 악성코드는 고스트(Gh0st) 원격 접근 도구로 알려졌다.
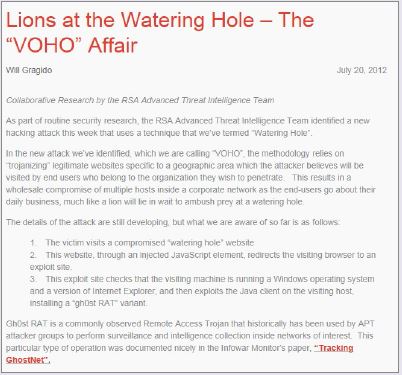
[그림 1] 최초 ‘워터링 홀’ 공격의 등장 (*출처: RSA 블로그)
이듬 해인 2013년 3월, 글로벌 보안 업체가 정부 기관 및 관련 도메인인 ict.org.il과 herzilyaconference.org가 워터링 홀 공격에 이용되었다고 전했다. 이들 도메인 사이트에서는 인터넷 익스플로러 취약점 CVE-2012-4969가 이용된 것으로 확인되었다.
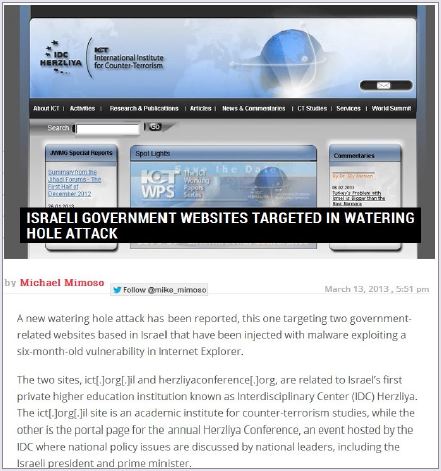
[그림 2] 정부 기관 및 관련 사이트 워터링 홀 공격 사례 (*출처: Threat Post)
같은 해 5월에는 국내 보안 기업이 한국군사문제연구원, 한국안보문제연구소 등 4곳에 대한 표적 공격이 발생했다고 보고한 바 있다. 해당 공격에는 자바 취약점 CVE-2013-2423, CVE-2013-1493이 이용된 것으로 확인되었다.
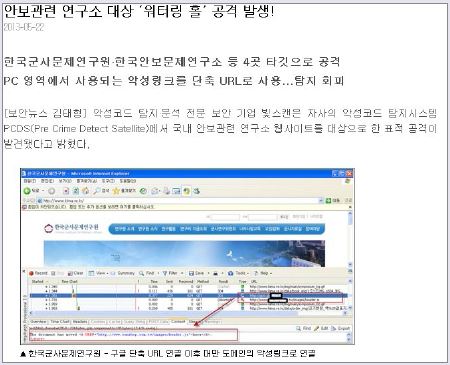
[그림 3] 국내 기관을 대상으로 발생한 워터링 홀 공격 (*출처: 보안뉴스)
지난 2014년 8월 28일에는 글로벌 보안 업체가 자사 홈페이지를 통해 특정 산업 소프트웨어 제작사의 웹사이트를 대상으로 워터링 홀 공격이 이루어졌음을 보고한 바 있다. 해당 공격은 스캔박스(Scanbox)라는 탐색 도구가 사용된 것이 특징적이며, 이를 통해 사이트 방문자 브라우저, IP 주소, 운영체제 및 어떤 보안 프로그램이 사용되고 있는 지 등의 정보를 수집한 것으로 알려졌다.
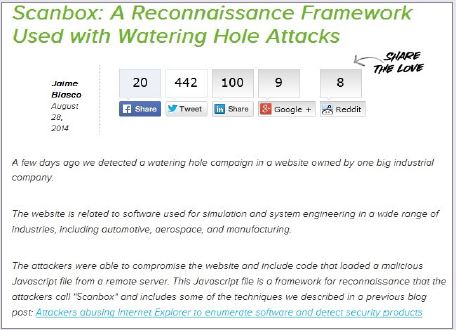
[그림 4] 탐색 도구를 사용한 워터링 홀 공격 사례 (*출처: AlientVault 웹사이트)
워터링 홀 공격 대응 방안
1. 주요 프로그램의 최신 버전 유지
워터링 홀 기법과 같은 웹 공격 형태는 시스템의 보안 안정성과 밀접한 관련이 있다. 기존의 잘 알려진 브라우저나 아크로뱃 리더, 어도비 플래시 플레이어, 자바 프로그램 등의 취약점을 악용하는 경우가 대부분이기 때문이다. 따라서 이들 프로그램 사용 시 최신 버전으로 유지하는 것이 가장 중요하다. 일부 프로그램의 호환성 문제로 최신 버전으로의 업그레이드가 불가한 경우, 공격으로 인한 피해를 최소화할 수 있도록 인터넷 사용을 제한하는 등 조직의 보안 관리 정책 등 부족한 부분을 보완할 수 있는 추가 전략 수립이 필요하다. 이 밖에도 제로데이 공격에 대한 안티-익스플로잇(Anti-Exploit) 기술이 적용된 보안 제품을 도입함으로써 보안성을 강화하는 방안도 고려할 수 있다.
2. 보안 제품의 최신 업데이트 적용
신규로 배포되는 악성코드는 늘 새로울 수밖에 없다. 굳이 이미 백신 등을 통해 진단되는 악성코드를 배포하기 위해 노력하는 공격자가 있을까. 한편 보안 업체들은 신종 악성코드에 대응하기 위해 다양한 노력을 기울이고 있으며, 백신의 사전 대응 역량을 강화하기 위해 끊임없이 연구하고 새로운 기술을 적용하고 있다. 따라서 위협에 대한 조기 대응 및 사전 대응의 측면에서 사용자 역시 반드시 백신의 최신 엔진 및 최신 업데이트를 적용해야만 한다.
3. 위협 상황에 대한 가시성 확보
APT 공격은 목적을 달성하기 위해 오랜 기간을 감수하더라도 표적 시스템에 악성코드 셋(set)을 잠입시키기 위해 주기적으로 다양한 고도의 전술을 이용하는 것이 특징이다. 악성코드 출현 시 이에 대해 대응하는 것도 중요하지만 감염 확산을 방지하고 피해를 최소화하기 위해 악성코드 출현 이후 이에 대한 조기 발견 및 신속한 대응에 더 많은 노력을 기울일 필요가 있다. 이상 징후가 발견된 시스템을 조기에 발견해 네트워크에서 신속하게 분리하고, 필요한 경우 의심 파일을 추출하고 시스템 및 네트워크에 대한 포렌식 분석을 통해 현재 발생하고 있는 위협 상황에 대한 가시성을 확보하는 작업이 반드시 수반되어야 한다.@
- AhnLab클라우드분석팀 김지훈 팀장


