


[보안 포커스]돌잔치 초대장 받고 클릭하면 ‘금융 피해’
스마트폰 사용자가 많아지면서 이에 따른 부작용도 발생하고 있다. 사진, 연락처는 기본이고 금융정보가 담겨 있는 만큼 이를 노린 악성 앱도 많다. 스미싱 형태로 유포되는 ‘BANKUN’은 Bank Uninstall의 줄임말로, 정상적인 은행 앱의 삭제를 유도하고 악성 앱 설치를 시도하는 악성코드다. 이런 유형의 악성코드를 살펴보고 예방법을 알아보자.
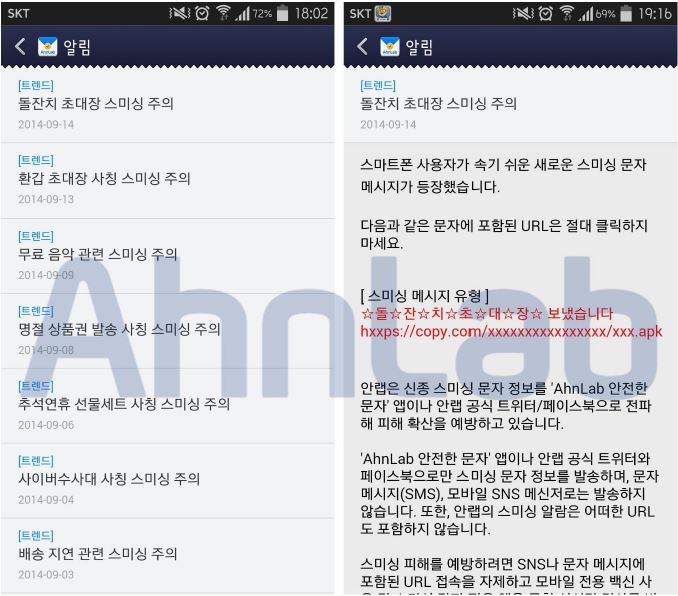
[그림 1] ‘안전한 문자’의 스미싱 알림 기능
[그림 1]은 안랩의 스미상 차단 앱인 ‘안전한 문자’에서 최근 유행하는 스미싱 유형을 알려주는 화면이다. 화면을 보면 돌잔치, 환갑, 무료 음악 등 많은 종류의 스미싱을 확인할 수 있다. 특히 돌잔치를 가장한 스미싱은 과거에도 유행했었는데 최근에 다시 유행하고 있다. [그림 2]를 보면 돌잔치 초대창이 얼마나 많이 악용되고 있는지 알 수 있다.
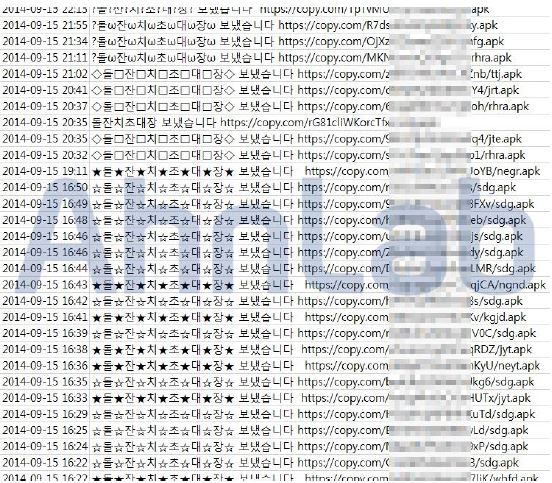
[그림 2] 최근 스미싱 트렌드 중 ‘돌잔치 초대장’
돌잔치 초대장으로 유포 중인 악성 앱 중 하나를 살펴보자. 문자메시지의 링크를 확인하면 [그림 3]과 같은 악성 앱을 설치하게 된다. 패키지 이름은 com.sdwiurse이고 앱의 이름은 google app story이다.
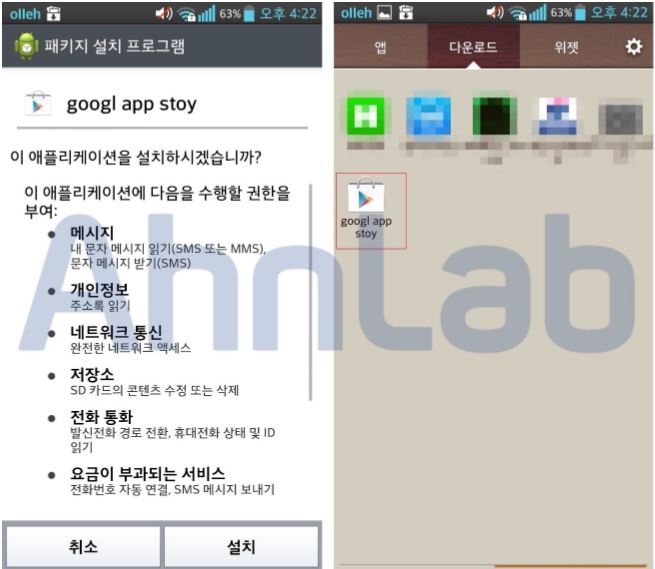
[그림 3] 악성 앱 권한(좌), 설치 후 아이콘(우)
[그림 3]에서 권한 정보를 보면 메시지, 주소록, 저장소, 전화통화 등에 접근할 수 있다. 이를 통해 해당 내용을 수집할 수 있음을 짐작할 수 있다. 물론 정상 앱에서도 사용할 수 있는 권한이다. 악성 앱이 설치되면 스마트폰에 설치돼 있는 은행 앱이 무엇인지 확인하여 해당 은행의 금융정보 탈취를 시도한다.
악성 앱을 실행하면 [그림 4]와 같은 과정이 진행된다. 사용자를 속이기 위해 ‘공지사항’과 같은 내용을 사용하며, 가짜 이미지를 이용해 백신이 동작 중인 것처럼 위장하기도 한다.
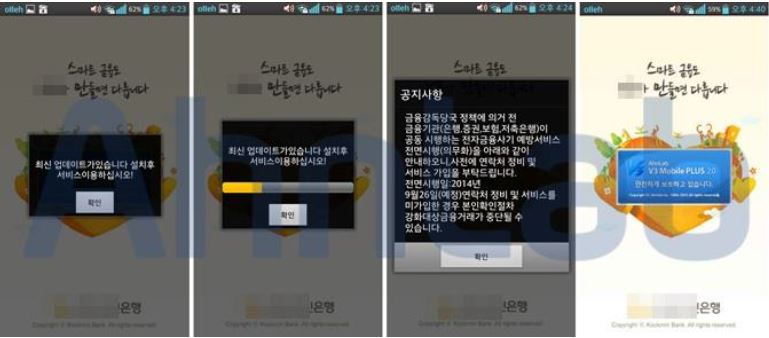
[그림 4] 악성 앱 설치 화면
이후 사용자의 금융 정보를 탈취하기 위해 공인인증서와 개인정보를 수집한다. [그림 5]는 스마트폰 기기정보와 사용자가 입력하는 정보를 탈취하는 코드 중 일부이다.
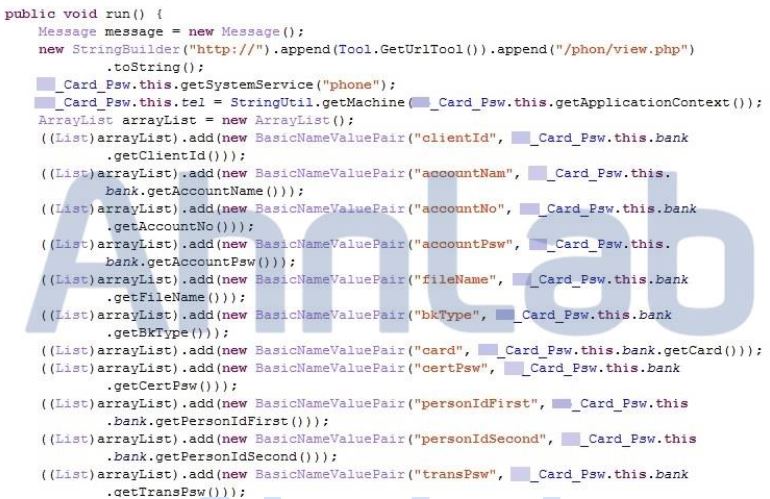
[그림 5] 정보 수집 코드
사용자의 이름, 주민등록번호, 계좌번호, 비밀번호, 보안카드 번호와 같은 개인정보의 입력을 유도하고 있다.
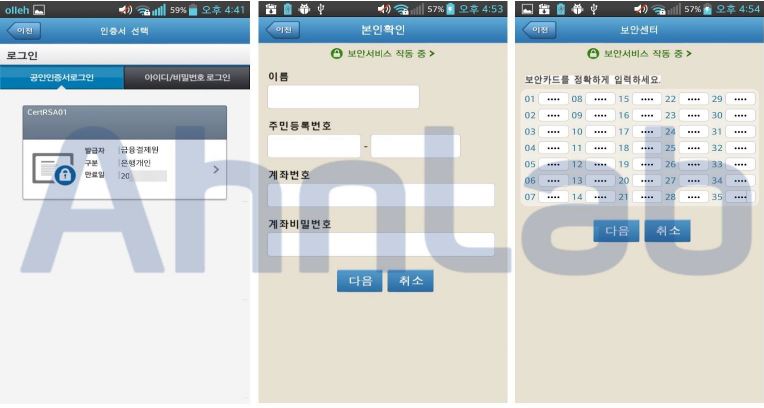
[그림 6] 금융정보 입력 창
위와 같은 정보탈취뿐만 아니라 추가적인 악성 앱 설치도 시도한다.
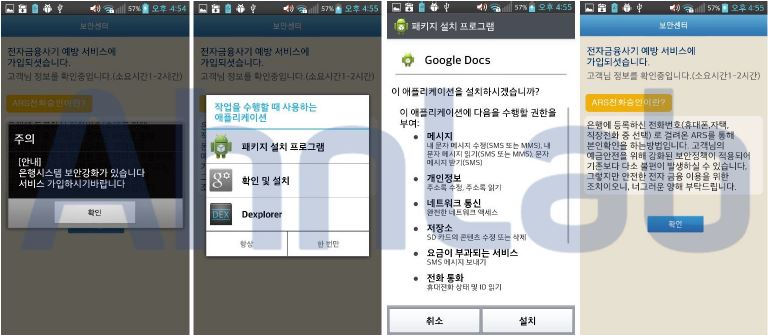
[그림 7] 추가 악성 앱 설치 유도
악성 앱에 의해 수집된 기기정보, 공인인증서, 금융정보는 메일서비스를 이용하여 특정 메일 주소로 발송한다. 탈취된 정보는 악성코드 제작자의 메일로 전송된다([그림 8]).
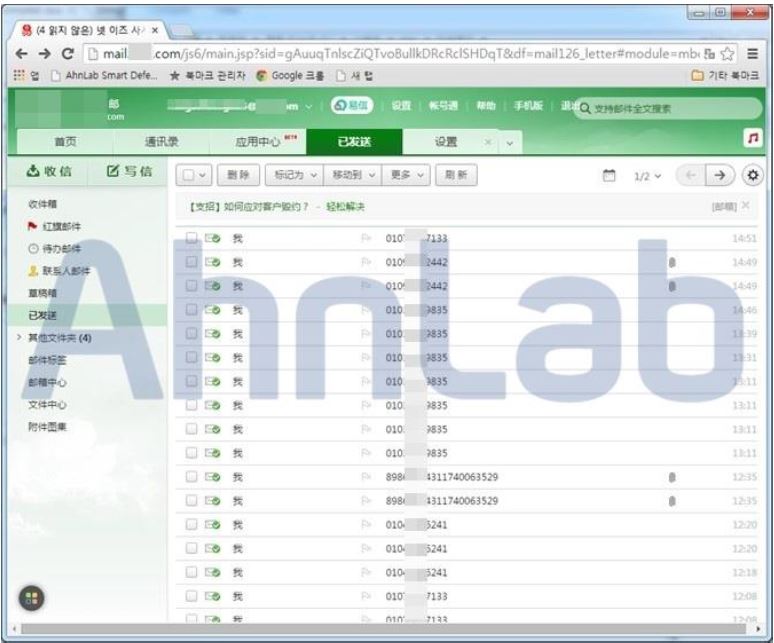
[그림 8] 악성코드 제작자의 메일함
메일의 첨부 파일에는 공인인증서와 금융 정보가 압축돼 있다.
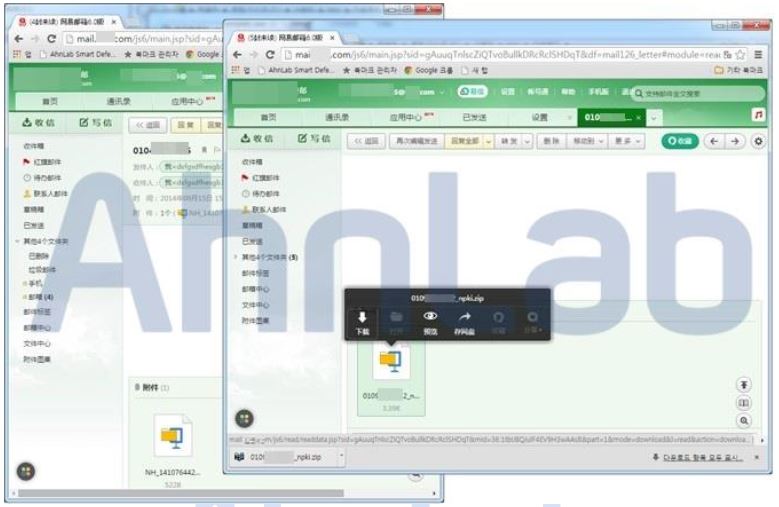
[그림 9] 금융정보 및 공인인증서
[그림 6]에서 입력한 이름, 계좌번호, 비밀번호, 보안카드 일련번호, 공인인증서 암호, 주민등록번호는 [그림 10]과 같이 전송한다.
지식경제부 IT통계포털에 따르면 2014년 7월 기준으로 국내 스마트폰 가입자는 4천만 명에 육박한다. 스마트폰으로 PC에서 할 수 있는 일이 많아지면서 PC보다 스마트폰 이용이 더 많아졌다. 가입자 증가와 함께 악성 앱도 증가하고 있다. 따라서 앱은 공식 마켓에서 다운로드 받아 설치하는 것이 안전한 편이지만 공식 마켓에도 악성 앱이 등록돼 있을 수도 있다. 평판 정보를 확인하고 설치하는 습관이 필요하다. 또 URL이 포함된 문자메시지를 주의하며 모바일 전용 보안 백신과 스미싱 탐지 앱을 설치하고 자동 업데이트 설정과 최신 엔진을 유지하여 안전한 스마트폰 환경을 만들어야 한다. @
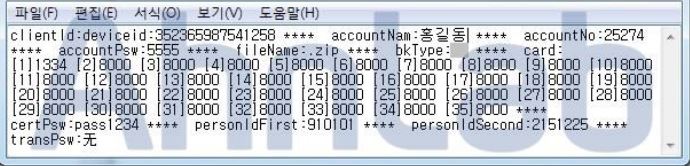
[그림 10] 사용자가 입력한 금융정보
- AhnLabASEC 대응팀


