[보안포커스] 사용자 정보 노린 스팸메일 주의!
사회적으로 개인 정보에 대한 관심이 높아지고 있다. 이 시기에 사용자의 정보를 타깃으로 스팸메일이 발송돼 주의가 요구된다. 해당 악성코드는 공격자가 사용자의 메일 계정에 스팸메일을 발송하여 첨부파일을 통해 유포되고 있다. 악성코드에 감염되면 악성 행위를 하는 프로세스에 의해 사용자의 정보가 기록된 파일을 특정 IP에 전송한다.
메일에 첨부된 해당 악성코드를 확인하면 PDF 파일의 아이콘으로 돼 있어 사용자는 문서로 착각하고 실행할 수 있다.
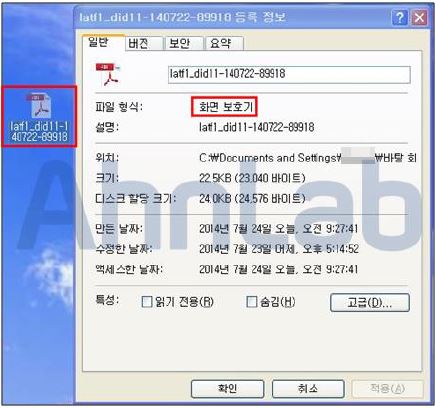
[그림 1] PDF 파일이 첨부된 악성코드
[그림 1]과 같이 악성코드를 실행하면 PC를 감염시키는 동안 [표 1]과 같은 파일을 생성한다.
| C:\Document and Settings\사용자\Application Data\googleupdaterr.exe C:\Document and Settings\사용자\Application Data\userdata.dat C:\Document and Settings\사용자\Local Settings\Temp\gesid.exe C:\Document and Settings\사용자\Local Settings\Temp\chaqr.exe C:\Document and Settings\사용자\Local Settings\Temporary\Internet Files \Cotent.IE5\KO2UESAO\new_rch1[1].zip |
[표 1]과 같이 생성되는 파일 중 chaqr.exe와 gooleupdaterr.exe는 파일의 크기 및 내용을 확인하면 같은 파일임을 확인할 수 있다. 이는 악성 행위를 하는 파일이 정상인 것처럼 위장하기 위해 "chaqr.exe" 파일을 "googleupdaterr.exe"로 수정한 것으로 보인다.
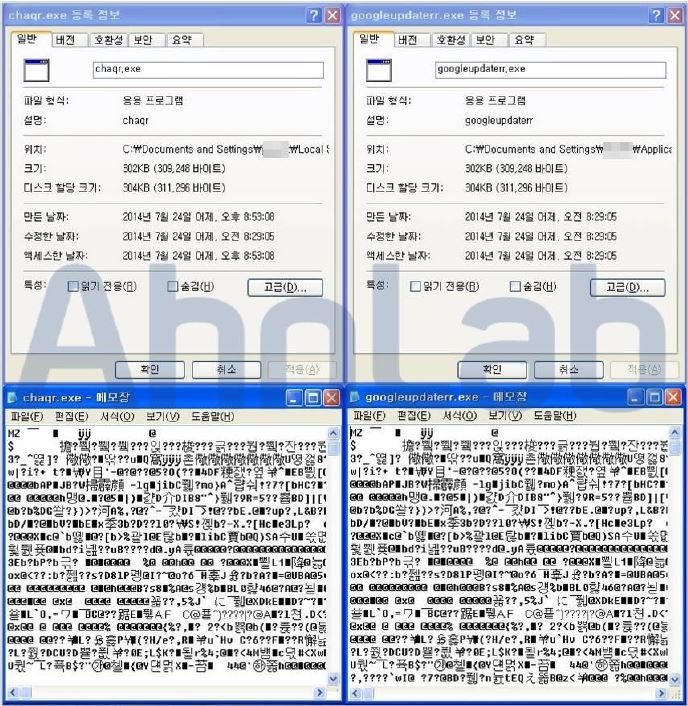
[그림 2] chaqr.exe(좌)와 googleupdaterr.exe(우)의 모습
또한 시스템 시작 시 "googleupdaterr.exe"가 실행되도록 레지스트리를 등록하기 때문에 지속적인 감염 증상이 나타난다.
[표 2] 등록되는 레지스트리 정보
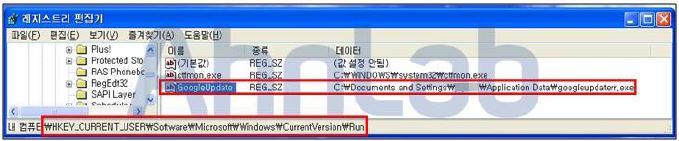
[그림 3] 레지스트리에 등록된 모습
[그림 3]과 같이 레지스트리에 등록된 이름을 확인하면 ""googleupdate"로 돼 있다. 이는 사용자가 확인했을 때 정상으로 보이도록 위장한 것이다. 이후 "userdata.dat"와 "googleupdaterr.exe" 파일이 있는 폴더에 생성된다.
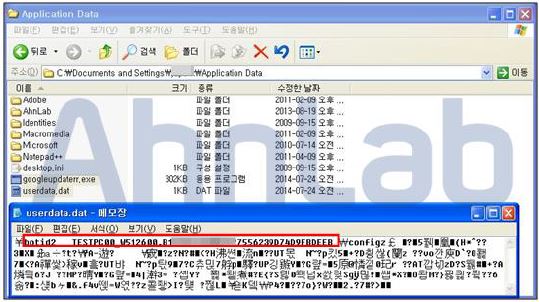
[그림 4] "userdata.dat" 내용 및 위치
"userdata.dat"의 내용을 보면 사용자 PC의 이름과 함께 문자열들을 확인할 수 있다. 이는 악성코드 감염시 지속적으로 접근하는 IP에서 해당 파일이 생성된 원인을 추정할 수 있다.
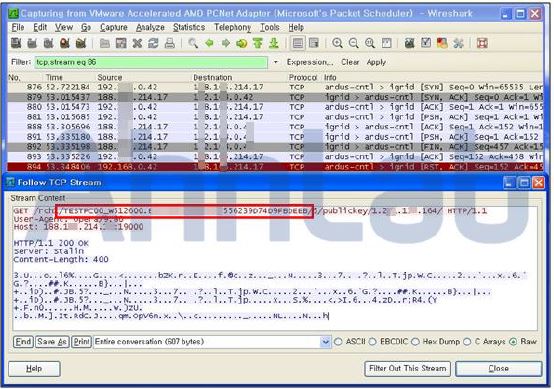
[그림 5] 악성코드 감염 시 지속적으로 접근하는 IP
[그림 5]에서 보면 userdata.dat에서 확인할 수 있는 문자열의 폴더가 특정 IP에 생성돼 있고 해당 폴더의 하위 폴더에 사용자의 정보를 암호화하여 보내는 것으로 추정된다.
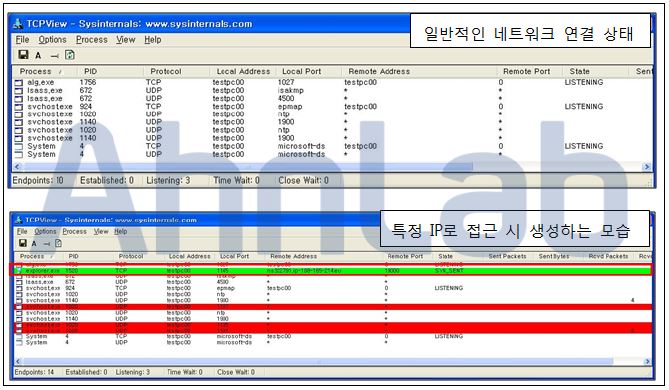
[그림 6] 감염된 사용자의 네트워크 연결 모습
개인 정보를 노린 악성코드가 많은 요즘 사용자는 각별한 주의가 필요하다. 발신인이 확인되지 않지만 개인이나 사회적 관심사와 관련된 메일 확인에 주의해야 한다. 또 발신인이 지인이라도 본문에 포함된 링크나 첨부된 파일이 의심스럽지 않은지 확인이해 보자. @
- AhnLabASEC 대응팀


