[Threat Analysis] 급여 명세서로 가장한 랜섬웨어 주의!
Threat Analysis Ransomware | 랜섬웨어 악성코드 집중 분석
랜섬웨어(Ransomware)는 사용자의 중요한 자산을 볼모로 금정적인 요구를 하는 악성 프로그램을 말한다. 랜섬웨어는 이미 오래 전부터 발견됐지만 점점 수법이 더욱 정교해지고 그 피해 사례도 늘어나고 있는 추세이다. 특히, 최근에 발견된 랜섬웨어는 인사나 급여 등 사용자의 관심을 유발하는 내용을 포함하고 있어 각별한 주의가 필요하다.
어느 날 급여 명세서를 첨부한 메일이 발송되었다. 사용자는 발신 메일 주소와 메일 내용을 확인한 뒤, 첨부된 PDF 파일을 실행했다. 급여 관련 내용이 기록된 PDF 파일이 보일 것을 기대했으나PC는 아무런 반응이 없었다. 얼마 지나지 않아 갑작스러운 인터넷 창과 메모장이 자동 실행되었으며, 그 내용으로 ‘암호화된 파일을 해제하는 법’에 대한 문구들을 확인할 수 있었다. 사용자는 그 즉시 자신이 악성코드를 실행했음을 알아차렸지만, 이미 사용자 PC 내의 모든 문서와 이미지 파일 등은 암호화되어 실행되지 않는 상태가 되었다.
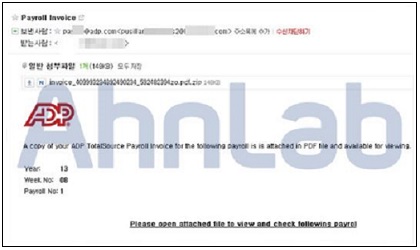
[그림 1] 급여 명세서로 가장한 이메일
최근 사용자 PC 내 문서, 이미지 파일 등을 암호화시키는 랜섬웨어 악성코드가 급여 명세서로 위장해 유포되고 있다. 실제 급여 명세서를 첨부한 메일로 사용자를 속이며, [그림 2]와 같이 PDF 파일 아이콘으로 위장한 실행 파일 형태의 악성코드를 첨부하고 있다.
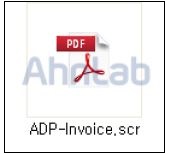
[그림 2] 급여 명세서로 가장한 악성 파일
이 악성코드를 실행하면
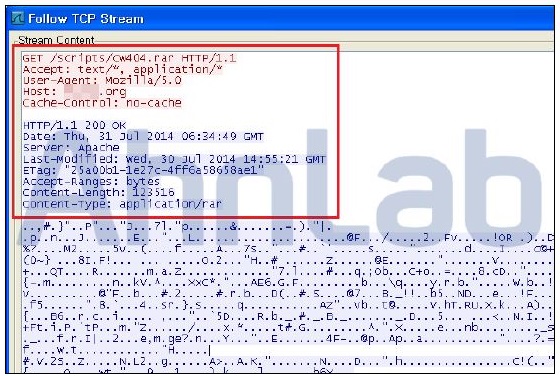
[그림 3] C&C에서 추가 악성코드 다운로드
이후 “vccah.exe” 파일은
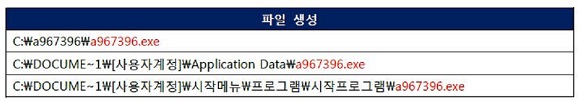
[표 1] 파일 생성 정보
이후 아래 [표 2]와 같이 서비스 레지스트리에 등록하며, 시스템 복원 기능을 비활성화시킨다.
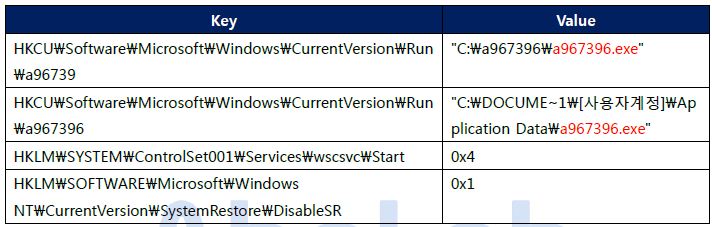
[표 2] 레지스트리 등록 정보
“a967396.exe” 파일에 의해 아래의 확장자 파일을 모두 암호화시키며, 이후 악성코드 감염 내용에 대한 확인을 어렵게 하도록 암호화 작업이 끝나면 앞서 생성되었던 파일들과 등록된 레지스트리값을 삭제한다.
|
*.xlsx, *.xlsm, *.xls, *.xlk, *.docx,*.txt, *.rtf, *.pst, *.ppt, *.pps, *.php, *.pdf, *.pas, *.odc, *.mdb, .key, *.jpg, *.jpeg, *.png, *.doc, *.py |
[표 3] 암호화 대상이 되는 파일 확장자
이번에 발견된 악성코드는 이전의 랜섬웨어 악성코드와는 다르게 파일의 확장자를 유지한 채 암호화시킨다. 악성코드에 의해 암호화된 파일 실행 시 아래 [그림 4],[그림 5]와 같이 doc 파일은 실행 오류, txt 파일은 내용이 변조된 것을 확인할 수 있다.
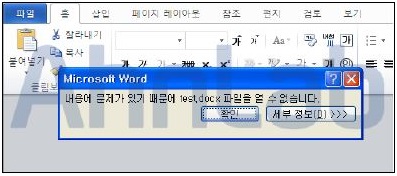
[그림 4] 암호화된 doc 파일 실행 시 오류 발생
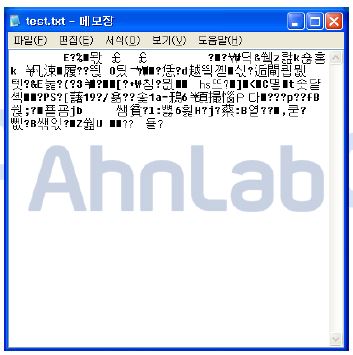
[그림 5] 암호화된 txt 파일 실행 시 변조된 파일 내용
이 악성코드는 파일 암호화 이후, txt 파일과 html 파일을 생성하여 암호화 복구 가이드를 안내하고 있다. 또한, 복구 가이드를 안내하는 웹 페이지 접속 시 암호화 복구를 위하여 비트코인 결제를 요구하고 있다. 사용자가 암호화된 파일 복구를 위해 결제를 하더라도 해당 파일 복구 가능성 여부는 불투명하다.
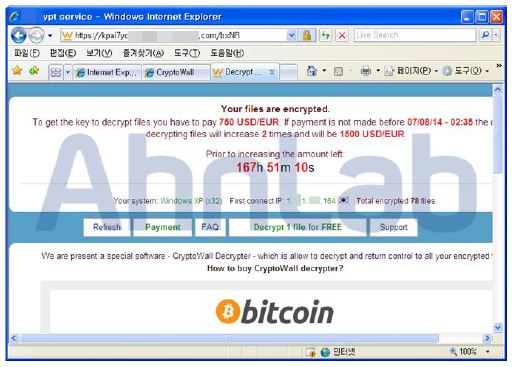
[그림 6] 암호화 복구를 위해 비트코인 결제 유도
해당 악성코드는 자체 전파 기능은 없으나 이번 사례와 같이 메일, 메신저, 게시판 등에서 다운로드되어 실행될 수 있다. 따라서 사용자는 반드시 출처가 불분명한 실행 파일(SCR, EXE 등)의 다운로드 및 실행에 각별한 주의가 필요하다.
V3 제품에서는 이 악성코드를 ‘Trojan/Win32.FakePdf (2014.07.31.03)’이라는 진단명으로 진단 및 치료하고 있다. @
- AhnLabASEC 대응팀


