


[AhnLab News]'V3 모바일' 사칭 악성 앱 유포...주의!
안랩의 V3 모바일 업데이트 메시지를 사칭한 악성 앱을 유포한 것이 발견돼 주의가 필요하다.
안랩이 밝힌 V3 모바일 사칭 악성 앱은 공격자가 보안이 취약한 일부 무선공유기(와이파이)의 DNS(Domain Name System) 주소를 변경한다. 스마트폰 사용자가 해당 와이파이를 이용해 유명 포털 사이트에 접속하면 공격자는 V3 모바일 업데이트 메시지를 사칭해 악성 앱 다운로드를 유도한다.
안랩은 이와 같은 파밍(Pharming) 수법을 발견해 사용자의 각별한 주의를 당부했다. 파밍은 합법적인 사용자의 도메인을 탈취하거나 도메인 네임 시스템(DNS) 또는 프록시 서버의 주소를 변조함으로써 사용자들로 하여금 진짜 사이트로 오인하여 접속하도록 유도하는 공격 기법이다. 유도한 뒤에는 개인정보 탈취 및 추가 악성코드 다운로드 등의 행위를 한다.
가짜 사이트에는 V3 모바일의 업데이트 안내문을 사칭해 '새롭게 출시된 V3 모바일 3.0으로 내폰을 안전하게 지키자!! 설치후 재접속하십시오'라는 허위 메시지가 나와 사용자를 현혹시킨다.
사용자가 ‘확인’ 버튼을 누르면 악성 앱이 설치되고, 이후에는 문자메시지, 주소록 등의 개인정보 유출, 악성 앱 추가 다운로드를 통한 금전 탈취 등 추가 피해가 발생할 수 있다.
안랩은 “V3 모바일 3.0은 출시되지 않은 제품이며, 이번 사칭 메시지는 과거 ‘업데이트 사칭, 오류 해결’ 등의 파밍 메시지에서 변경된 것”으로 추정하고 있다. 해당 사이트에서 다운로드되는 악성 앱은 현재 V3 모바일을 통해 진단 및 삭제가 가능하다. @
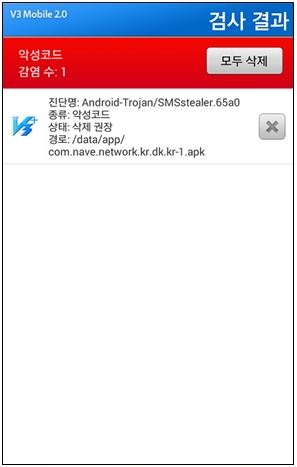
▲V3 모바일 2.0에서 해당 악성 앱 실제 진단 화면
[간단하고 강력한 4가지 무선 공유기 관리자 주의 사항]
1. 공유기 '관리 페이지'의 접속 암호를 설정하고, 해당 비밀번호는 유추하기 어려운 '문자'+'숫자'로 설정한다.
2. 원격 관리 접속기능을 사용하지 않는 경우, 비활성화로 설정한다.
3. 사용 중인 공유기의 패치 혹은 업데이트를 공유기 판매 기업 사이트에서 주기적으로 확인하여 항상 최신 버전으로 유지한다.
4. 해당 공유기를 이용하는 기기가 정해져 있다면 등록한 MAC 주소만 연결이 가능하도록 설정한다.
- AhnLabAhnLab


