


[보안포커스] 랜섬웨어, PC 이어 스마트폰 노린다
지난 상반기 안랩 시큐리티레터에서는 랜섬웨어에 대해 다룬 바 있다. 주로 PC에 악성코드를 감염시켜 중요한 문서나 자료에 암호를 걸어 비트코인이나 현금을 유도했던 랜섬웨어. 하반기에 주요 보안 위협으로 예상되고 있는 랜섬웨어는 PC에서 모바일로 옮겨갈 것이라는 전망도 나오고 있다. 상반기에 소개했던 랜섬웨어에 대해 정리해봤다.
랜섬웨어를 통한 국내 피해사례는 올해 초 금융권 몇 곳에서 발생했다. 피해 사례가 많지 않았지만 끊임없는 보안 위협 요소인 것은 분명하다. 상반기 이슈가 됐던 랜섬웨어는 ‘비트크립트(BitCrypt)’, ‘크립토월(Cryptowall)’, ‘크립토락커 (CryptoLocker)’ 등 세 가지를 들 수 있다.
비트코인을 요구하는 비트크립트
비트크립트는 암호화된 파일을 복구해주는 대가로 비트코인을 요구한다. 스팸메일의 첨부파일이나 해킹된 웹사이트에 접속했을 때 PC의 취약점을 통해 감염되는 경우가 대부분이다. 비트크립트에 감염되면 [표 1]과 같은 확장자를 가진 파일들을 암호화시키며 이 과정에서 기존의 정상 파일은 삭제된다([그림 1]).
비트크립트에 의해 암호화된 파일은 [파일명.BitCrypt]의 형식을 가지며 [표 1]에 기술된 확장자를 가진 파일들에 대한 암호화를 거쳐 BitCrypt.txt를 생성하고 화면에 보여준다.
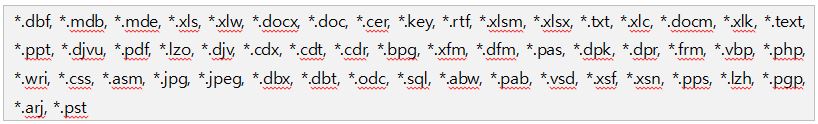
[표 1] 암호화 대상 파일 확장자
그리고 악성코드 제작자는 복구 툴을 받을 수 있는 사이트를 보여주고 암호화된 파일에 대한 복구 가이드를 제시해준다. 사이트에는 복구 시 필요한 비트크립트 ID와 복구 툴을 받기 위한 주소 등이 포함돼 있다.
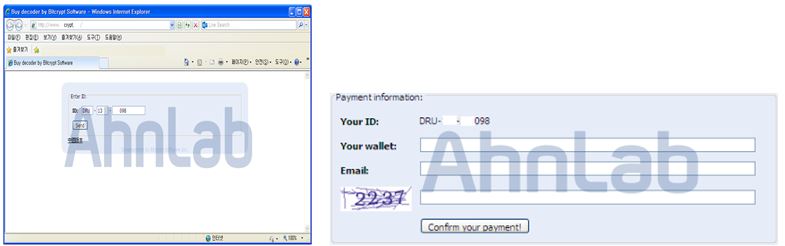
[그림 1] 복구 툴을 받을 수 있는 사이트(좌), 복구 툴 다운로드에 필요한 정보를 입력하는 필드(우)
메신저로 전달되는 크립토락커
크립토락커는 비트크립트처럼 이메일의 첨부 파일을 통해 유포됐던 방식에서 최근에는 특정 메신저를 통해 단축 URL이 포함된 메시지로 전달된다. 해당 URL을 클릭하면 악성코드에 감염되고 사용자의 메신저에 등록된 주소록의 다른 사용자에게 같은 방법으로 전달되면서 감염된다. 키보드 입력 값을 후킹(hooking)하는 기능도 확인됐다.
크립토락커에 감염되면 사용자 시스템 내에 있는 이미지, 문서 등의 파일이 암호화돼 바탕화면에 파일이 잠겼다는 메시지가 담긴 이미지가 나타난다([그림 2] (좌)).
악성코드 제작자는 랜섬웨어를 감염시키기 위해 추가로 파일을 다운로드 하라고 요구한다. 악성코드에 감염되면 [그림 2]의 (우)와 같이 크립토락커 창이 뜬다. 암호화된 파일 리스트를 확인할 수 있는 링크와 파일에 대한 복구 비용을 요구하는 메시지를 확인할 수 있다.
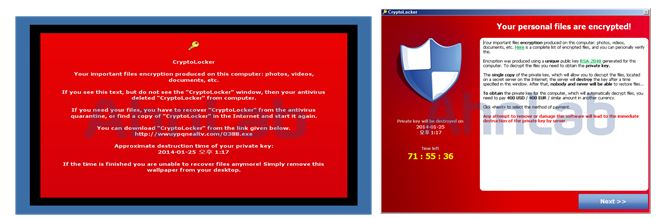
[그림 2] 크립토락커 감염 후 바탕화면에 나타난 이미지(좌), 크립토락커 복구 비용을 요구하는 창(우)
크립토락커는 기존 악성코드의 형태와 크게 다르지 않지만 메신저가 유포 경로로 이용됨으로써 빠른 확산과 다수의 피해가 발생할 것으로 예상된다. 따라서 메신저를 통해 전달된 메시지나 수신된 메일에 포함된 링크 또는 첨부된 파일 등을 확인할 때는 각별한 주의가 필요하다.
이메일로 전파되는 크립토월
이메일로 전파되고 있는 크립토월은 지금도 많은 사용자의 파일을 암호화한 후 대가를 요구하고 있다. 크립토월은 감염 시 다양한 확장자 파일((*.doc, *.docx, *.xls, *.ppt, *.psd, *.pdf, *.eps, *.ai, *.cdr, *.jpg 등)을 RSA-2048 알고리즘을 이용해 암호화한다.
암호화한 후 사용자에게 감염창을 보여주고 RSA-2048 알고리즘이 무엇인지, 복구 방법은 무엇인지, 파일을 복호화하려면 어떻게 해야 하는지에 대해 자세하게 설명해주며 대가를 요구한다. 또 제한시간을 정해두고 시간 내에 대가를 지불하지 않으면 요구 금액을 인상하고 복호화키를 삭제해 아예 복구 불가능하게 한다는 메시지로 사용자를 위협한다. 이는 사용자의 판단을 흐리게 하고 결제를 유도하기 위함이다. 악성코드 제작자는 기업이나 개인이 PC에 중요한 문서를 저장하고 있는 경우, 대가를 지불하더라도 파일을 복구하려는 심리를 교묘하게 이용하고 있다.
랜섬웨어는 향후 스마트폰에도 영향을 미칠 전망이다. 처음 발견된 모바일 랜섬웨어는 우크라이나 사용자를 노리고 제작됐지만 우리나라처럼 스마트폰과 모바일 뱅킹이 발달한 환경이라면 공격의 대상이 될 가능성이 높다.
모바일 랜섬웨어에 감염되면 사진, 동영상, 음악, 영화, 문서 등을 비롯해 스마트폰의 SD 카드에 저장돼 있는 모든 데이터가 암호화 된다. 악성 앱 제작자는 스마트폰의 데이터를 암호화시킨 후 사용자에게 대가를 요구한다.
모바일 랜섬웨어가 PC 랜섬웨어 못지 않게 위협적인 이유는 스마트폰이 랜섬웨어에 감염된 상태에서 모바일 뱅킹을 통해 계좌이체를 진행할 경우 오히려 뱅킹 계정도 탈취당하는 더 큰 피해를 입을 가능성이 높기 때문이다. 따라서 스마트폰 사용자를 목표로 모바일 랜섬웨어와 뱅킹 계정 탈취 악성 앱이 결합된 형태의 위협이 발생할 가능성이 높아 스마트폰 사용에도 주의가 필요하다. @
- AhnLabASEC 대응팀


