


[보안포커스] 'V3클리닉'을 사칭한 악성코드 주의
V3클리닉을 사칭한 페이지를 유도하는 악성코드가 발견돼 사용자의 주의가 요구된다.
사칭 페이지의 시작은 웹을 통해 유포되는 뱅키(Banki)류의 악성코드이다. 이 악성코드에 감염되면 인증서가 탈취되고 특정 은행 사이트에 접속할 때 가짜 금융감독원 페이지에 연결된다. 이때 사용된 파밍 IP는 특정 SNS의 댓글에서 10분에 한번씩 가져온다.
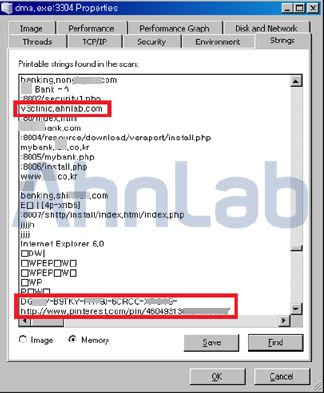
[그림 1] 악성코드에 등록된 각종 문자열들
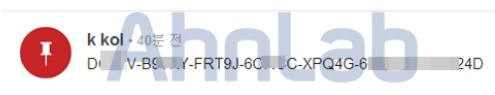
[그림 2] SNS 댓글로 등록된 IP 정보(맨 마지막 자리의 A, B, B, D를 각각 .으로 바꾸면 IP가 된다.)
뱅키류 악성코드에 의한 일반적인 파밍 과정이 끝나면 [그림 3]과 같은 페이지를 나타낸다. QR코드와 IP 주소를 브라우저에 입력하는 방식을 통해 스마트폰에도 영향을 준다. 이때 V3클리닉 사칭 페이지가 사용된다.
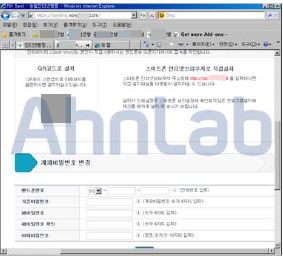
[그림 3]정보 탈취 후 QR코드와 브라우저 직접 입력으로 스마트폰까지 연결한다.
PC에서 사이트에서 안내하는 IP나 V3clinic.ahnlab.com을 접속하면 [그림 4]와 같은 V3 사칭 페이지가 나타나며 지속적으로 스마트폰으로 연결을 시도한다.
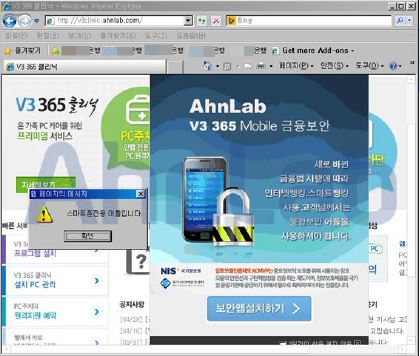
[그림 4]V3 사칭 사이트로 연결
이는 V3에 대한 고객 신뢰를 이용하여 피해자가 의심없이 해당 IP로 접속하도록 유도하려는 것이다. 모바일로 접속하면 [그림 5]와 같은 페이지로 악성 앱(apk) 파일 다운로드를 유도하고 QR코드를 이용하면 바로 다운로드 된다.
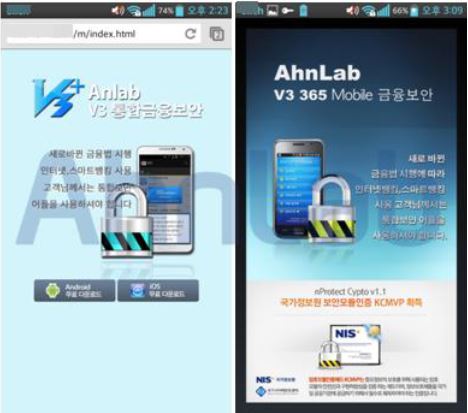
[그림 5]모바일에서 해당 IP에 접속 및 설치하는 화면
해당 앱은 SMS로 명령어를 받아 알림 메시지나 알림창을 띄우고 휴대전화번호, 기기 모델명, 통신사명, 단말기ID, 설치된 은행 앱 등의 정보를 유출하여 해당 정보를 기반으로 스미싱 은행 앱을 추가 설치하는 치밀함을 보인다.
따라서 최신 버전의 V3 엔진을 유지하고 보안카드 정보 입력, 금융감독원 페이지, 금융 보안 관련 앱의 설치 창에 주의해야 할 필요가 있다. @
- AhnLabASEC 대응팀


