[보안 포커스] 문서 편집 시 '매크로' 기능 주의
파일 작성 시 반복적인 작업을 할 때 매크로 기능을 이용하는 경우가 많다. 빠르고 편리하게 반복 작업을 할 수 있기 때문이다. 하지만 매크로 기능이 악성코드를 유포하는데 사용되고 있어 주의가 필요하다. [그림 1]은 악성 매크로를 포함하는 워드 파일을 실행한 화면이다.
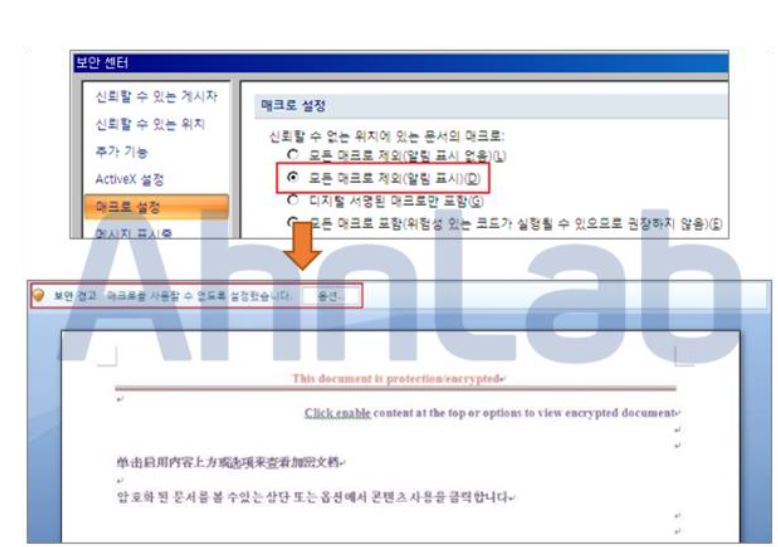
[그림 1] 매크로 설정 및 워드파일 실행화면
워드 옵션의 매크로 설정이 [그림 1]과 같이 설정돼 있다면 보안경고를 띄우며 매크로가 즉시 실행되지는 않는다. 하지만 문서 제작자는 해당 문서 내용을 통해 사용자의 호기심을 자극시켜 매크로 기능을 사용하도 록 유도한다. 문서 내용에 따라 옵션을 선택하면 [그림 2]와 같이 보안경고와 매크로 실행 여부 메시지가 뜬다.
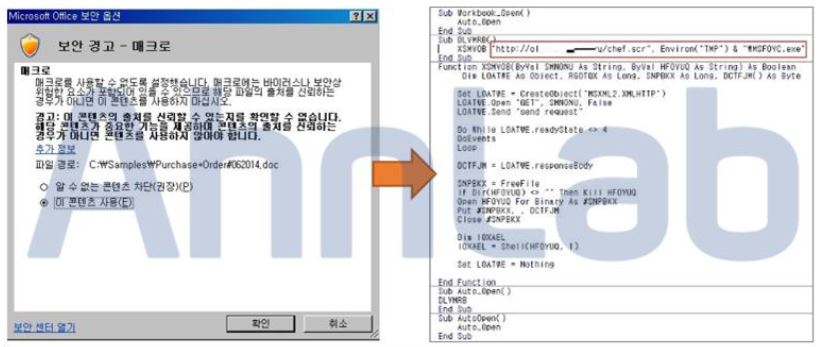
[그림 2] 매크로 실행 경고 및 매크로 정보
사용자가 '이 콘텐츠 사용'을 선택하면 [그림 2]와 같은 내용의 매크로가 실행되며 특정 URL에서 악성코드를 다운로드 받는다. 다운로드된 악성코드는 "Rarsfx"로 압축돼 있다. Temp 경로에 "MSFOYC.exe" 파일명으로 자신을 복사한 후 실행한다. 이후 동작에 필요한 다수의 파일들을 드롭 및 실행 등을 수행하며 로그인 시할 때마다 자동 실행되도록 [표 1]과 같이 레지스트리에 등록한다.
또한 방화벽에 예외로 "explorer.exe" 등록을 시도하고 C&C로 추정되는 URL에 지속적으로 접근을 시도한다.
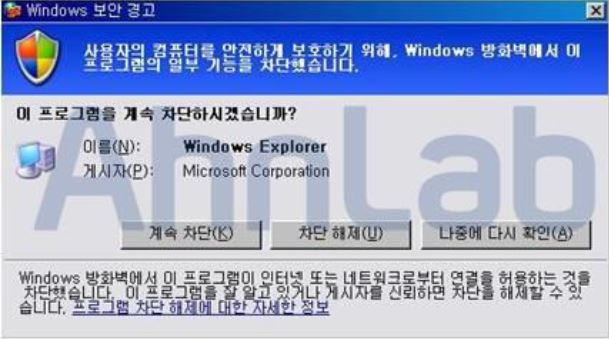
[그림 3] 방화벽 해제 시도
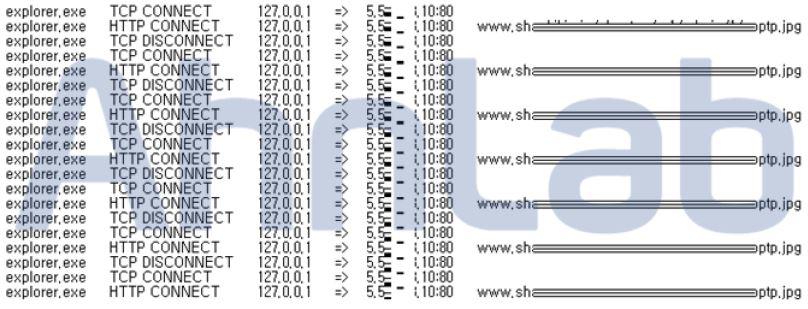
[그림 4] C&C 연결
이외에도 아웃룩의 주소록과 폴더 등 "C:\Documents and Settings\Administrator\Application Data\Microsoft\SystemCerificates\My\Certificates" 경로의 개인용 인증서 등에 접근하며, 사용자의 메일 정보와 계정 정보에 접근하려는 시도도 보인다.
응용프로그램의 취약점을 이용하여 악성코드를 드롭하는 경우 보안 취약점이 패치된다면 해당 악성코드에 감염되지 않는다. 하지만 이와 같이 사회공학기법으로 사용자의 행동을 유도하는 경우에는 보안패치가 잘 돼 있더라도 부주의하면 악성코드에 감염될 수 있다.
따라서 악성코드에 감염되지 않으려면 의심스러운 첨부파일이나 문서파일은 실행하지 않는 것이 중요하다. @
- AhnLabASEC 대응팀


